Microsoft crește prețul licenței Windows, astfel scumpind fiecare laptop sau PC nou achiziționat
Ai spune, ce treabă are scumpirea memoriilor RAM cu pretenția Microsoft de a plăti mai mult pe o licență Windows? Păi nu prea are dar ce contează, poți folosi argumentul inflației pentru a justifica saltul de preț. Potrivit informațiilor deocamdată neconfirmate oficial, Microsoft a crescut cu până la 10% costul licenței Windows pentru producători OEM de PC-uri până acum privilegiați. Dar vei spune, sigur, astfel de scumpiri apar la intervale de timp predictibile și sunt până la urmă normale. Problema este că Microsoft crește costul licenței Windows pentru producătorii de hardware cu o sumă mult mai mare decât în mod normal. Conform raportului, anumiți producători de echipamente originale (OEM) înregistrează creșteri ale prețurilor licențelor între 7% și 10%. De obicei, Microsoft creștea taxele de licență Windows pentru producătorii OEM cu un procent mic, negociat „la sânge” înainte de a fi anunțat oficial. Și când te gândești că respectivii producători au de înfruntat și alte provocări mult mai mari, legate de scumpirea componentelor hardware, costul licenței Windows majorat cu 7% – 10% începe să usture rău de tot. Păi cum era cu „noua eră” a eficienței facilitată de inteligența artificială? Microsoft a concediat deja mare parte din echipa de programatori și inginerii software cu experiență, înlocuiți de „programatori AI” care asigură un flux nesfârșit de actualizări Windows cu probleme, bug-uri pe care utilizatorii de rând le descoperă pe propria cheltuială. Desigur, costul taxei de licență Windows este transferat asupra consumatorului care cumpără respectivul computer. Și probabil că strategii Microsoft au apreciat că efectul poate fi cu ușurință ascuns în prețul scumpirilor care afectează deja prețurile laptopurilor. Merită precizat că Microsoft percepe propriile taxe de la diferiți producători de echipamente OEM bazate pe Windows, așa că procentul exact al acestor scumpiri va diferi de la un producător la altul. Bine de știut, creșterile de prețuri pentru licențe Windows se aplică doar producătorilor OEM care livrează echipamente bazate pe Windows. Costul achiziționării unei licențe Windows 11 pentru utilizatori rămâne neschimbat, prețul retail de 99 USD pentru o licență Windows 11 Home respectiv 199 USD pentru o licență Windows 11 Pro fiind deja suficient de mare pentru ca orice scumpire ulterioară să pară din domeniul ridicolului. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În weekend mă găsești cu bicicleta în parc sau colindând prin țară cu familia. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat Back to top button
Monopolul AI: Cum blochează marii giganți concurența
Antrenarea unui model de inteligență artificială de top are nevoie astăzi de investiții de peste 100 de milioane de dolari, potrivit datelor din raportul anual AI Index realizat de Universitatea Stanford. Asta transformă piața într-un monopol de infrastructură controlat strict de trei sau patru mari corporații. Deși tehnologia este promovată ca un instrument care democratizează inovația, costurile masive de operare absorb până la un sfert din veniturile startup-urilor și creează o dependență directă față de serverele Google, Amazon sau Microsoft. Acești giganți folosesc puterea de calcul ca pe o taxă obligatorie cu care sufocă concurența și elimină companiile independente. Succesul vine la pachet cu cheltuieli mult mai mari pentru dezvoltatorii mici Sursă foto: Microsoft Ca să construiești un model de bază competitiv, ai nevoie de o infrastructură masivă — zeci de mii de procesoare grafice (plăci video) de top care rulează continuu. Companiile mici nu își permit astfel de centre de date și devin dependente de infrastructura de cloud oferită de Microsoft, Google sau Amazon. Problema se adâncește la utilizarea zilnică. În software-ul tradițional, un client nou nu implică un cost suplimentar semnificativ. Asta le permite companiilor să aibă marje de profit brut de până la 85%. În cazul AI-ului, fiecare interacțiune consumă putere de calcul. Din acest motiv, analizele ICONIQ Capital și Bessemer Venture Partners arată că marjele de profit din industria AI scad spre 50-52%. Astfel, un startup de succes intră într-o „spirală a creșterii negative”: mai mulți utilizatori înseamnă o factură uriașă către furnizorul de cloud, care de multe ori depășește veniturile generate din abonamente. Giganții din economie își recuperează investițiile prin scheme financiare Costurile uriașe de operare explică de ce peste 80% dintre proiectele AI eșuează înainte de a aduce profit, conform unui meta-studiu realizat de organizația de cercetare RAND Corporation. Chiar și atunci când un startup reușește să inoveze, platformele mari îi clonează rapid funcțiile și le integrează gratuit în software-ul lor folosit deja de milioane de oameni. Monopolul este ținut în viață și prin contracte stricte. O investigație oficială a Comisiei Federale de Comerț din SUA (FTC) a descoperit o schemă numită „cheltuire circulară” (circular spending). Giganții din tehnologie investesc miliarde de dolari în startup-urile noi, dar le obligă prin contract să cheltuiască o mare parte din suma primită pe serviciile cloud pe care le are investitorul. Practic, banii investiți se întorc în conturile aceluiași gigant. Iluzia independenței europene. UE investește în centre de date care merg cu componente de la giganții din tech Sursă foto: Microsoft Pentru a scăpa de această dependență, Comisia Europeană finanțează 7 mari centre de date (numite „AI Gigafactories”), cu scopul de a oferi acces mai ieftin programatorilor europeni la AI. Problema este că procesoarele care echipează aceste fabrici sunt produse și controlate de aceleași companii americane care dețin monopolul. Astfel, Europa nu face decât să construiască pe banii ei noi clienți pentru aceeași rețea globală. În realitate, piața AI este un ecosistem în care corporațiile care dețin infrastructura percep o taxă obligatorie pe inovație. Experții în tehnologie atrag atenția că dacă accesul la aceste super-calculatoare nu va fi reglementat ca o utilitate publică esențială, companiile mici vor rămâne la nesfârșit doar niște chiriași. Giganții tech ca Google, Amazon sau Nvidia sunt cei care vor avea mereu de câștigat.
Microsoft confirmă data la care actualizările Windows 10 vor înceta definitiv
După ce a speriat pe toată lumea anul trecut, sugerând că PC-urile cu Windows 10 nu vor mai fi bune de nimic „după 30 de zile”, Microsoft a confirmat chiar înainte de atingerea limită stabilit pentru 14 octombrie 2025 că actualizările de securitate vor continua bine-mersi și chiar vor rămâne gratuite, cu anumite condiții. Astfel, e de ajuns ca PC-ul tău cu Windows 10 se fie configurat folosind o cheie de licență validă și să te autentifici online cu un cont Microsoft, pentru a beneficia de acces extins la actualizări de securitate. Este practic același program Windows 10 LTSC pe care Microsoft intenționa să îl ofere exclusiv contracost, pentru instituții și companii dispuse să plătească aproape oricât pentru a-și putea desfășura activitățile în condiții normale, folosind vechile PC-uri declarate incompatibile cu Windows 11. Dar asta nu înseamnă că generozitatea arătată de Microsoft va continua la nesfârșit. Chiar dacă a dat înapoi la vederea statisticilor cu sutele de milioane de utilizatori Windows 10 ale căror PC-uri urmau să devină pradă ușoară pentru atacuri informatice și aplicații malware ce nu ar fi pus probleme înainte, Microsoft continuă să pună presiune pe administratorii IT care ar trebui să urgenteze strategia de migrare la o versiune de OS suportată, înainte ca asistența Windows 10 să se încheie oficial în ianuarie 2027. Pentru cei care nu sunt familiarizați, Windows 10 Enterprise LTSC 2021 este o ediție specializată a Windows 10 21H2 , concepută pentru organizații și aplicații unde stabilitatea funcțiilor este mai importantă decât accesul la cele mai recente inovații Windows. Spre deosebire de ediția standard Enterprise, LTSC primește doar actualizări de securitate și pentru calitate funcțiilor existente, omițând upgrade-urile regulate care ar putea strecura bug-uri nedorite. Microsoft a stabilit ciclul de viață pentru Windows 10 Enterprise LTSC 2021 la cinci ani, ceea ce înseamnă că va ajunge la sfârșitul perioadei de asistență pe 12 ianuarie 2027. Sigur, în continuare este posibil ca Microsoft să dea înapoi. Mai ales dacă analizele interne arată că retragerea suportului la data planificată ar stârni un val prea mare de reacții negative. Dar dacă nu se întâmplă asta, atunci soluția recomandată de Microsoft va rămâne migrarea stațiilor de lucru la versiunea Windows 11 Enterprise LTSC 2024. Ceea ce în 99 % dintre cazuri va presupune înlocuirea fizică a sute-mii de echipamente costisitoare. Amintit că pentru companii și instituții actualizările de securitate nu sunt tocmai gratis, costul unei licențe Windows 10 Enterprise LTSC 2021 fiind de 61 USD per an, per dispozitiv. Dar comparat prețului de înlocuire completă a PC-urilor învechite, tariful anual impus de Microsoft pare aproape un chilipir. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia.
Microsoft avertizează: Wi-Fi-ul din vacanță a devenit noul teren de vânătoare pentru hackerii ruși
Vacanța de vară este perioada preferată de relaxare pentru mulți dintre noi, dar nu și pentru hackeri. Microsoft a publicat un articol amplu în care avertizează că o grupare asociată serviciilor de informații ruse exploatează rețelele Wi-Fi din hoteluri, centre de conferințe pentru a infecta laptopurile și telefoanele călătorilor și pentru a le fura datele de autentificare. Campania, denumită CaptiveCrunch, este atribuită grupării Storm-2945, o subunitate a Midnight Blizzard și folosește tehnici mai sofisticate decât clasicele pagini false de logare. Midnight Blizzard este o entitate ostilă cu sediul în Rusia, despre care Marea Britanie și SUA spun că se află în legătură cu SVR. Midnight Blizzard vizează în principal guverne, entități diplomatice, organizații neguvernamentale (ONG-uri) și furnizori de servicii IT, în principal din SUA și Europa. Obiectivul lor este de a colecta informații prin spionaj țintit și de lungă durată, în sprijinul intereselor politicii externe a Rusiei. În cadrul acestei campanii, țintele principale sunt angajații companiilor și persoanele care călătoresc în interes de serviciu, însă orice turist care se conectează la o rețea compromisă poate deveni victimă. În continuare o să explicăm cum funcționează atacul CaptiveCrunch și cum te poți proteja. Cum funcționează atacul și ce pot obține hackerii după infectare Potrivit Microsoft, atacatorii compromit echipamentele care gestionează paginile de autentificare ale rețelelor Wi-Fi, acele captive portals unde de obicei te loghezi cu numele sau mailul și numărul camerei. Astfel, după ce te-ai conectat la Wi-Fi-ul hotelului, ești redirecționat către pagini controlate de hackeri. În unele cazuri, acestea imită perfect serviciile Microsoft și solicită autentificarea în contul Microsoft 365. În altele, utilizatorului îi apare un mesaj care pretinde că browserul sau chiar Windows are nevoie urgentă de un update. Dacă descarci și rulezi fișierul respectiv, în locul unei actualizări instalezi un program care oferă atacatorilor control aproape complet asupra computerului tău. Raportul Microsoft descrie un malware extrem de complex, capabil să transforme computerul într-un dispozitiv de spionaj. Printre funcțiile CaptiveCrunch se numără: furtul parolelor și al cookie-urilor din browsere; citirea tastelor apăsate; acces la conținutul clipboard-ului; capturi de ecran; activarea microfonului și a camerei web; copierea documentelor importante; furtul sesiunilor Microsoft 365 și al tokenilor de autentificare; colectarea parolelor rețelelor Wi-Fi salvate pe dispozitiv; acces complet de la distanță asupra sistemului infectat. Practic, atacatorii pot obține acces la conturile online ale victimei fără să mai aibă nevoie de parolele acestora. De asemenea, Microsoft spune că există atacuri similare și împotriva dispozitivelor cu Android, prin care utilizatorii sunt convinși să instaleze fișiere APK din surse necunoscute. Sfaturile Microsoft pentru cei care călătoresc Cum bănuiam sau știam deja, Microsoft spune ca rețelele Wi-Fi din hoteluri, aeroporturi și centre de conferințe să fie tratate ca fiind nesigure, să avem o atitudine „zero încredere”. În schimb, ar trebui să: folosim conexiunea de date mobile, hotspot sau eSIM; folosim routere portabile securizate, pentru deplasările de serviciu; instalăm actualizările de Windows și browser doar din sursele oficiale ale sistemului de operare, sau din notificările aplicației, nu prin ferestre apărute pe diverse site-uri. E destul de evident că un browser sau Windows nu instalează actualizările printr-o pagină web deschisă imediat după conectarea la wireless. Specialiștii Microsoft mai recomandă câteva măsuri care pot reduce riscurile: nu introduce datele contului de serviciu pe paginile de autentificare ale hotelurilor; activează autentificarea în doi pași sau, și mai bine, folosește passkeys; verifică atent adresa site-ului înainte de a te autentifica; evită instalarea aplicațiilor pentru Android din afara Google Play; dacă ai posibilitatea, folosește doar conexiunea mobilă pentru accesarea conturilor importante. Microsoft mai recomandă companiilor să limiteze utilizarea autentificării prin device code (Device code authentication), o metodă obișnuită care este exploatată tot mai des de atacatori în campaniile de phishing. Deși campania CaptiveCrunch urmărește în special călătorii de afaceri și companiile, concluzia raportului este că simpla conectare la un Wi-Fi gratuit dintr-un hotel nu mai poate fi considerată sigură, iar o aparent banală notificare de actualizare se poate transforma într-un atac care dă acces infractorilor la toate datele de pe dispozitivul tău. Stay safe!
Microsoft face presiuni asupra LG pentru eliminarea reclamelor McAfee afișate la simpla conectare a monitorului
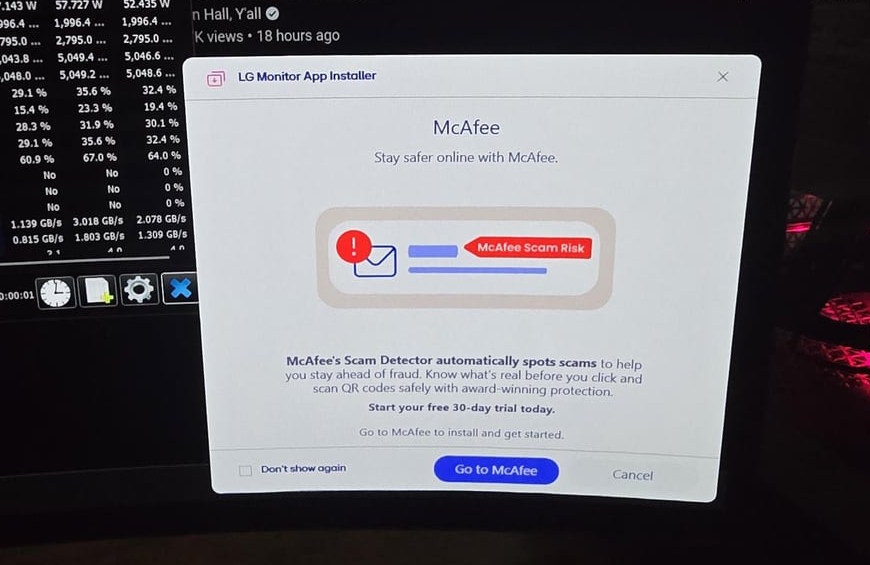
Chiar dacă obișnuiește să strecoare propriile reclame în sistemul de operare Windows, Microsoft consideră că LG au mers prea departe deturnând funcția de instalare automată a driverelor de monitor, pentru a bombarda utilizatorii de Windows 11 cu ferestre pop-up afișate la fiecare pornire a PC-ului, propunând instalarea software-ului McAfee. Și doar după ce întregul subiect a ajuns să explodeze pe canalele de social media, LG a fost de acord să dezactiveze notificările cu reclame. Ca răspuns la reclamațiile cu privire la bloatware-ul LG, șeful Microsoft Windows, Pavan Davuluri, a declarat că LG a acceptat să dezactiveze imediat fereastra pop-up McAfee din programul său de instalare a aplicațiilor LG Monitor și a promis că Microsoft va „continua să se îmbunătățească împreună cu partenerii noștri din ecosistem”. Reacția oarecum neobișnuită pentru Microsoft, o companie în general deschisă afișării reclamelor și colectarea datelor utilizatorilor de Windows în scop publicitar, vine în urma reacțiilor profund negative pe subiectul ferestrelor pop-up afișate pentru antivirusul McAfee și propriile aplicații LG, declanșate pe PC-urile Windows 11 pentru simplul fapt că folosești un monitor LG. La conectarea inițială Windows instalează în mod silențios, fără permisiunea explicită a utilizatorului, atât driverul monitorului cât și programul de instalare al aplicației LG Monitor. Iar aici este „buba”, LG a transformat aplicația LG Monitor într-un veritabil cal troian pentru afișarea de reclame nesolicitate, în încercarea de a convinge utilizatorii să instaleze alte aplicații potențial-nedorite, cum ar fi software-ul McAfee. Rapoartele despre problema instalării automate datează încă din 2024, însă abia recent frustrările utilizatorilor a ajuns la punctul de fierbere. LG nu doar că servește reclame nedorite utilizatorilor care au plătit peste 1.000 USD pentru achiziționarea unui monitor din gama premium, dar a modificat și software-ul servit pentru monitoarele din generațiile anterioare, aceleași reclame apărând și pentru utilizatorii care nu s-au confruntat până acum cu așa ceva. LG și-a apărat comportamentul într-o declarație lungă, necreditată, trimisă către publicația Windows Latest, care pare să ignore complet problema de fond: „LG Electronics reiterează faptul că McAfee nu se instalează automat și nu se instalează niciodată fără consimțământul explicit al utilizatorului. Programul de instalare a aplicației LG Monitor este distribuit prin procesul oficial de distribuție Windows al Microsoft, care includea McAfee ca opțiune. McAfee va fi instalat numai dacă un utilizator alege în mod activ să continue instalarea și își oferă consimțământul. În niciun caz, McAfee nu se instalează automat sau fără autorizația utilizatorului. Programul de instalare a aplicației LG Monitor nu accesează, nu colectează și nu transmite date personale ale clienților.” Merită precizat că LG nu este singura companie care îți instalează automat pe PC software potențial nedorit. Și Dell instalează automat, în mod similar, o aplicație Alienware Command Center pe Windows atunci când este conectat la monitoare Alienware. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia.
Windows 10 încă rulează pe unul din șase PC-uri. Adesea, fără actualizări de niciun fel
Comparat cu situația de acum un an, când Windows 10 încă rula pe aproximativ jumătate dintre PC-urile aflate în circulație, putem spune că este o îmbunătățire majoră. Pe de altă parte, nu toate PC-urile cu Windows 10 au fost înrolate pentru acces la actualizări de securitate (condiționată prin autentificarea online cu un cont Microsoft și folosirea unei chei de licență validă), iar programul Extended Security Updates (ESU) se va încheia oricum, cel târziu pe 12 octombrie 2027. Principalul imbold care a determinat prăbușirea cotei de utilizatori Windows 10, de la 40% – 50% în urmă cu un an, până la 18,6% în iunie 2026 a fost cu siguranță anunțul Microsoft privind încheierea duratei de viață a sistemului de operare (End-of-Life) și sperietura (ce-i drept neconcretizată până la capăt) privind oprirea accesului gratuit la actualizări de securitate. Dar odată de „șocul” inițial a fost depășit, migrarea la versiunea următoare de Windows (care în majoritatea cazurilor necesită înlocuirea fizică a vechilor PC-uri și laptopuri) a revenit la pasul de melc. Potrivit statisticilor publicate de Lansweeper, 21,4% dintre stațiile de lucru folosite în companii și instituții încă rulează Windows 10, costul de înlocuire reprezentând constrângerea care menține sistemul de operare vechi în funcțiune. Iar expunerea este și mai mare în instituțiile de stat și sectoare cu importanță critică, 23% din sistemele medicale și farmaceutice rămânând la Windows 10, în timp ce dispozitivele de consum și de retail se situează la 22,7%. În medie un dispozitiv cu Windows 10 numără de 2.9x mai multe vulnerabilități active decât un sistem cu Windows 11. Iar asta doar dacă au fost aplicate toate patch-urile distribuite prin programul Extended Security Update. Mai rău este că unele dintre vulnerabilitățile Windows 11 nou descoperite pot fi folosite pentru a descoperii vulnerabilitatea echivalentă de Windows 10, profitând de faptul că Microsoft livrează cu întârziere actualizările pentru această versiune de OS. Potrivit Lansweeper: „Migrările ușoare s-au terminat. Ceea ce a rămas acum este nucleul dur: dispozitivele care nu s-au mutat pentru că nu pot sau nu vor.” Și mai rău este că în multe cazuri pur și simplu nu există o versiune de Windows 11 certificată pentru acele dispozitive medicale, sisteme industriale sau de retail specializate, extrem de costisitoare și care nu sunt depășite în scopul pentru care sunt folosite. Dar Microsoft le-a abandonat odată cu restul PC-urilor declarate ne-eligibile pentru upgrade la Windows 11. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia.
Microsoft a remediat 570 de vulnerabilități Windows 10 și Windows 11 într-o singură lună
Distribuit săptămâna aceasta, cel mai recent calup de patch-uri pentru sistemele de operare Windows 10 și Windows 11 remediază 570 de vulnerabilități, dintre care 61 sunt considerate vulnerabilități zero-day cu risc major de a fi exploatate în atacuri informatice la scară largă. Cea mai recentă actualizare Patch Tuesday ar putea stabili un record absolut pentru numărul de vulnerabilități Windows remediate într-o singură lună, o reușită în bună măsură datorată ajutorului oferit de inteligența artificială. De altfel, Microsoft a avertizat recent organizațiile că actualizările de securitate vor deveni mai frecvente, deoarece compania folosește inteligența artificială pentru a accelera identificarea și remedierea ”unei acumulări” de vulnerabilități nedocumentate anterior. Tot acest „hei-rup” este de fapt o cursă contra cronometru împotriva actorilor rău intenționați care în mod inevitabil vor folosi instrumente AI de tipul Claude Mythos pentru a vâna și exploata în timp real fiecare portiță lăsată descoperită. Merită amintit că și Moziila a aplicat același tratament pentru browserul Firefox, profitând de invitația primită în programul early-acces la instrumentul Claude Mythos de la Anthropic pentru a închide nu mai puțin de 271 vulnerabilități printr-o singură actualizare de Firefox. Fără a enumera fiecare vulnerabilitate în parte, aceasta este lista cu produsele Microsoft care au primit actualizări: Windows 10 / 11 Windows Server 2012, 2012 R2, 2016, 2019, 2022, 2025 BitLocker Active Directory Federation Services (AD FS) Active Directory Domain Services (AD DS) SharePoint Server / SharePoint Enterprise Server 2016, 2019, Ediție de abonament Microsoft 365 Copilot pentru Android / iOS Microsoft Defender / Motor de protecție împotriva programelor malware Dynamics NAV 2018 / Dynamics 365 Business Central (local) Exchange Server 2016, 2019, ediție de abonament Office / Aplicații Microsoft 365 / Office LTSC / Office pentru Mac Word, Excel, PowerPoint (toate platformele) Windows Media Foundation / Windows Media Windows GDI+ Nucleul grafic DirectX Reliable Multicast Transport Driver (RMCAST) Remote Desktop Client SQL Server 2016, 2017, 2019, 2022, 2025 Client DHCP / Serviciu server DHCP Secure Kernel Mode Secure Socket Tunneling Protocol (SSTP) Driver de rețea server Serviciul de actualizare Windows Server (WSUS) Stiva TCP/IP VMSwitch / Hyper-V Print Spooler Minecraft Bedrock Dedicated Server Mult mai stufos, jurnalul complet cu patch-urile include și produsele software enumerate mai sus poate fi consultat la acest link. Având în vedere amploarea și numărul vulnerabilităților remediate luna aceasta în produsele Microsoft, probabil că este o idee bună să aplici aceste patch-uri chiar dacă ești precaut în ceea ce privește calitatea patch-urilor de la Microsoft. De altfel, compania chiar a anunțat în ultimele ore că a blocat distribuirea actualizării Patch Tuesday pentru anumite modele de laptopuri Dell, după ce a fost identificat un conflict cu drivere software instalate pe aceste configurații, care poate cauza încetiniri de performanță și probleme cu autonomia bateriei. Dar acestea sunt probleme punctuale de remediat pe parcurs. În schimb, pericolul este mult mai mare pentru milioanele de PC-uri Windows încă neactualizate, hackerii și autorii de malware având la dispoziție sute de noi vulnerabilități pe care să le folosească în atacuri informatice la scară largă. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia.
Hacker implicat în atacuri ransomware, identificat și arestat pe baza unui cod Windows 11 unic fiecărui PC
Parte a unei rețele specializată în atacuri ransomware, un adolescent de 19 ani din Finlanda a fost identificat și arestat pornind de la amprenta digitală unică pentru fiecare instalare Windows 11, folosită în mod normal pentru urmărirea sesiunii de navigare și servirea de reclame personalizate. Departamentul de Justiție al SUA și FBI-ul au colaborat cu Biroul Național de Investigații din Finlanda pentru a aresta un adolescent asociat cu unul dintre cele mai mari sindicate de criminalitate cibernetică din lume. Grupul numit „Scattered Spider” a extorcat peste 100 de milioane de dolari în plăți de răscumpărare. Cetățean cu dublă cetățenie americană și estoniană, adolescentul a încercat să se îmbarce într-un zbor spre Japonia cu plecare din Helsinki, fiind arestat chiar din salonul de așteptare al aeroportului. Ca într-un scenariu de film, primele indicii care au condus în cele din urmă la operațiunea de arestare originează dintr-un atac cibernetic derulat în luna mai 2025, asupra unui comerciant de bijuterii de lux cu sediul în Statele Unite. Hackerii implicați în operațiune au apelat prin telefon serviciul de asistență IT al companiei respective, folosind Google Voice pentru ascunderea amprentei vocale, dându-se drept unul dintre angajați. Cumva, hackerii au reușit să convingă serviciul de asistență să reseteze datele de autentificare pentru trei dintre conturile pe care urmăreau să le deturneze, două dintre acestea având privilegii de administrator. Mai departe, atacul ransomware a intrat în linie dreaptă, hackerii solicitând o plată de 8 milioane de dolari în criptomonede pentru răscumpărarea datelor sechestrate. În cele din urmă, compania a evitat plata răscumpărării, dar întreruperea operațiunilor a cauzat totuși pierderi de 2 milioane de dolari. Revenind la hackerul adolescent, Microsoft a jucat un rol cheie în procesul de identificare, compania care deține acces amplu la datele utilizatorilor Windows 11 furnizând către reprezentanții FBI codul de identificare GDID (Global Device Identifier), un identificator unic atribuit fiecărei instalări de Windows care urmărește telemetria specifică dispozitivului. Ce concluzie putem trage din pățania hackerului neexperimentat? Păi, de exemplu, aceea că tot ceea ce vaci la tastatura unui PC Windows poate fi trasat înapoi la tine, chiar dacă ai luat măsuri preventive cum ar fi setarea unui nod de acces VPN. Documentele depuse la tribunal dezvăluie că identitatea hackerului a putut fi stabilită și urmărită pe baza hardware-ului său fizic și locații specifice pe internet accesate de acesta. Adică, același mecanism vechi aproape de când există sistemul de operare Windows, care poate duce la dezactivarea licenței Windows atunci când schimbi prea multe componente PC dintr-o dată, poate fi folosit pentru a te identifica în spațiul online și, cu puțin efort, trimite reprezentanții autorităților direct la ușa ta. Pe lângă amprenta PC-ului, investigatorii au mai urmărit activitatea web a lui Stokes, istoricul jocurilor video, adresele IP, utilizarea instrumentelor de rețea, starea Azure și multe altele, etichetate cu timestamp-uri pentru determinarea tiparului activităților în mod pas-cu-pas. Însă dovezile care au „sigilat„ cazul au fost două hard disk-uri pline de dovezi incriminatoare la îmbarcare în zborul său spre Japonia, pe care pretinsul hacker a omis să le protejeze folosind tehnologii de criptare. „În urma arestării, suspectul identificat drept Peter Stokes a fost extrădat în SUA, unde a apărut în fața unei instanțe federale din Chicago pentru prima dată pe 30 iunie 2026 și rămâne în arest”, sub acuzația de conspirație, intruziune cibernetică și fraudă. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia.
Curând vei putea reinstala Windows 11 direct din Cloud. Fără stick USB sau alte metode primitive
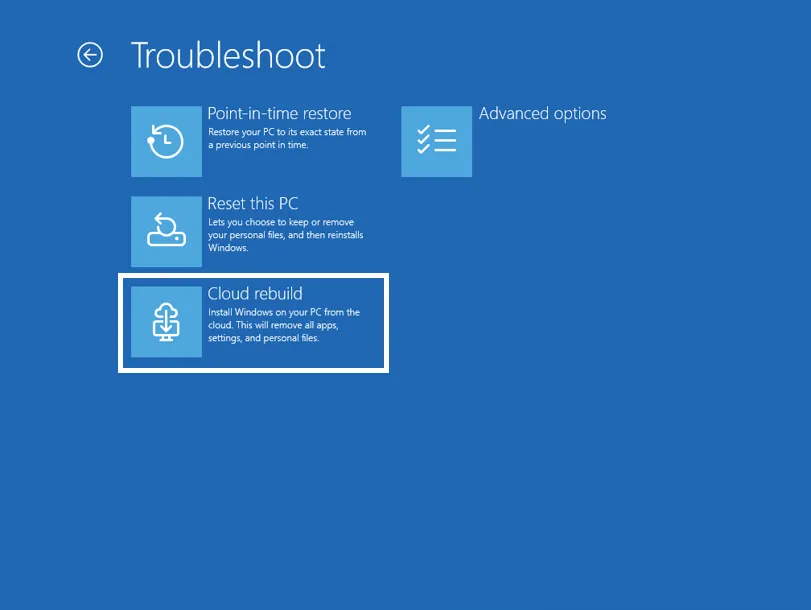
Microsoft testează o nouă opțiune de recuperare Windows, care-ți va permite să reinstalezi sistemul de operare și driverele de sistem fără stick USB, utilizând nimic altceva decât internetul, chiar și atunci când Windows 11 nu mai pornește după tiparul obișnuit. Rezervată PC-urilor cu Windows 11, noua metodă de „reinstalare Windows” va permite utilizatorilor să reinstaleze sistemul de operare folosind cloud-ul. Noul instrument de recuperare se numește Cloud Rebuild și va restaura un PC la o „stare curată, cunoscută ca fiind bună, prin efectuarea unei reinstalări complete a sistemului de operare”. Noua funcție Cloud Rebuild va descărca sistemul de operare Windows împreună cu driverele dispozitivului și le va instala în timpul procesului de recuperare, astfel încât dispozitivul să fie complet funcțional odată ce sistemul de operare este reinstalat, fără complicația de a „resuscita” PC-ul folosind un stick USB special configurat pentru așa ceva. „Spre deosebire de opțiunea Reset this PC, Cloud Rebuild descarcă atât imaginea Windows potrivită pentru PC-ul tău, cât și driverele disponibile pe Windows Update, astfel încât PC-ul redevine complet funcțional fără o imagine de sistem personalizată și fără a depinde de starea sistemului de operare instalat anterior.” Merită amintit că opțiunea Reset this PC suportă de ceva vreme opțiunea pentrudescărcare din cloud, dar această funcție este utilă doar atunci când sistemul de operare este boot-abil și poate prelua drivere și eventuale instrucțiuni de instalare de pe un dispozitiv local. În situațiile în care sistemul de operare a devenit imposibil de pornit, noua opțiune de recuperare în cloud ar putea oferi soluția salvatoare. De reținut, Cloud Rebuild nu include o opțiune pentru menținerea aplicațiilor și fișierelor. Reset this PC include o opțiune de menținere a tuturor datelor pe durata resetării, dar Cloud Rebuild este strict pentru reinstalarea sistemului de operare Windows ca o pagină nouă, cu drivere de dispozitiv. Altfel spus, nu folosi dacă vrei să rămâi cu aplicațiile instalte anterior și fișierele salvate. Noua opțiune de recuperare Cloud Rebuild este lansată în versiune preliminară pentru utilizatorii Windows Insider în cele mai recente versiuni preliminare Windows 11, disponibilitatea la scară largă fiind planificată pentru lunile următoare. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia.
Cele șapte îmbunătățiri aduse de versiunea Windows 11 26H2
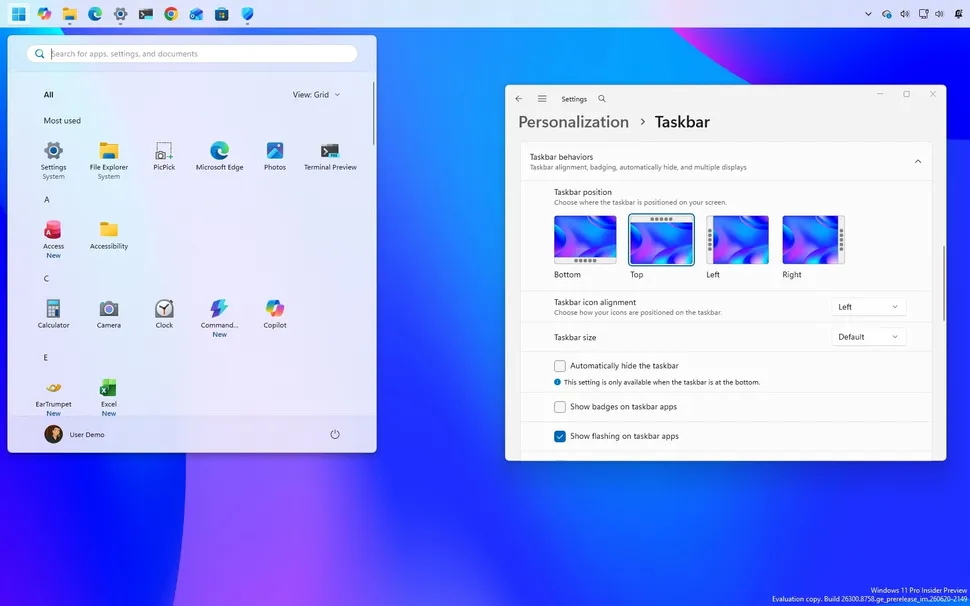
Așteptată pentru debutul oficial în a doua jumătate a acestui an, versiunea Windows 11 26H2 nu va aduce schimbări majore la partea de interfață, de data aceasta prioritate având îmbunătățiri care oferă utilizatorilor de mai mult control, opțiuni de personalizare extinse și funcții inteligente care ar trebui să ajute în utilizarea de zi cu zi. Confirmată oficial de Microsoft, versiunea Windows 11 26H2 este următoarea (și singura) actualizare majoră de Windows 11 pregătirile în curs. Spre deosebire de actualizările bi-anuale pe care le primeam înainte, versiunea 26H2 va urma același model de service ca și predecesoarea 25H2, venind într-un pachet de instalare mai mic, care pur și simplu schimbă numărul versiunii de la 25H2 la 26H2. Și cel puțin pe sistemele care rulează deja Windows 11 25H2, actualizarea la 26H2 nu implică acel proces anevoios și mare consumator de timp, în care sistemul de operare este reinstalat în fundal. Iar dacă folosești deja Windows 11 25H2, probabil vei primi majoritatea acestor îmbunătățiri prin actualizări incrementale, schimbul la versiunea 26H2 devenind aproape o formalitate. Instalarea propriu-zisă va activa pur și simplu noua versiune, prelungind în același timp asistența pentru încă doi ani. Principalele îmbunătățiri din versiunea Windows 11 26H2 O nouă versiune AskCopilot, alternativă Windows Search Ask Copilot devine mai folositor prin introducerea unei noi casete de căutare, care aduce Copilot direct în experiența de căutare locală. În acest mod vei putea să interacționezi mai eficient cu inteligența artificială, utilizând-o în același timp ca instrument de căutare tradițional.Mai mult decât răspunsuri în stil chatbot, noua versiune Ask Copilot te va putea ajuta să găsești rapid fișiere, să deschizi aplicații sau să localizezi o anume setare de sistem pornind de la descrierea problemei cu care te confrunți la momentul respectiv. Similar Căutării Windows convenționale, dar cu rezultate asistate de inteligență artificială încorporate. Și pentru că Microsoft nu mai vrea să supere pe nimeni cu băgat-ul AI-ului peste tot, această funcție este complet opțională. Poți alege între Windows Search și Ask Copilot după bunul plac. Taskbar mai personalizabil Se așteaptă ca noua versiune Taskbar să ofere opțiuni de personalizare mult așteptate, inclusiv acțiunea de a o reloca oriunde pe desktop, ca pe vremea lui Windows 7. Și, de asemenea, vei putea comuta la un Taskbar cu lățime redusă, dacă dorești. Noile opțiuni de configurare vor apărea în meniul Settings > Personalization > Taskbar, respectiv Taskbar behaviors. Start Menu reproiectat Noua versiune Start Menu a fost proiectată pentru a folosi mai eficient spațiul disponibil pe ecran, lăsând utilizatorilor mai multă flexibilitate în ceea ce privește aspectul și comportamentul listei de start.Spre exemplu este adăugată o setare care îți permite să reduci distanța între elementele din meniu, fără ca Windows să mai determine în mod automat dimensiunea pe baza scalarii și rezoluției ecranului. Apoi există și noua versiune de interfață care ușurează organizarea aplicațiilor fixate în Start Menu, ajută descoperirea aplicațiilor nou instalate și elimină anumite elemente care au frustrat utilizatorii de Windows 11 încă de la lansarea sistemului de operare. De exemplu, acum poți afișa sau ascunde independent listele cu aplicații Fixate, Recente și Toate. În plus, dezactivarea fișierelor recente și sugerate nu va mai dezactiva istoricul recent al File Explorer. Și nu în ultimul rând, vei găsi o nouă opțiune pentru a ascunderea numelui și fotografia de profil din Start Menu. Căutare Windows fără rezultate web Microsoft a adăugat opțiunea pentru dezactivarea afișării rezultatelor web din căutările Windows, punând capăt confuziei și frustrării în rândul utilizatorilor care au acuzat transformarea Windows Search într-un cal troian pentru diseminarea de rezultate sponsorizate/reclame. Setarea relevantă va apărea în meniul Settings > Privacy & security > Search, la secțiunea”Show suggested search results”. Control sporit asupra serviciului Windows Update Chiar dacă s-a îmbunătățit semnificativ în ultimii ani, Windows Update poate fi în continuare o sursă de frustrări și probleme neașteptate pentru utilizatorii Windows 11. De acum vei putea programa actualizările Windows și întrerupe care acestora atunci când e necesar, fără a compromite securitatea sistemului de operare prin dezactivarea Windows Update pe termen lung. O nouă funcționalitate Administrator Protection Administrator Protection schimbă modul în care sistemul de operare gestionează privilegiile de administrator prin adăugarea unui alt nivel de protecție în jurul proceselor cu privilegii ridicate, ceea ce îngreunează accesul nerestricționat la sistem pentru software-ul rău intenționat. Administrator Protection funcționează prin crearea unui cont temporar pentru executarea sarcinii, apoi ștergerea contului la finalizarea sarcinii. Această abordare asigură că privilegiile de administrator nu sunt persistente, sporind securitatea sistemului. Design modern pentru ecranul Run Folosit din vremuri „imemoriabile” pentru lansarea de aplicații și comenzi rapide, ecranul de dialog Run este modernizat prin adoptarea limbajului de design Windows 11, Noua versiune va avea colțuri rotunjite, spațiere îmbunătățită și un aspect general mai curat, care se potrivește mai bine cu restul sistemului de operare. Iar pentru funcționalitate vom avea o secțiune „comenzi recente” poziționată deasupra casetei de text, facilitând reutilizarea intrărilor introduse anterior. O altă îmbunătățire practică este posibilitatea de a afișa aplicațiile potrivite pe măsură ce tastezi, împreună cu pictogramele lor. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia.