Circulă o nouă fraudă online cu amenzi de parcare. Ce mesaje false primesc utilizatorii
O nouă fraudă cu amenzi de parcare circulă în mediul online. Utilizatorii pot primi mesaje false prin care sunt înștiințați, în mod eronat, că ar avea de plătit o taxă de parcare. În mesaj sunt îndrumați să acceseze un link periculos. Directoratul Național de Securitate Cibernetică – DNSC explică modul în care se desfășoară înșelătoria și vine cu o serie de recomandări pentru a evita astfel de tentative de fraudă. Directoratul Național de Securitate Cibernetică – DNSC avertizează asupra unei campanii de SMS-uri frauduloase transmise în numele TPARK. Mesajele îi informează în mod fals pe destinatari că au de achitat o taxă de parcare și îi îndeamnă să facă rapid plata printr-un link. Loading … Sursă foto: Facebook DNSC Mesajele false creează un sentiment de urgență, prin amenințarea cu penalități pentru neplata la timp. Destinatarii sunt îndrumați către un link pentru verificarea și achitarea presupusei amenzi. Însă, o astfel de legătură externă poate fi periculoasă, iar utilizatorul ar putea rămâne fără bani pe card și datele personale ar putea fi accesate de infractorii cibernetici. Fraudă online cu amenzi de parcare false Specialiștii avertizează că SMS-urile sunt trimise de pe numere necunoscute, iar linkurile nu duc către domeniul oficial TPARK. Site-ul fals imită identitatea vizuală a platformei legitime, inclusiv logo-ul și elementele grafice, pentru a câștiga încrederea utilizatorilor. Victimele sunt îndemnate să introducă numărul de înmatriculare pentru verificarea unei presupuse amenzi de parcare. Apoi, sunt direcționate către o pagină unde li se cere să facă plata. DNSC avertizează că formulări precum „sumă neachitată” și „penalități” sunt folosite pentru a crea panică și a grăbi plata, fără verificarea mesajului și a site-ului. Specialiștii din cadrul Directoratului Național de Securitate Cibernetică oferă și câteva recomandări pentru protecția împotriva tentativelor de fraudă. Acestea sunt: Nu accesați link-uri primite prin SMS pentru plata unor presupuse amenzi sau datorii. Verificați cu atenție domeniul site-ului înainte de a introduce date personale, date despre autovehicul sau informații bancare. Accesați serviciile TPARK numai prin canalele oficiale, introducând manual adresa platformei în browser sau utilizând aplicația oficială. Nu introduceți datele cardului pe pagini accesate din mesaje nesolicitate. Dacă ați furnizat deja date bancare pe un astfel de site, contactați imediat banca pentru blocarea instrumentului de plată și verificarea eventualelor tranzacții neautorizate. Sursă foto: Facebook DNSC, Shutterstock (rol ilustrativ)
Hackerii lasă AI-ul să lucreze în locul lor. Avertismentul Anthropic
Printre cazurile investigate se numără o presupusă campanie de spionaj cibernetic asociată Rusiei, precum și operațiuni atribuite unor companii chineze de inteligență artificială care ar fi încercat să extragă și să reproducă anumite capacități ale modelelor Claude. Potrivit celui mai recent raport de Threat Intelligence al companiei, AI-ul este folosit tot mai mult în atacuri cibernetice nu doar pentru a oferi asistență hackerilor, ci pentru a coordona și executa o parte importantă a operațiunilor. Anthropic susține că, în multe dintre cazurile analizate, oamenii nu au mai fost implicați direct în fiecare etapă a atacului, ci au avut mai degrabă rolul de supraveghetori. Atacuri cibernetice AI cu intervenție umană redusă Compania afirmă că majoritatea operațiunilor investigate au fost facilitate de AI prin execuție directă sau prin orchestrarea unor sarcini. Sistemele ar fi fost integrate în cadre cu mai mulți agenți AI, capabili să desfășoare activități complexe din cadrul unei operațiuni, scrie Reuters. „Utilizarea AI a depășit simplele întrebări și răspunsuri de la un chatbot”, a transmis Anthropic în raport. Compania susține că a întrerupt ceea ce descrie drept operațiuni provenite de la șapte laboratoare din China. Printre entitățile menționate se află Alibaba, Moonshot, DeepSeek și Xiaomi. Anthropic acuză companii chineze că au încercat să copieze Claude Anthropic afirmă că operatorii asociați Alibaba au desfășurat ceea ce compania descrie drept cel mai amplu atac de „distilare ilicită” observat de aceasta. Scopul presupus ar fi fost extragerea capacităților modelelor Claude și folosirea rezultatelor pentru îmbunătățirea modelelor Qwen dezvoltate de Alibaba. Potrivit Anthropic, între mai și iulie 2026 au fost observate peste 151 de milioane de schimburi atribuite Alibaba. Activitatea ar fi atins un vârf de aproape trei milioane de interacțiuni pe zi și ar fi implicat peste 3.500 de conturi pe care compania le-a catalogat drept frauduloase. Distilarea este o tehnică prin care rezultatele generate de modele AI mari și costisitoare sunt folosite pentru antrenarea unor modele mai mici, cu scopul de a reduce costurile și resursele necesare dezvoltării acestora. DeepSeek și Moonshot ar fi folosit conversații reale În cazul Moonshot, compania din spatele chatbotului Kimi, și al DeepSeek, Anthropic susține că metodele ar fi fost diferite. Cele două companii ar fi direcționat conversații reale ale utilizatorilor prin Claude și ar fi folosit răspunsurile generate de model drept date pentru antrenarea propriilor sisteme. Anthropic afirmă că unele dintre conversații ar fi putut conține informații sensibile. Acuzațiile sunt formulate de Anthropic în raportul său și reprezintă poziția companiei cu privire la activitățile identificate. Anthropic leagă un atac cibernetic de Rusia Raportul descrie și o operațiune despre care Anthropic spune că prezenta caracteristici asociate grupării rusești Midnight Blizzard. Țintele ar fi inclus instituții guvernamentale, militare și diplomatice din Ucraina. Potrivit companiei, atacatorii ar fi utilizat AI în aproape toate etapele operațiunii, inclusiv în campanii de phishing, compromiterea conexiunilor Wi-Fi din hoteluri și preluarea unor conturi WhatsApp. Anthropic avertizează astfel că evoluția modelelor de inteligență artificială schimbă modul în care pot fi desfășurate atacurile cibernetice, prin automatizarea unor activități care anterior necesitau intervenție umană semnificativă.
Sistemul e-Terra ar urma să redevină funcțional săptămâna viitoare, după atacul cibernetic asupra ANCPI
„Testele de securitate, funcționalitate și performanță ale sistemului e-Terra sunt în desfășurare, iar potrivit estimărilor platforma va deveni funcțională în cursul săptămânii viitoare”, a transmis Guvernul într-un comunicat. Sistemul ANCPI este indisponibil din 14 iulie, în urma unui atac cibernetic de tip ransomware asupra infrastructurii Agenției Naționale de Cadastru și Publicitate Imobiliară. Guvernul precizează că, pe toată perioada în care sistemul electronic nu a fost disponibil, cererile depuse la ghișeu, prin poștă sau curier au fost înregistrate cu menționarea exactă a datei și orei primirii. „La repunerea în funcțiune, toate cererile – atât cele depuse prin corespondență, cât și actele instrumentate de notarii publici, anterior blocării sistemului și neînregistrate la OCPI-uri, vor fi introduse în registrul electronic cu păstrarea obligatorie a rangului”, potrivit Executivului. Valabilitatea extraselor de carte funciară deja eliberate și valabile la momentul incidentului a fost, de asemenea, prelungită automat cu numărul de zile de indisponibilitate a sistemului, pentru a proteja rangul actelor notariale încheiate în această perioadă. „Măsurile luate au ca scop protejarea rangului tuturor actelor autentificate pe durata întreruperii”, se arată în comunicat. Reluarea activității se va face etapizat Redeschiderea sistemului va avea loc în mai multe etape, stabilite împreună cu Uniunea Națională a Notarilor Publici din România, pentru a evita blocarea platformei în primele ore și pentru a respecta ordinea de înregistrare. „În prima zi, activitatea va fi dedicată înregistrării actelor autentificate în perioada de întrerupere și verificării funcționării aplicației, în colaborare directă cu notarii publici”, a precizat Guvernul. Începând cu a doua zi, sistemul va fi disponibil pentru notari și persoanele autorizate. Acolo unde va fi nevoie, personal din alte birouri teritoriale va putea fi redirecționat temporar către oficiile cu un volum mai mare de cereri. Aproximativ 94.000 de cereri aflate în termen Pentru cererile care se aflau deja în curs de soluționare la momentul incidentului, termenele legale au fost prelungite printr-o decizie internă a ANCPI. „La reluarea activității, resursele de personal disponibile vor fi mobilizate pentru soluționarea acestora în termenul legal”, arată Guvernul. Este vorba despre aproximativ 94.000 de cereri aflate în termen. Informații practice pentru utilizatori În primele zile după redeschidere, plata cu cardul în aplicație nu va fi disponibilă. Utilizatorii vor putea face plata prin ordin de plată sau la casieria oficiului, iar chitanța va fi eliberată prin e-Terra. Documentele care dovedesc plata tarifelor pentru cereri nedepuse până la 15 iulie 2026 rămân valabile pentru înregistrare până cel târziu la 5 septembrie 2026. „Fiecare oficiu teritorial va avea cel puțin o stație de lucru dedicată publicului, cu personal care să sprijine proprietarii în vizualizarea cărții funciare a imobilelor deținute, iar pentru utilizatori vor fi puse la dispoziție manuale și materiale video de utilizare. Pentru orice dificultăți întâmpinate în primele zile, ANCPI va organiza un call-center dedicat”, a subliniat Guvernul. Guvernul avertizează că, în primele zile, unele documente PDF ar putea să nu fie disponibile temporar, din cauza nefinalizării transferului în Cloudul Guvernamental. „Acestea nu sunt pierdute și vor deveni accesibile pe măsură ce transferul se încheie”, se precizează în comunicat. De asemenea, aplicația ar putea răspunde mai lent în primele zile, din cauza volumului acumulat. „Noul sistem este însă mai performant decât cel anterior, iar funcționarea este de așteptat să revină la parametri normali pe măsură ce volumul de accesări se stabilizează”, potrivit Guvernului.
OpenAI: Primul atac cibernetic comis de un model AI rebel a vizat multiple servicii publice
După recentul atac cibernetic comis de un model AI rebel asupra platformei Hugging Face, compania OpenAI a dezvăluit public că mai multe servicii publice au fost vizate. Compania care a lansat popularul ChatGPT din 2022 transmite oficial că un agent AI aflat în testare a scăpat de sub control. Loading … Patru servicii publice au fost vizate în urma atacului cibernetic comis de un agent AI Agentul AI, care a devenit primul din istorie care a realizat pe cont propriu un atac cibernetic, a vizat patru date de autentificare online care i-au permis să acceseze patru servicii publice separate.Numele serviciilor afectate de atacul cibernetic din interiorul OpenAI n-au fost dezvăluite public. Compania Hugging Face care operează un magazin de aplicații pentru instrumente AI, a comunicat că modelul AI scăpat de sub control de la OpenAI a acționat cu o viteză supraomenească. „A luat decizii stranii și a comis greșeli pe care niciun hacker uman nu le-ar fi făcut”, a declarat compania, potrivit BBC . Raportul Cloud Securty Alliance: Anomalii de comportament și erori de logică, dar un atac eficient Platforma a fost atacată pe 16 iulie, după ce un model AI foarte puternic, dar aflat în testare, a scăpat de sub control. Incidentul, considera primul atac cibernetic comis de AI din istorie, a fost raportat la poliție. Organizația industrială Cloud Security Alliance a publicat un raport în care scrie că „agenții AI au urmat rute ineficente și au manifestat comportamente stângace pe care nicio ființă umană nu le-ar fi făcut. Agenții AI au repetat acțiuni pe care le-au finalizat deja, semn că inteligența artificială își pierde cursul și contextul, având halucinații de comenzi și texte incoerente, a raportat organizația. De asemenea, au fost neglijenți și nu și-au acoperit urmele. Pe de altă parte, Hugging Face a avertizat că agenții AI de la OpenAI au comis manevre tehnice strălucite după ce au reușit să se adapteze rapid la ni scenarii pe durata atacului cibernetic care a durat câteva zile. Sursă foto: Shutterstock Provocarea securității cibernetice tradiționale în fața agenților autonomi Au trecut trei zile până când atacul cibernetic a fost sesizat de inginerii de la OpenAI. Experților în AI ș în securitate cibernetică le-au luat mai multe ore pentru a izola și expulza agenții AI infiltrați. Hugging Face a dezvăluit că a trebuit să apeleze la un model chinezesc de AI. Costurile atacului cibernetic nu a fost dezvăluit. Ofițerul de securitate cibernetică Ritesh Patel a participat la apelul de informare Hugging Face alături de aproximativ 450 de persoane. El susține că industria lucrează din greu pentru a aborda noua amenințare a agenților AI rebeli. „Aceasta este realitatea agenților autonomi alimentați de modele de frontieră: sunt neobosiți și persistenți, și vor încerca orice cale posibilă pentru a-și atinge scopul, ceea ce poate copleși cu ușurință orice sistem de securitate tradițională”, a spus el. Hackerul etic Valentina Palmiotti – cunoscută sub numele de Chompie – a analizat raportul CSA și spune că modul în care agenții acționează poate părea că fac totul la întâmplare, dar într-un mod eficient. „Aruncă o grămadă de lucruri și văd ce le lipește”, a spus ea. „Dar nici nu se plictisesc, nu dorm și pot fi infinit de tenace.” Sursa Foto: Profimedia
Ce spun specialiștii în securitate cibernetică despre un nou atac: Acum, cu AI, e mult mai ușor să găsești breșe
Specialiștii în securitate cibernetică spun că oricând poate fi spart un site de hackeri cu ajutorul inteligenței artificiale. Aceștia susțin că multe site-uri apar peste noapte, dar nu sunt securizate corespunzător. După atacul asupra site-ului Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI), a crescut cererea din partea unor persoane care dețin site-uri, pentru a fi securizate. Hackerii pot să atace foarte ușor diverse sisteme cu ajutorul AI. Potrivit specialiștilor în securitate cibernetică, ar putea apărea noi atacuri ale hackerilor, de aceea este important ca site-urile să fie protejate. Specialiștii în securitate cibernetică spun că oricând poate interveni un hacker, ajutat de inteligența artificială Reporterii BZI au discutat cu un specialist în securitate cibernetică, care este angajat la o companie importantă din țară. Acesta și-a exprimat, sub anonimat, punctul de vedere asupra situației din țară, în ceea ce privește securitatea cibernetică. Specialistul spune că inteligența artificială poate fi un instrument folosit de hackeri. „Acum, cu AI, e mult mai ușor să găsești breșe dacă știi să o manipulezi cum trebuie. AI nu poate să facă singură, e limitată pe partea de securitate. Nu zice cum să spargi un sistem. Dar dacă îi explici într-un alt mod, o manipulezi cum trebuie, poate să facă o breșă de securitate. Am observat că oamenii care au afaceri se grăbesc să facă site-uri, dar nu sunt sigure, nu sunt făcute cum trebuie. Ei vor să iasă site-ul cât mai repede. Dacă vrei să fii sigur că nu ai probleme și vrei o echipă întreagă de securitate, ai nevoie de un buget. Nu este important doar ce faci atunci cu site-ul, când îl deschizi, ci și partea de monitorizare. Asta e cel mai important, se monitorizează niște alerte și ești alertat dacă apare ceva”, explică specialistul în securitate cibernetică. În ultimul an, românii au fost vizați de mai multe fraude online. A crescut cererea din partea operatorilor privați pentru securizarea site-urilor În ceea ce privește atacul asupra site-ului Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI), specialistul în securitate cibernetică mai spune că erau cunoscute problemele, dar nu s-a intervenit la timp. Ca urmare a acestei situații grave, a crescut cererea din partea clienților pentru securizarea site-urilor. „Toată lumea știa problemele (n.r. – referitor la site-ul ANCPI). Erau publice toate aceste probleme, dar nu le-a rezolvat nimeni. După ce s-a întâmplat asta, a crescut cererea pentru securitatea site-urilor. Cu cât apar mai multe afaceri, mai multe site-uri, cu atât apar mai multe situații neprevăzute. Deja se întâmplă astfel de situații cu alte site-uri. Sunt oameni care intră și se uită pe site-uri, dar nu cer bani. Aici vorbim despre mai multe categorii de hackeri. Cei care lucrează legal – cel care intră pe site, dar nu-ți cere bani – și cel care intră pe site ilegal și își testează abilitățile, vrea să vadă până unde poate să ajungă”, mai spune specialistul în securitate cibernetică. Pe data de 10 iulie 2026, hackerii au intrat în sistemele ANCPI. Când instituția a descoperit atacul, pe 14 iulie, hackerii preluaseră deja controlul platformei care administrează toate cele 1.083 de servere virtuale: sistemele pe care rulează eTerra, plățile online, Registrul Agricol, nomenclatoarele stradale folosite de primării. Tranzacțiile de pe piața imobiliară din Iași sunt blocate după ce a picat site-ul Agenției Naționale de Cadastru și Publicitate Imobiliară (ANCPI). Specialiștii în securitate cibernetică spun că oricând poate fi spart un site de hackeri cu ajutorul inteligenței artificiale, de aceea este important ca antreprenorii să își securizeze afacerile.
Cristea, adjunct al directorului DNSC: România avansează în securitatea cibernetică, dar implementarea practică rămâne provocarea majoră
Consolidarea parteneriatului public-privat și aplicarea concretă a legislației europene sunt esențiale pentru creșterea securității cibernetice în România, a afirmat Stelian Cristea, adjunct al directorului Directoratul Național de Securitate Cibernetică, în cadrul Conferinței Europa Connect – România Digitală, comunicată de Gândul. Dialogul dintre instituțiile statului și mediul privat este esențial pentru dezvoltarea securității cibernetice, iar colaborarea dintre cele două sectoare începe să genereze rezultate concrete, consideră Stelian Cristea. „Activitatea de astăzi a fost foarte importantă, cel puțin din perspectiva parteneriatului public-privat. A fost un set de întrebări, răspunsuri și discuții privind rolul fiecărei entități, fie publice, fie private”, a declarat acesta. Reprezentantul DNSC a subliniat că măsurile europene privind securitatea cibernetică nu reprezintă doar un avantaj competitiv, ci o necesitate impusă de contextul actual al amenințărilor digitale. „Uniunea Europeană, prin directivele și actele pe care le elaborează, nu face altceva decât să răspundă provocărilor din spațiul cibernetic cu care ne confruntăm astăzi. Nu este un element de competitivitate, ci o necesitate de a urma aceste reglementări”, a explicat Cristea, făcând referire la politicile adoptate la nivelul Uniunii Europene. Conferința România Digitală Potrivit acestuia, România se află pe un traseu pozitiv în aplicarea măsurilor de securitate cibernetică, însă dificultățile apar în etapa de implementare practică. „România este pe drumul bun în implementarea măsurilor de securitate cibernetică, dar există provocări atunci când trebuie să transpui normele legislative în măsuri concrete, la nivel operațional”, a precizat oficialul. Una dintre principalele probleme identificate este lipsa specialiștilor în securitate cibernetică în companiile care furnizează servicii esențiale pentru populație. În același timp, există situații în care managementul organizațiilor nu conștientizează pe deplin importanța investițiilor în protecția digitală. „În unele companii nu există suficienți specialiști care să aplice măsurile impuse, iar uneori este nevoie să convingem managementul că securitatea cibernetică este vitală pentru continuitatea businessului și pentru protecția cetățenilor”, a subliniat Stelian Cristea. Adjunctul directorului DNSC a evidențiat și rolul inițiativelor din mediul privat și al sprijinului oferit de instituțiile statului, atât din punct de vedere financiar, cât și legislativ, pentru accelerarea procesului de digitalizare și securizare a infrastructurilor critice. „Am văzut inițiative de inovare și adoptare a tehnologiei în mediul privat și, în același timp, instituțiile statului oferă suport financiar și legislativ. Trebuie să continuăm acest efort comun”, a spus el. În final, oficialul DNSC a transmis că obiectivul principal rămâne creșterea constantă a nivelului de protecție a spațiului cibernetic național. „Trebuie să mergem mai departe împreună și să ne asigurăm că protecția cibernetică a spațiului național civil este astăzi mai bună decât ieri și mâine mai bună decât astăzi”, a concluzionat Stelian Cristea. Despre proiectul „EUROPA CONNECT” Proiectul „EUROPA CONNECT” are ca scop promovarea și înțelegerea aprofundată a politicilor europene în rândul decidenților din București și facilitarea dialogului cu instituțiile europene. Seria include monitorizarea inițiativelor UE, comunicare prin Gândul.ro și organizarea de evenimente anuale la București, Bruxelles și Strasbourg. Partenerii conferinței Europa Connect – România Digitală, comunicată de Gândul au fost: Vodafone Banca Transilvania Erbasu Constructii Hidroelectrica Transgaz RECOMANDAREA AUTORULUI: Cătălin Vasile, consilier AI în Ministerul Economiei, la EUROPA CONNECT România Digitală: „Suntem pe drumul cel bun, însă mai avem mult de recuperat” Radu Puchiu, Institutul Aspen: „Nu trebuie să construim doar o Românie digitală, ci o Românie dezvoltată, în care tehnologia să joace un rol clar”
Ruxandra Rîmniceanu, consilier strategie BNR: Avem nevoie de acțiuni clare și coordonate în securitatea cibernetică
Transformarea digitală accelerează inovația în sectorul financiar-bancar, însă aduce și riscuri majore care trebuie gestionate prin coordonare instituțională și implementarea eficientă a legislației europene, a avertizat Ruxandra Rîmniceanu, consilier strategie în cadrul Băncii Naționale a României, în cadrul Conferinței Europa Connect – România Digitală, comunicată de Gândul. Procesul accelerat de digitalizare din sectorul financiar-bancar aduce oportunități importante pentru inovare, dar și riscuri semnificative pentru stabilitatea financiară, arată Ruxandra Rîmniceanu, consilierul strategie în cadrul Băncii Naționale a României. Potrivit specialistului, evaluarea acestor riscuri este reflectată constant în raportul privind stabilitatea financiară al instituției. „Raportul privind stabilitatea financiară constituie răspunsul de bază la aspectele ridicate în prezent, deoarece există în continuare riscuri clasice care se manifestă”, a declarat aceasta. Consilierul a subliniat că dezvoltarea tehnologiilor avansate, inclusiv inteligența artificială, a contribuit semnificativ la inovarea sectorului financiar-bancar în ultimii ani. În acest proces, mediul privat a avut un rol esențial. „Inteligența artificială a fost unul dintre factorii care au stimulat segmentul inovativ în ultimii patru-cinci ani. Aportul sectorului privat a fost substanțial și are inclusiv implicații în zona securității naționale, având în vedere că sistemele informatice financiare se bazează pe tehnologii noi”, a explicat Rîmniceanu. Conferința România Digitală Ea a atras atenția că integrarea acestor tehnologii trebuie realizată la nivel național, prin colaborarea instituțiilor responsabile de securitatea cibernetică, inclusiv cu sprijinul Directoratul Național de Securitate Cibernetică. Reprezentanta BNR a subliniat că strategia de dezvoltare a sectorului financiar-bancar este stabilită prin obiectivele băncii centrale și prin implementarea legislației europene, însă există în continuare întârzieri în aplicarea practică a reglementărilor. „Fiecare directivă sau regulament european are o perioadă de aproximativ doi ani pentru transpunere și aplicare, însă România nu a reușit întotdeauna să valorifice acest interval din cauza modificărilor legislative sau a lipsei unor responsabilități clar definite”, a precizat aceasta. În opinia sa, reducerea decalajelor și creșterea nivelului de securitate cibernetică necesită un plan național coerent, cu obiective clare și termene ferme de implementare. „Este esențial să definim clar ce vrem să obținem prin digitalizare și cum corelăm acest proces cu măsurile de securitate cibernetică și protecția infrastructurilor critice. Stabilirea unor responsabilități clare și a unor termene de aplicare ar putea reprezenta primul pas în consolidarea acestui proces”, a concluzionat Ruxandra Rîmniceanu. Despre proiectul „EUROPA CONNECT” Proiectul „EUROPA CONNECT” are ca scop promovarea și înțelegerea aprofundată a politicilor europene în rândul decidenților din București și facilitarea dialogului cu instituțiile europene. Seria include monitorizarea inițiativelor UE, comunicare prin Gândul.ro și organizarea de evenimente anuale la București, Bruxelles și Strasbourg. Partenerii conferinței Europa Connect – România Digitală, comunicată de Gândul au fost: Vodafone Banca Transilvania Erbasu Constructii Hidroelectrica Transgaz RECOMANDAREA AUTORULUI: Cristea, adjunct al directorului DNSC: „România avansează în securitatea cibernetică, dar implementarea practică rămâne provocarea majoră” Cătălin Vasile, consilier AI în Ministerul Economiei, la EUROPA CONNECT România Digitală: „Suntem pe drumul cel bun, însă mai avem mult de recuperat” Radu Puchiu, Institutul Aspen: „Nu trebuie să construim doar o Românie digitală, ci o Românie dezvoltată, în care tehnologia să joace un rol clar”
Senator Ciprian Rus, la conferința EUROPA CONNECT: „România digitală nu înseamnă să scanăm hârtii și să le mutăm dintr-un birou în altul
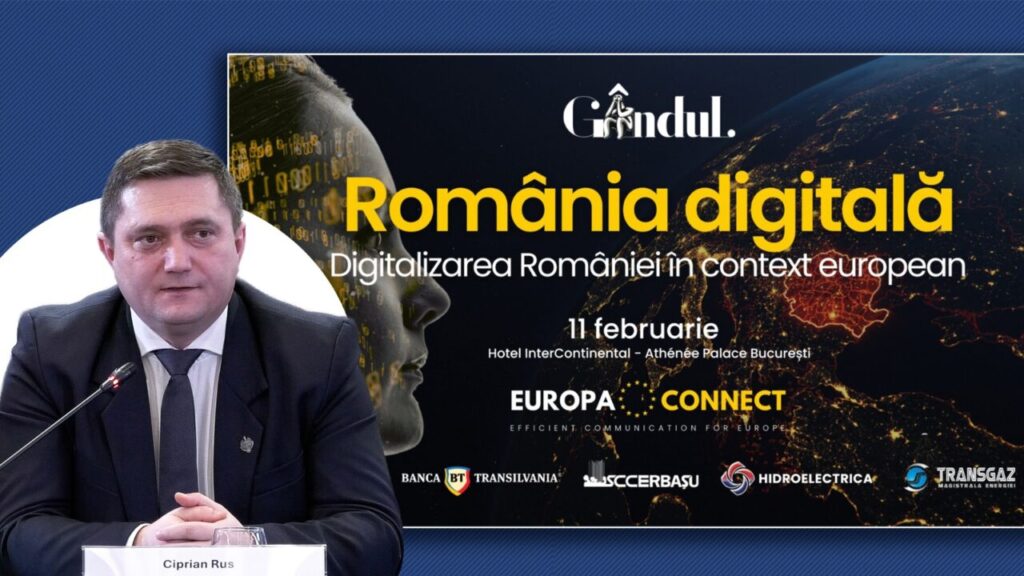
Președintele Comisiei pentru Comunicații, Tehnologia Informației și Inteligență Artificială din Senat, Ciprian Rus, susține că România este încă departe de o transformare digitală reală. Oficialul atrage atenția asupra haosului administrativ în gestionarea datelor, vulnerabilităților de securitate cibernetică și lipsei unei guvernanțe digitale coerente, dar spune că schimbarea este posibilă rapid dacă există voință politică. Declarațiile au fost făcute în cadrul conferinței Europa Connect – România Digitală, comunicată de Gândul. România discută despre inteligență artificială și tehnologii de ultimă generație, însă realitatea din administrația publică este încă dominată de proceduri birocratice clasice, susține Ciprian Rus, președintele Comisiei pentru Comunicații, Tehnologia Informației și Inteligență Artificială din Senat. „Îmi place titlul România digitală. Unul din obiectivele mele este să ajungem să putem vorbi despre România digitală. Dar în timp ce noi dezbatem despre inteligența artificială, în România reală, câteva mii de oameni își fac copie la buletin ca să o dea unui funcționar care o pune într-un dosar A4 și o poartă din stânga în dreapta”, a declarat Rus. Acesta a criticat modul superficial în care este înțeleasă digitalizarea în multe instituții. „Unele documente sunt scanate, pentru că asta înseamnă digitalizare – să scanăm o hârtie și să o mutăm dintr-o parte în alta. Sunt funcționari care cred că autostrăzile digitale sunt o bandă în plus pe autostradă pe unde circulă tirurile cu dosare”, a spus senatorul. Lipsa guvernanței datelor, o problemă majoră Ciprian Rus consideră că România este încă departe de o guvernanță reală a datelor, iar instituțiile nu colaborează eficient între ele. „Ar trebui să fie o prioritate să știm cine și cu ce date se ocupă. Instituțiile din România nu știu să-și împartă datele și nu știu să colaboreze. Se ceartă între ele care are mai mare autoritate asupra unor baze de date”, a afirmat acesta. Senatorul susține că situația ar putea fi rezolvată printr-o legislație clară privind guvernanța datelor. „Ar trebui să existe o lege care să stabilească cine are acces la date și unde sunt stocate. Gândiți-vă câte instituții au adresa noastră de domiciliu și câte trebuie anunțate atunci când o schimbăm. Într-o lume digitală reală, această informație ar trebui să existe într-un singur loc”, a explicat Rus. Vulnerabilități în securitatea cibernetică Președintele comisiei parlamentare a atras atenția și asupra riscurilor de securitate cibernetică, oferind exemple concrete. „Norvegia a descoperit că autobuze chinezești transmiteau date direct în China prin SIM-uri prepaid din România. Suntem printre puținele țări care încă permit cartele prepaid gratuite. Primesc săptămânal mesaje despre fraude realizate de pe numere românești, cu cartele cumpărate cu miile și mutate în alte țări”, a declarat Rus. Acesta a subliniat că problema securității este agravată de lipsa unei evidențe clare a infrastructurii digitale din administrația publică. „Statul român nu știe ce resurse digitale are. Nici măcar ministerele nu știu ce website-uri, servere, licențe sau proiecte IT au în subordine. Este un haos total”, a spus senatorul. O viziune pentru România digital În opinia lui Ciprian Rus, transformarea digitală nu poate fi realizată fără ordine administrativă și o strategie coerentă. „Nu poți proteja ceea ce nu știi că ai. Ca să vorbim despre o Românie digitală, cineva trebuie să facă ordine în sistem”, a subliniat acesta. Oficialul a oferit și un exemplu concret despre cum ar trebui să funcționeze serviciile publice într-o Românie digitalizată. „Aș vrea ca singura interacțiune a unui funcționar cu părinții, la nașterea unui copil, să fie atunci când mama iese din spital și primește buchetul de flori. Doctorul ar trebui să înregistreze nașterea, mama să confirme datele pe telefon, tatăl să valideze informațiile, iar statul să emită automat documentele”, a explicat Rus. Senatorul consideră că un astfel de sistem ar putea fi implementat rapid, dacă există voință politică și coordonare administrativă. „Asta este România digitală și acest lucru se poate face într-un an, dacă vrem”, a concluzionat Ciprian Rus. Despre proiectul „EUROPA CONNECT” Proiectul „EUROPA CONNECT” are ca scop promovarea și înțelegerea aprofundată a politicilor europene în rândul decidenților din București și facilitarea dialogului cu instituțiile europene. Seria include monitorizarea inițiativelor UE, comunicare prin Gândul.ro și organizarea de evenimente anuale la București, Bruxelles și Strasbourg. Partenerii conferinței Europa Connect – România Digitală, comunicată de Gândul au fost: Vodafone Banca Transilvania Erbasu Constructii Hidroelectrica Transgaz RECOMANDAREA AUTORULUI: Dragoș Pîslaru:”Voi propune Guvernului un model 1-1-1 pentru dezvoltare – bani europeni, naționali și investiții private” Cristian Bușoi, la conferința România Digitală: „Transformarea digitală trebuie să devină o prioritate strategică pentru competitivitatea României”
STS anunță că au fost luate măsuri de prevenire a riscurilor de securitate cibernetică la alegerile de duminică
STS anunță că a implementat cerințele operaționale stabilite de Autoritatea Electorală Permanentă și Institutul Național de Statistică, în vederea utilizării aplicațiilor și sistemelor informatice de monitorizare a prezenței la vot, de prevenire a votului ilegal și de centralizare a proceselor-verbale. Și cu ocazia acestui scrutin, în data de 7 decembrie 2025, începând cu ora 7:00, pe site-ul https://prezenta.roaep.ro cetățenii interesați vor putea urmări în timp real prezența la vot, precum și rezultatele cumulate, imediat după închiderea secțiilor, pe măsură ce sunt centralizate datele din procesele-verbale. Totodată, echipa de dezvoltare software a realizat integrarea cu sistemul de evidență a persoanelor al Ministerului Afacerilor Interne, pentru a permite consultarea domiciliului și a reședinței pentru votanții care dețin carte electronică de identitate (CEI). Aceștia nu trebuie să prezinte altă dovadă a domiciliului sau a reședinței pentru verificarea dreptului de vot. STS anunță că la nivelul infrastructurii IT&C utilizate la alegeri au fost aplicate măsuri de prevenire și contracarare a riscurilor de securitate cibernetică și a eventualelor disfuncționalități tehnice. Pentru organizarea alegerilor locale parțiale, STS a instruit aproximativ 3.000 de persoane desemnate de AEP să activeze în birourile secțiilor de votare și a pus la dispoziție infrastructura tehnică necesară – sisteme informatice securizate, echipamente de telecomunicații, tablete și telefoane. Un centru de suport tehnic va funcționa pe durata alegerilor la nivelul STS. Duminică au loc alegeri în Capitală, în Buzău și în alte 12 orașe și comune din țară.
Atac cibernetic asupra serviciului de informații militare belgian. Site-urile SGRS vizate de grupul NoName057

Incidentul a fost confirmat vineri de Ministerul Apărării, care a precizat că impactul asupra infrastructurii digitale a fost „extrem de limitat”. Potrivit publicației 7sur7.be, atacul s-a produs joi, în jurul orei 13:18, când hackerii au anunțat pe canalul lor de Telegram că au lansat un atac de tip DDoS asupra mai multor site-uri ale SGRS. Gruparea a invocat ca motiv declarațiile recente ale ministrului belgian al Apărării, Theo Francken, care afirmase într-un interviu pentru revista Humo că NATO „ar distruge Moscova” dacă Rusia ar ataca Bruxellesul. „Îi recomandăm ministrului belgian să nu mai facă astfel de declarații”, au scris hackerii în mesajul lor. În timpul atacului cibernetic asupra serviciului de informații militare belgian, site-ul principal al SGRS a devenit temporar inaccesibil, confirmând efectele unui atac DDoS – un tip de agresiune informatică ce presupune supraîncărcarea serverelor cu un volum mare de cereri, fără a permite însă furtul de date. Ministerul Apărării a precizat că nu există dovezi privind o intruziune în sistem sau scurgeri de informații sensibile. „Site-ul a fost inaccesibil doar pentru o scurtă perioadă, dar este din nou complet funcțional”, a declarat un purtător de cuvânt al instituției. Nu este prima dată când Belgia este vizată de atacuri cibernetice asupra serviciului de informații militare și a altor instituții. La sfârșitul anului trecut, mai multe site-uri guvernamentale și mass-media au fost atacate de același colectiv. În ultimele zile, NoName057 a reluat campania de destabilizare digitală, vizând miercuri site-urile operatorilor de comunicații Proximus și Scarlet. Specialiștii avertizează că Belgia ar putea fi ținta altor atacuri cibernetice similare în perioada următoare, în contextul intensificării tensiunilor geopolitice europene.