Circulă o nouă fraudă online cu amenzi de parcare. Ce mesaje false primesc utilizatorii
O nouă fraudă cu amenzi de parcare circulă în mediul online. Utilizatorii pot primi mesaje false prin care sunt înștiințați, în mod eronat, că ar avea de plătit o taxă de parcare. În mesaj sunt îndrumați să acceseze un link periculos. Directoratul Național de Securitate Cibernetică – DNSC explică modul în care se desfășoară înșelătoria și vine cu o serie de recomandări pentru a evita astfel de tentative de fraudă. Directoratul Național de Securitate Cibernetică – DNSC avertizează asupra unei campanii de SMS-uri frauduloase transmise în numele TPARK. Mesajele îi informează în mod fals pe destinatari că au de achitat o taxă de parcare și îi îndeamnă să facă rapid plata printr-un link. Loading … Sursă foto: Facebook DNSC Mesajele false creează un sentiment de urgență, prin amenințarea cu penalități pentru neplata la timp. Destinatarii sunt îndrumați către un link pentru verificarea și achitarea presupusei amenzi. Însă, o astfel de legătură externă poate fi periculoasă, iar utilizatorul ar putea rămâne fără bani pe card și datele personale ar putea fi accesate de infractorii cibernetici. Fraudă online cu amenzi de parcare false Specialiștii avertizează că SMS-urile sunt trimise de pe numere necunoscute, iar linkurile nu duc către domeniul oficial TPARK. Site-ul fals imită identitatea vizuală a platformei legitime, inclusiv logo-ul și elementele grafice, pentru a câștiga încrederea utilizatorilor. Victimele sunt îndemnate să introducă numărul de înmatriculare pentru verificarea unei presupuse amenzi de parcare. Apoi, sunt direcționate către o pagină unde li se cere să facă plata. DNSC avertizează că formulări precum „sumă neachitată” și „penalități” sunt folosite pentru a crea panică și a grăbi plata, fără verificarea mesajului și a site-ului. Specialiștii din cadrul Directoratului Național de Securitate Cibernetică oferă și câteva recomandări pentru protecția împotriva tentativelor de fraudă. Acestea sunt: Nu accesați link-uri primite prin SMS pentru plata unor presupuse amenzi sau datorii. Verificați cu atenție domeniul site-ului înainte de a introduce date personale, date despre autovehicul sau informații bancare. Accesați serviciile TPARK numai prin canalele oficiale, introducând manual adresa platformei în browser sau utilizând aplicația oficială. Nu introduceți datele cardului pe pagini accesate din mesaje nesolicitate. Dacă ați furnizat deja date bancare pe un astfel de site, contactați imediat banca pentru blocarea instrumentului de plată și verificarea eventualelor tranzacții neautorizate. Sursă foto: Facebook DNSC, Shutterstock (rol ilustrativ)
Fraudele prin telefon iau amploare în Iași. Victimele trebuie să fie atente la cei care se dau drept angajați ai băncilor
Fraudele prin telefon iau amploare în Iași, după ce tot mai multe persoane susțin că sunt contactate de escroci care pretind că sunt angajați ai unor bănci sau de la diverse instituții. Tentativele de fraudă sunt din ce în ce mai multe și mai diverse, de aceea Directoratul Național de Securitate Cibernetică (DNSC) atrage atenția victimelor să anunțe imediat autoritățile. Au luat amploare fraudele prin telefon. Tot mai mulți ieșeni spun că sunt sunați de numere necunoscute, iar persoanele care îi sună spun că sunt angajați ai unor bănci sau de la diverse instituții. Fraudele prin telefon au luat amploare în Iași, în ultima perioadă Tot mai multe persoane din Iași susțin că sunt sunate de persoane necunoscute, care spun că lucrează la bănci sau că sunt angajați ai unor instituții. Escrocii păcălesc victimele, spunându-le că a fost o presupusă fraudă pe contul bancar al persoanei sunate, și solicită datele personale pentru a accesa contul victimei. Astfel, escrocii sună victima, se prezintă drept angajați ai băncii sau reprezentanți ai unei instituții oficiale și inventează o urgență, de la o presupusă fraudă pe contul bancar al persoanei sunate până la implicarea acesteia într-o anchetă. Tonul e mereu grav, apăsat, construit special să provoace panică și să elimine timpul de gândire al victimei. Toată discuția are loc cu scopul escrocilor de a obține cât mai multe date personale despre contul victimei. „Eu am fost sunată de o persoană cu un puternic accent moldovenesc. Mi-a spus că lucrează la o bancă și că sunt probleme cu contul meu bancar. I-am cerut detalii. Nu mi le-a oferit. I-am spus că o să trec pe la sediul băncii. Atunci mi-a spus că «nu e nevoie, pot să rezolv prin telefon». Atunci mi-am dat seama că e vorba de o fraudă. Le-am spus că știu că nu sunt de la bancă și, dacă mă mai sună, anunț Poliția. Ceea ce am și făcut. În altă zi am fost sunată de o persoană care vorbea în limba engleză. Mi-a spus același lucru, că e o tranzacție suspectă. Am închis telefonul și am depus reclamație la DNSC”, susține Mihaela D., o tânără din Iași. Specialiștii din cadrul Centrului de Soluționare Alternativă a Litigiilor în domeniul Bancar (CSALB) atrag atenția asupra faptului că s-au înmulțit fraudele cu credite false. Autoritățile atrag atenția asupra creșterii numărului tentativelor de fraudă, care sunt tot mai diverse Directoratul Național de Securitate Cibernetică (DNSC) atrage atenția asupra tentativelor de fraudă prin e-mail, sub identitatea unor bănci din România. O serie de e-mailuri false circulă sub numele mai multor bănci din România, prin care se cere „actualizarea contului” în doar 2 minute, sub amenințarea suspendării cardului. Adresa reală de expediere nu are nicio legătură cu banca, semn al folosirii frauduloase a identității instituției. Cei care primesc e-mailuri trebuie să fie atenți la mai multe semnale de alarmă, precum o adresă de expediere neobișnuită sau nelegată de domeniul oficial al instituției, termen foarte scurt pentru acțiune („2 minute”), amenințare cu suspendarea contului sau a cardului, solicitare de date personale (act de identitate, adresă, ocupație, telefon) printr-un link din e-mail sau referiri la legislație sau proceduri oficiale, folosite pentru a părea legitime. Instituția le recomandă românilor să nu acceseze aceste linkuri din e-mailuri neașteptate, chiar dacă par oficiale, și să anunțe banca și autoritățile. De asemenea, pot raporta e-mailul drept phishing și îl pot șterge. Pentru raportarea la DNSC, victimele pot accesa formularul https://pnrisc.dnsc.ro/ sau pot apela la 1911. Fraudele prin telefon iau amploare în Iași, după ce tot mai multe persoane susțin că sunt contactate de escroci care pretind că sunt angajați ai unor bănci sau de la diverse instituții.
Atenție la apelurile telefonice înșelătoare! A revenit la Iaşi schema de fraudare a clienților Revolut
A apărut din nou în Iași schema de fraudare a clienților Revolut. Aceștia sunt sunați de numere necunoscute, iar scam-urile încep cu „This is a call from Revolut…”. Utilizatorii de Revolut nu trebuie să acceseze niciun link și nici să ofere date personale, potrivit autorităților. Tentativele de fraudă s-au înmulțit în ultimele luni. Tot mai mulți ieșeni reclamă metodele de fraudare, una dintre ele fiind pentru utilizatorii Revolut. A revenit la Iaşi schema de fraudare a clienților Revolut, prin apeluri telefonice O femeie din Iași spune că a fost sunată de mai multe ori de către un număr necunoscut. „În ultima lună am primit mai multe apeluri telefonice de la numere necunoscute. Aceste apeluri erau în limba engleză și mi se spunea că trebuie să achit o sumă, de aceea au nevoie de numele și contul meu. La primele două apeluri am ascultat ceea ce mi se spunea. La ultimul apel am închis telefonul, pentru că știam că este o tentativă de fraudă. Știu că Revolut trimite pe e-mail dacă are nevoie de reconfirmare a contului, nu ești apelat telefonic. O să depun plângere la poliție”, susține G.C., femeia din Iași, victimă a unei tentative de fraudă. Potrivit Revolut, scam-urile, care încep frecvent cu mesajul automat „This is a call from Revolut…”, sunt generate de apeluri venite de la numere necunoscute care imită formatul celor românești. Escrocii susțin că vor să „verifice” o plată sau o tranzacție către o platformă globală de e-commerce. În realitate, apelurile sunt inițiate de roboți sau persoane care se prezintă fals ca reprezentanți ai Revolut, ai unor autorități sau ai unor companii, cu scopul de a determina utilizatorul să ofere date sensibile sau să trimită bani. În anul precedent au mai fost situații de acest fel, cu apeluri telefonice de la Revolut. Astfel, autoritățile atrag atenția asupra pericolului și, de aceea, persoanele care primesc astfel de apeluri telefonice trebuie să anunțe Directoratul Național de Securitate Cibernetică (DNSC) sau poliția. Tentativele de fraudă s-au înmulțit în acest an, potrivit autorităților De exemplu, un bărbat din Iași primește frecvent mesaje de la numere necunoscute, care pot fi tentative de fraudă. Ieșeanul susține că a fost căutat atât la telefon, cât și pe WhatsApp sau e-mail, în ultimele luni, de multe persoane dubioase. În urmă cu două zile a primit un mesaj pe WhatsApp de la o doamnă care spune că vinde portocale și a vrut să afle contul lui de Revolut. Ieșenii care primesc e-mailuri în care sunt anunțați că le expiră abonamentul la o firmă de telefonie despre care nu au auzit niciodată trebuie să anunțe autoritățile. De la mesaje pe WhatsApp cu diverse concursuri, premii sau moșteniri, ieșenii au primit tot felul de mesaje prin care infractorii încearcă să le acceseze conturile bancare. Persoanele care au conturi Revolut au fost la un pas să fie păcălite și să rămână fără banii din cont, dar și cei care au primit mesajele cu privire la presupuse taxe de parcare neachitate. Recent, a apărut din nou schema de fraudare a clienților Revolut în Iași.
Atenție la SMS-urile cu presupuse taxe de parcare neachitate. Un șofer din Iași a primit mai multe mesaje frauduloase în ultimele luni
Ieșenii care primesc SMS-uri cu presupuse taxe de parcare neachitate trebuie să anunțe autoritățile. Un șofer din Iași este unul dintre cei care au primit astfel de mesaje. Acesta a fost ținta escrocilor, în ultimele luni, când a primit apeluri telefonice sau mesaje care erau tentative de fraudă. Directoratul Național de Securitate Cibernetică (DNSC) avertizează asupra acestor tentative de fraudă prin SMS cu taxe de parcare false. O nouă tentativă de fraudă a apărut în Iași recent. Este vorba de SMS-urile cu presupuse taxe de parcare neachitate. Autoritățile avertizează asupra acestor tentative de fraudă. SMS-urile cu presupuse taxe de parcare neachitate, noua metodă de fraudă care poate face victime Un șofer din Iași este unul dintre românii care, în ultimele luni, au fost ținta escrocilor care au trimis mai multe mesaje sau au sunat potențialele victime. „Contul dumneavoastră de parcare prezintă plăți restante. Acest mesaj l-am primit zilele trecute. Nu e prima dată când primesc astfel de mesaje ciudate, pentru că am observat că există un tipar. Se folosesc formulări care să te sperie. Unele texte nu sunt scrise corect gramatical. Eu le ignor, m-am obișnuit cu ele. Pe unele le-am reclamat. Dar interesant este faptul că apare rapid o metodă nouă de fraudă, după ce se află de celelalte. Oamenii ar trebui să fie foarte atenți la aceste mesaje, pentru că oricând poți să rămâi fără banii din cont”, susține șoferul din Iași care a primit mesajul de la un număr necunoscut. În ultima perioadă, metodele de fraudare s-au diversificat. De la mesaje pe WhatsApp cu diverse concursuri, premii sau moșteniri, ieșenii au primit tot felul de mesaje prin care infractorii încearcă să le acceseze conturile bancare. Persoanele care au conturi Revolut au fost la un pas să fie păcălite și să rămână fără banii din cont. Autoritățile au intrat pe fir și avertizează ieșenii să nu acceseze linkuri suspecte În ceea ce privește noua metodă de fraudă apărută în Iași, Directoratul Național de Securitate Cibernetică (DNSC) avertizează asupra acestor tentative de fraudă prin SMS cu taxe de parcare false. „Potențialele victime primesc un SMS care informează despre o presupusă taxă de parcare neachitată. Aceasta este momeala. Mesajul stabilește de la început emoția – după ce ne prezintă o veste proastă (restanța), ne oferă «avantajul» de a achita suma restantă fără penalități: «ținând cont de istoricul dumneavoastră de plată, vă oferim o ultimă oportunitate de a achita suma datorată fără penalități de întârziere». Mai departe, mesajul afișează un link care redirecționează către o pagină frauduloasă, unde se solicită date sensibile. În realitate, scopul atacatorilor este colectarea datelor personale și financiare ale utilizatorilor, acel site fiind controlat de ei. Introducerea datelor bancare pe aceste pagini poate duce la compromiterea conturilor și la pierderi financiare”, explică specialiștii DNSC. Printre indiciile tentativei de fraudă sunt: sursa mesajului este o adresă de e-mail, domenii suspecte sau fără legătură cu instituția oficială, formulări alarmante și presiune privind termenul-limită: „termenul limită de plată”, „taxe suplimentare de cel puțin 200 lei”, „vă oferim o ultimă oportunitate de a achita suma datorată”, solicitarea accesării urgente a unui link și prezența celor 3 elemente comune tentativelor de fraudă – emoția, urgența, urmată de solicitarea furnizării de date. Specialiștii le recomandă românilor să nu acceseze linkuri suspecte primite prin astfel de mesaje, să fie atenți la sursa mesajelor și să verifice mereu numele de domeniu din linkurile primite, dacă este sau nu un site oficial, și să verifice informațiile exclusiv pe site-urile oficiale ale instituțiilor. Pentru protecție suplimentară, instalează extensia DNSC Blacklist Protection: un scut invizibil care te avertizează atunci când accesezi domenii periculoase sau frauduloase, respectiv extensia: https://www.youtube.com/watch?v=r8K-W9TuMyk. Ieșenii care primesc SMS-uri cu presupuse taxe de parcare neachitate trebuie să anunțe autoritățile.
Cristea, adjunct al directorului DNSC: România avansează în securitatea cibernetică, dar implementarea practică rămâne provocarea majoră
Consolidarea parteneriatului public-privat și aplicarea concretă a legislației europene sunt esențiale pentru creșterea securității cibernetice în România, a afirmat Stelian Cristea, adjunct al directorului Directoratul Național de Securitate Cibernetică, în cadrul Conferinței Europa Connect – România Digitală, comunicată de Gândul. Dialogul dintre instituțiile statului și mediul privat este esențial pentru dezvoltarea securității cibernetice, iar colaborarea dintre cele două sectoare începe să genereze rezultate concrete, consideră Stelian Cristea. „Activitatea de astăzi a fost foarte importantă, cel puțin din perspectiva parteneriatului public-privat. A fost un set de întrebări, răspunsuri și discuții privind rolul fiecărei entități, fie publice, fie private”, a declarat acesta. Reprezentantul DNSC a subliniat că măsurile europene privind securitatea cibernetică nu reprezintă doar un avantaj competitiv, ci o necesitate impusă de contextul actual al amenințărilor digitale. „Uniunea Europeană, prin directivele și actele pe care le elaborează, nu face altceva decât să răspundă provocărilor din spațiul cibernetic cu care ne confruntăm astăzi. Nu este un element de competitivitate, ci o necesitate de a urma aceste reglementări”, a explicat Cristea, făcând referire la politicile adoptate la nivelul Uniunii Europene. Conferința România Digitală Potrivit acestuia, România se află pe un traseu pozitiv în aplicarea măsurilor de securitate cibernetică, însă dificultățile apar în etapa de implementare practică. „România este pe drumul bun în implementarea măsurilor de securitate cibernetică, dar există provocări atunci când trebuie să transpui normele legislative în măsuri concrete, la nivel operațional”, a precizat oficialul. Una dintre principalele probleme identificate este lipsa specialiștilor în securitate cibernetică în companiile care furnizează servicii esențiale pentru populație. În același timp, există situații în care managementul organizațiilor nu conștientizează pe deplin importanța investițiilor în protecția digitală. „În unele companii nu există suficienți specialiști care să aplice măsurile impuse, iar uneori este nevoie să convingem managementul că securitatea cibernetică este vitală pentru continuitatea businessului și pentru protecția cetățenilor”, a subliniat Stelian Cristea. Adjunctul directorului DNSC a evidențiat și rolul inițiativelor din mediul privat și al sprijinului oferit de instituțiile statului, atât din punct de vedere financiar, cât și legislativ, pentru accelerarea procesului de digitalizare și securizare a infrastructurilor critice. „Am văzut inițiative de inovare și adoptare a tehnologiei în mediul privat și, în același timp, instituțiile statului oferă suport financiar și legislativ. Trebuie să continuăm acest efort comun”, a spus el. În final, oficialul DNSC a transmis că obiectivul principal rămâne creșterea constantă a nivelului de protecție a spațiului cibernetic național. „Trebuie să mergem mai departe împreună și să ne asigurăm că protecția cibernetică a spațiului național civil este astăzi mai bună decât ieri și mâine mai bună decât astăzi”, a concluzionat Stelian Cristea. Despre proiectul „EUROPA CONNECT” Proiectul „EUROPA CONNECT” are ca scop promovarea și înțelegerea aprofundată a politicilor europene în rândul decidenților din București și facilitarea dialogului cu instituțiile europene. Seria include monitorizarea inițiativelor UE, comunicare prin Gândul.ro și organizarea de evenimente anuale la București, Bruxelles și Strasbourg. Partenerii conferinței Europa Connect – România Digitală, comunicată de Gândul au fost: Vodafone Banca Transilvania Erbasu Constructii Hidroelectrica Transgaz RECOMANDAREA AUTORULUI: Cătălin Vasile, consilier AI în Ministerul Economiei, la EUROPA CONNECT România Digitală: „Suntem pe drumul cel bun, însă mai avem mult de recuperat” Radu Puchiu, Institutul Aspen: „Nu trebuie să construim doar o Românie digitală, ci o Românie dezvoltată, în care tehnologia să joace un rol clar”
Cum le poate influenţa AI, românilor, realitatea digitală. S-a lansat ghidul Inteligența Artificială & Manipularea Percepției Umane
Directoratul Naţional de Securitate Cibernetică anunţă lansarea ghidului „Inteligența Artificială & Manipularea Percepției Umane”. AI poate influența subtil modul în care percepem realitatea digitală, iar ghidul explică cum funcționează aceste mecanisme și cum ne putem păstra gândirea critică într-o lume digitală tot mai sofisticată. Lucrarea este o metodă de decriptare a modului în care Inteligența artificială (IA/ AI) este exploatată pentru a influența percepția și pentru a distorsiona realitatea. Fenomenul este analizat prin prisma mecanismelor algoritmice de personalizare, generare de conținut fals credibil (ex: deepfake, voice cloning, text AI-generated etc.), stimulare conversațională și modelare emoțională predictivă. Scenariile prezentate, în care sunt utilizate tehnici de dezinformare și manipulare ideologică în construcții artificiale sociale, fraude emoționale și atacuri conversaționale automatizate, au rol de exemplificare. Tehnologiile specifice (ex: LLMs, GANs, Emotion AI, feed-uri personalizate, microtargeting) și riscuri sistemice asociate la care se face trimitere, sunt valabile la momentul elaborării prezentului material. Pe lângă componenta descriptivă, lucrarea oferă un cadru necesar dezvoltării gândirii critice, fiind prezentate metode concrete de detecție, prevenție și reacție, destinate publicului larg, instituțiilor și formatorilor educaționali, anunţă reprezentanţii DNSC, la început de an 2026. RECOMANDAREA AUTORULUI: Tehnologia care îți poate schimba viața în 2026: de la telefoane pliabile, la roboți pentru acasă Convertirea „omului care știe tot despre tine”: miliardarul Alex Karp a trecut de la „progresism” la „complet anti-woke”. Cum a devenit puterea spatele luptei anti-imigrație a lui Trump și ce știe despre Europa
O nouă metodă, mai complexă, de fraudă telefonică, reclamată pe rețelele sociale. Ce este VISHING-ul și cum ne ferim. Avertismentele IGPR, BNR și DNSC
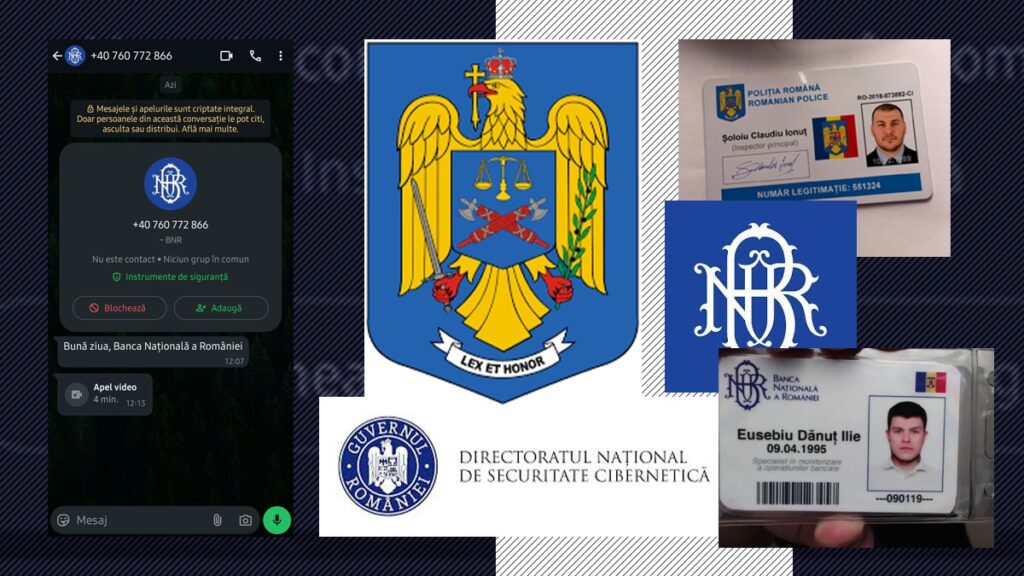
O postare recentă de pe rețelele de socializare ilustrează ca în manual noua metodă prin care atacatorii încearcă să determine potențialele victime să le pună la dispoziție datele persoanele pentru a le goli conturile bancare. Contactate pentru a verifica identitatea autorilor acestui demers, cele trei entități ale statului direct implicate în subiect – Poliția Română (IGPR), Banca Națională a României (BNR) și Directoratul Național de Securitate Cibernetică (DNSC) – au confirmat oficial pentru Gândul că persoanele care și-au arogat funcții în aceste instituții nu sunt reale, ci totul este o tentativă de fraudă. Noul tip de fraudă este denumit de specialiștii în securitate cibernetică „vishing”. Un utilizator a detaliat, printr-un mesaj publicat joi, cum a fost contactat de două persoane, într-un scenariu elaborat, pentru a-l convinge să divulge date personale care le-ar fi înlesnit accesul la banii din contul personal. Cele două persoane chiar i-au fluturat prin față, în apelul video, așa-zise legitimații de polițist – „inspector principal”, și angajat al băncii centrale, cu funcția de „specialist în monitorizare a operațiunilor bancare”. „Am primit azi de dimineață un apel de la un așa numit domn Șoloiu Claudiu Ionuț, de pe nr de telefon +40745128898 care a spus că este de la #PolițiaRomână și ca un anume Constantin Cristian Victor, căutat chiar de Interpol (verificați, verificați!, spunea) a luat un credit ING în numele meu, că urmează să se deschidă un dosar penal. Îmi trimite pe wp o legitimație de la nr +40762517873 și insistă ca are nevoie să-mi pună câteva întrebări de genul dacă am dat datele personale cuiva, dacă cineva are acces de datele mele bancare, daca mi-am pierdut actele, dacă, dacă, dacă… După ce răspund la toate cu „nu” și zic că o să merg la poliție, îmi zice că îmi va face transfer către un inspector de la #BNR. Zic „ok, hai să vedem până unde se merge”. Intră o melodie ca de centrală, apoi mă preia un alt domn, intitulat Eusebiu Dănuț Ilie care încearcă să confirme cele spuse de primul, după care îmi spune că trebuie să facem un apel video și că mă sună în câteva minute departamentul tehnic al BNR („nu țineți linia ocupată! Dacă se pierde legătura cu dumneavoastră mai mult de 5 minute se consideră că sunteți complice”, îmi zice). Mă sună video pe wp de pe nr +40760772866 și îmi arată o legitimație. Mă întreabă ce conturi am și ce valoare am în ele ca să poată face ei un calcul și să se asigure că nu pierd niciun ban de pe urma fraudei comise de cel căutat de Interpol. Îi zic că nu mă am de gând să răspund la aceste întrebări, că merg la poliție, pare că se enervează, mai zice ceva după care închide. ANCOM Poliția Română ING”, a scris, joi, un utilizator, Matei Stoian, pe contul de Facebook. IGPR și BNR confirmă că e o fraudă Orice persoană primește apeluri telefonice de la „inspectorul principal” Șoloiu Claudiu Ionuț și de la „specialistul BNR” Eusebiu Danuț Ilie trebuie să știe că aceste persoane nu există și nu trebuie să dea curs în niciun caz solicitărilor lor. Identitatea lor falsă a fost confirmată de oficialii IGPR și ai BNR, așa-zișii angajatori, contractați de reporterul Gândul. La fel, specialiștii DNSC au identificat pentru Gândul elementele care definesc noua metodă de păcălire a oamenilor emotivi sau mai puțin informați. Reprezentanții IGPR au confirmat, ceea ce părea evident din start, că nu există în organigramă „inspectorul principal” Șoloiu Claudiu Ionuț și au reiterat avertismentele și recomandările făcute public în ultimele luni. Este vorba de numeroasele cazuri semnalate prin care au fost comise fapte de natură penală, utilizându-se tehnica „spoofing”. Autorii, folosind aplicații VoIP (voice over IP), cu numere de telefon din rețeaua națională de telefonie – pot fi numere de telefon compromise care aparțin unor instituții bancare -, contactează cetățenii, pretinzându-se angajați ai băncilor. În cadrul apelurilor, aceștia afirmă că victimele ar fi solicitat un împrumut și le cer să dezvăluie informații personale sensibile. Potrivit oamenilor legii, apelul este redirecționat ulterior către o altă persoană care se recomandă ca fiind din partea Poliției și le solicită victimelor să transfere bani într-un „cont sigur”, pentru a proteja fondurile. Această metodă a dus la pierderea unor sume mari de bani de către cetățenii de bună credință. „La nivelul României, au fost înregistrate dosare penale ca urmare a faptului că persoanele vătămate au dat curs și ultimei solicitări de transfer al banilor în contul „sigur”, iar din acel moment au pierdut controlul asupra fondurilor personale. Aceasta este o formă de fraudă bazată pe tehnica de „spoofing”, prin care autorii falsifică informațiile de identificare pentru a se da drept o sursă de încredere – bănci, autorități – cu scopul de a înșela victimele, cetățenii de bună credință”, au explicat politiștii. Recomandări pentru protecția cetățenilor: Nu răspundeți apelurilor telefonice nesolicitate, care vă cer informații sensibile sau transferuri de bani. Verificați orice informație primită prin canale oficiale, contactând direct instituțiile implicate. Nu transferați bani în conturi neoficiale sau suspecte! Dacă aveți suspiciuni, contactați imediat autoritățile competente (poliție, bancă etc.). IGPR, DNSC și Asociația Română a Băncilor (ARB) au lansat încă de acum un an un proiect național comun de conștientizare #SigurantaOnline, asupra creșterii fraudelor de tip spoofing, prin care persoanele în cauză se prezintă ca funcționari bancari și utilizează în fals numere de telefon ale băncilor sau similare, folosind un discurs inedit, persuasiv și înșelător. „BNR a semnalat intensificarea tentativelor de fraudă de tip spoofing” Contactați de Gândul, și oficialii BNR au transmis că experiența semnalată pe Facebook reprezintă o tentativă de fraudă, parte dintr-o serie de tentative de fraudă de tip spoofing asupra cărora autoritățile, inclusiv BNR, avertizează cetățenii în mod constant. BNR a precizat că a semnalat intensificarea tentativelor de fraudă de tip spoofing – apeluri telefonice, mesaje și site-uri care disimulează o comunicare oficială a unei instituții bancare sau a unei autorități a statului (ANAF, Poliția Română etc.) – în care identitatea vizuală a BNR a fost utilizată, vizând obținerea de date personale
Creștere alarmantă a atacurilor ransomware în România: peste 100 de cazuri numai în 2024, conform DNSC
Directoratul Național pentru Securitate Cibernetică (DNSC) a anunțat o intensificare a atacurilor cibernetice de tip ransomware în România pe parcursul anului 2024, după cum vei afla în cele ce urmează. Conform datelor oficiale, experții au intervenit în 101 incidente de securitate informatică, în care sistemele compromise au fost blocate, iar accesul la fișiere a fost condiționat de plata unei sume de bani către atacatori. Printre cazurile mediatizate se numără atacul asupra Primăriei Sectorului 5, unde infractorii au solicitat o recompensă de 5 milioane de dolari. Un alt exemplu demn de luat în seamă este compromiterea sistemului IT Hipocrate, folosit de 26 de spitale din țară, unde suma cerută a depășit 150.000 de euro. Firmele, țintele principale ale infractorilor cibernetici Analiza DNSC arată că majoritatea atacurilor au vizat mediul privat. Din cele 101 incidente investigate în 2024, 68 au afectat companii, de la firme mici până la organizații de mari dimensiuni. Sectorul public a fost, de asemenea, vizat, cu 20 de atacuri direcționate către instituții de stat, în timp ce 13 cazuri au implicat persoane fizice. Specialiștii au menționat, de altfel, faptul că hackerii preferă companiile și instituțiile deoarece acestea gestionează date sensibile și sunt mai predispuse să plătească răscumpărarea pentru a-și relua activitatea rapid. Chiar și așa, nici utilizatorii de sine stătători nu sunt scutiți de riscuri, mai ales dacă folosesc dispozitive neactualizate sau nu au soluții de securitate instalate. Pentru a reduce riscul unui atac ransomware, DNSC recomandă măsuri esențiale precum actualizarea constantă a software-ului, utilizarea unor soluții antivirus performante, implementarea unor politici stricte de backup și instruirea angajaților privind recunoașterea tentativelor de phishing. Incidente de tip ransomware 2024 / foto: DNSC Cele mai atacate surse din România, în 2024. Fenomenul ransomware a luat amploare Așadar, potrivit DNSC, citat de HotNews.ro, țintele principale ale hackerilor au fost: Societatea Romanian Soft Company, dezvoltatorul platformei Hipocrate, care oferă servicii de fluxuri interne către unități spitalicești. În urma atacului un număr de 26 de spitale au fost vizate în mod direct, fiind în imposibilitatea de a-și desfășura activitatea pentru aproximativ o săptămână. Prin activitatea sa, DNSC analizat si investigat binarul malițios a identificat în infrastructura companiei, ulterior a generat un set de reguli YARA si a emis recomandări ce au fost diseminate către toate spitalele cât si partenerilor europeni, membrii ai CSIRT Network, Dentru a identifica posibila existentă a programului malițios pe sistemele informatice utilizate. Societățile din grupul Electrica, având un impact major asupra serviciilor publice oferite de către Electrica Furnizare și Distribuție Energie Electrică Romania, cu consecința afectării unui număr de peste servere si stații de lucru aflate la nivelul sucursalelor București, Ploiesti, Brașov si Cluj. Atacul a fost notificat către DNSC la data de 9 decembrie 2024 si s-a procedat la colectarea de probe de la fata locului. Urmare a analizei efectuate a fost identificat criptorul folosit de către atacatori, s-a creat o regulă YARA care a fost publicată pe site-ul Directoratului. Totodată, au fost transmis un raport specific ce conținea indicatori de compromitere, tehnicile tacticile tilizate de către atacatori pentru compromiterea infrastructuri în vederea sanitizării complete a acesteia Primăria Municipiului Timișoara precum și instituții din subordinea acestora precum Direcția Fiscală a Municipiului Timişoara si Direcția Generală a Poliției Locale Timișoara. In urma activităților specifice derulate de către specialiștii Directoratului, s-a reușit recuperarea completă a datelor critice precum si o parte din datele neesențiale. De asemenea, au fost emise recomandari pentru securizarea infrastructurii în vederea evitării de alte atacuri de acest tip. Infrastructura IT a proiectului „Sistemul National de Management privind Dizabilitatea” având ca beneficiar Autoritatea Natională pentru Protecția Drepturilor Persoanelor cu Dizabilităţi (ANPDPD) care cuprinde toate informațiile despre persoanele cu dizabilități si în care operează toate structurile specifice ale Direcția Generală de Asistență Socială si Protecția Copilului (DGASPC). Specialiștii Directoratului au identificat mai multe exfiltrări de conturi compromise (leaked), fiind făcute îndrumări privind masurile necesar a fi urmate pentru securizarea infrastructurii în vederea evitării de alte atacuri de acest tip. Primăria Sectorului 5 a Municipiului București, care a avut un impact major asupra serviciilor puse la dispoziție cetătenilor, fiind afectate serverele de tip Domain Controller, centrala telefonică a Poliției Locale și stații de lucru. Specialiștii Directoratului au identificat exfiltrari de conturi compromise (leaked) fiind făcute îndrumari privind masurile necesare a fi urmate pentru limitarea eventualelor prejudicii. Companiile SoftTehnica și FreyaPOS (prestatori de soluții software), fiind afectate mașini virtuale din producție precum și copiile de siguranță aferente, blocandu-se astfel activitatea pentru aproximativ o săptămână. În urma activităților specifice derulate, s-a reușit recuperarea completă a datelor critice precum și o parte din datele neesenţiale. Societatea Binbox Global Services, furnizoare de servicii de cazduíre web. cloud computing și alte servicii conexe, fiind compromisă întreaga infrastructură. În urma activităților specifice derulate, s-a reușit recuperarea completă a datelor critice precum si o parte din datele neesentiale. Compania Dotro Telecom, furnizoare de servicii de telefonie si internet, fiind afectată intreaga infrastructură și, implicit, nu mai puţin de sisteme și peste utilizatori. S-a reușit recuperarea in proporție de peste 99% a datelor criptate. Societatea Agricola International, entitate care desfāșoară activități de producție, procesare și distribuție de alimente, fiind afectate sisteme și utilizatori, cu consecința blocării activității companiei mai multe ore. Prin activitatea sa, Directoratul a identificat o serie de Indicatori de Compromitere (loC) precum și mai multe conturi de utilizator compromise, fiind transmis un raport detaliat cu privire la necanismele producerii incidentului cíbernetic pornind de la premisele analitice si datele informatice prelevate.
Noua fraudă care îi sperie pe români și riscă să-i lase fără bani în cont. Avertismentul DNSC despre citațiile false cu acuze grave
Un nou val de tentative de fraudă informatică face ravagii în România, iar ținta sunt utilizatorii obișnuiți care pot fi păcăliți cu ușurință prin manipulare emoțională și documente falsificate profesionist. Directoratul Național de Securitate Cibernetică (DNSC) trage un semnal de alarmă cu privire la o schemă de tip inginerie socială, prin care cetățenii primesc citații false, în numele unor instituții de prestigiu, menite să-i sperie și să le extragă rapid datele personale sau financiare. În ultimele săptămâni, tot mai mulți români au raportat primirea unor documente care par a fi emise de Poliția Română, Interpol sau Europol. Aceste citații conțin acuzații șocante – de la pornografie infantilă și pedofilie, până la alte infracțiuni digitale – și sunt redactate într-un limbaj intenționat alarmist. Scopul este clar: provocarea unei reacții de panică și determinarea victimei să răspundă în grabă, fără o analiză critică. Cum funcționează înșelătoria și de ce este atât de eficientă Falsificatorii folosesc antete și sigle oficiale, uneori copiate direct din site-urile autorităților reale. La o primă vedere, citațiile par autentice și sunt însoțite de ștampile, semnături și un ton juridic care le conferă un aer oficial. În realitate, lipsesc elemente-cheie care ar trebui să le valideze: număr real de dosar, date de contact verificabile sau o procedură legală recognoscibilă. Un detaliu esențial care trebuie să ridice semne de întrebare este cererea de a răspunde urgent, de cele mai multe ori printr-un e-mail suspect. Acest tip de cerere nu corespunde practicilor oficiale ale Poliției sau ale altor autorități europene, care nu solicită niciodată informații sensibile prin intermediul e-mailului și nu trimit documente acuzatoare fără o notificare prealabilă. Metoda funcționează tocmai pentru că exploatează frica și lipsa de informare. Atunci când o persoană este acuzată brusc de un fapt grav, instinctul natural este de a reacționa imediat pentru a se disculpa. Într-un moment de panică, multe victime trimit adresele, CNP-ul sau chiar datele bancare, oferind astfel infractorilor exact ce își doresc: accesul la conturi sau identități ce pot fi exploatate. Cum arată o citație falsă Cum te protejezi și ce trebuie să faci dacă primești un astfel de mesaj Specialiștii DNSC recomandă o abordare rațională și prudentă în fața acestor tentative. În primul rând, trebuie verificată cu atenție adresa expeditorului – multe dintre ele au domenii dubioase sau conțin mici greșeli de ortografie care le deconspiră imediat. În al doilea rând, este esențial să nu deschizi niciun link sau atașament venit din surse necunoscute, mai ales dacă mesajul pare prea urgent sau acuzator. Nu trimite informații personale și nu răspunde mesajelor fără o verificare riguroasă. Dacă ai suspiciuni, contactează direct instituția în numele căreia a fost trimis mesajul, folosind datele oficiale de pe site-ul acesteia, nu cele din e-mailul primit. În cele din urmă, dacă ai fost vizat de o astfel de tentativă, semnalează imediat incidentul autorităților competente – fie către DNSC, fie către Poliția Română. Este esențial ca aceste fraude să fie documentate, astfel încât rețelele de infractori cibernetici să fie trase la răspundere.
Avertisment DNSC, FAKE NEWS! Președintele Nicușor Dan și Ilie Bolojan „promovează investiții”
Autoritățile avertizează asupra reapariției tentativelor de fraudă online cu investiții false care folosesc imaginea unor persoane cu notorietate din România. Aceste scheme sunt răspândite prin postări sau reclame pe platformele de social media. DNSC a publicat o serie de materiale legate de faptul că imediat după alegeri au revenit agresiv pe platformele de social media a scam-urilor cu investiții false, în care apar de obicei persoane cu notorietate care par că girează aceste ‘oportunitați de investiții’ ca un program care te poate îmbogăți peste noapte. Infractorii creează platforme false de investiții și folosesc tehnologia deepfake pentru a genera clipuri cu mesaje modificate. Ei preiau videoclipuri publice cu oameni politici din România (președinte, premier) și alterează mesajul inițial cu ajutorul inteligenței artificiale. După procesarea cu deepfake, persoanele din video par să promoveze programe de investiții care ar aduce profituri mari. Prin această metodă, atacatorii încearcă să atragă victime pentru a le convinge să ofere date sensibile sau să investească bani în oferte inexistente. Experții oferă câteva indicii pentru identificarea conținutului deepfake: Mișcarea buzelor nu este sincronizată cu vocea Expresiile faciale sunt rigide sau nenaturale Fundalul pare artificial sau animat Ochi care nu clipesc natural sau priviri „goale”. Autoritățile recomandă să nu se distribuie astfel de materiale și să nu se interacționeze cu platformele respective. Conținutul suspect trebuie raportat și autoritățile competente alertate. Rene Pârșan a debutat în presă în 1992, reporter și redactor la Evenimentul Zilei. Între 1994 și 2010 a fost senior editor, editorialist, reporter și fotoreporter la ZIUA. A mai colaborat ca … vezi toate articolele