Alerte cibernetice: deepfake cu Ilie Bolojan și investiții fictive în Neptun Deep
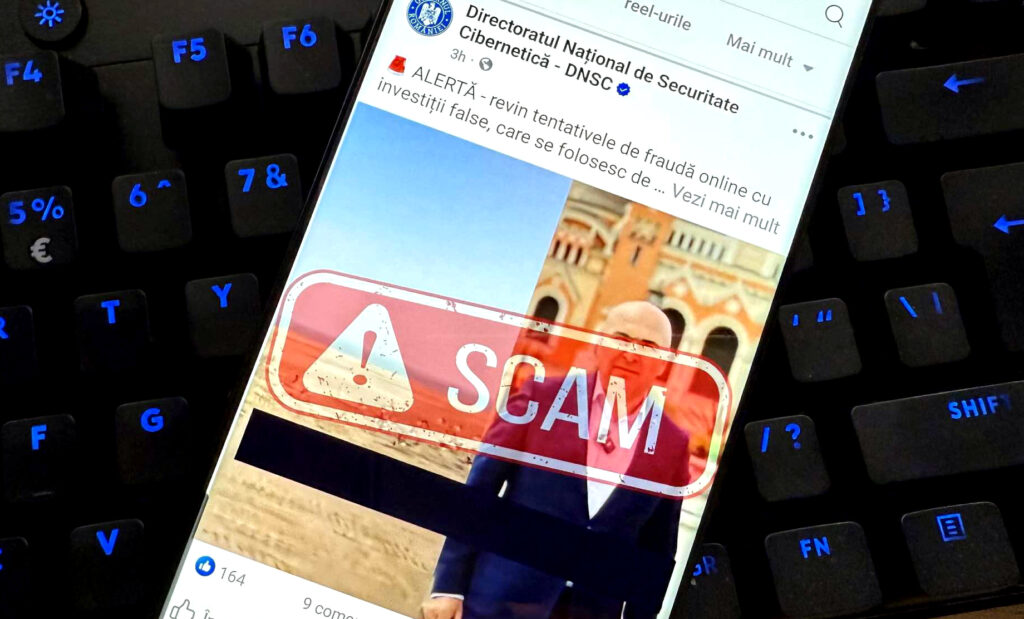
Un videoclip fals, creat cu tehnologia deepfake, utilizează imaginea președintelui Senatului, Ilie Bolojan, pentru promovarea unor investiții fictive în proiectul Neptun Deep. Directoratul Național de Securitate Cibernetică (DNSC) atrage atenția asupra acestei noi tentative de fraudă și avertizează utilizatorii de internet în legătură cu pericolele asociate acestui tip de manipulare digitală. Conform DNSC, videoclipul îl prezintă în mod fals pe Ilie Bolojan în timp ce promovează un program financiar care ar implica investiții minimale de 1.250 de lei, promițând câștiguri regulate proporționale cu volumul gazelor extrase într-un proiect fictiv legat de Neptun Deep. Videoclipul este distribuit în principal pe platformele de social media prin intermediul reclamelor sau postărilor sponsorizate. Cum funcționează înșelătoria Schema frauduloasă funcționează prin utilizarea unei platforme false de investiții, create de infractori cibernetici pentru a păcăli utilizatorii. Elementul distinctiv al acestei metode îl reprezintă utilizarea inteligenței artificiale prin tehnologia deepfake. Videoclipurile manipulate digital folosesc imagini și înregistrări publice existente, în care mesajul original este alterat astfel încât să promoveze falsele oportunități financiare. DNSC explică faptul că, după procesarea digitală, persoanele vizibile în videoclipuri oferă mesaje care, aparent, vin chiar de la ele, dar care sunt complet fabricate. În cazul de față, imaginea lui Ilie Bolojan este utilizată fără consimțământul său pentru a sprijini o schemă de câștiguri financiare rapide care nu există în realitate. Aceasta atrage victimele spre divulgarea de informații sensibile sau transferarea de bani, care sunt mai apoi furate de atacatori. Proiectele fictive precum cel menționat, legate de Neptun Deep, sunt concepute pentru a exploata încrederea publică în lideri politici sau inițiative economice cunoscute, conferindu-le un aer de legitimitate prin utilizarea unor fețe familiare publicului larg. Cum să identifici un videoclip deepfake Pentru a lupta împotriva acestui tip de fraudă, DNSC oferă câteva reguli utile pentru identificarea materialelor deepfake. Semnele care ar trebui să atragă atenția includ: – Mișcarea nesincronizată a buzelor cu sunetul redat. – Expresiile faciale care par nenaturale sau excesiv de rigide. – Fundaluri care par artificiale sau animate într-un mod neobișnuit. – Priviri care nu clipesc natural sau conturează o impresie de „rigiditate”. Dacă descoperiți astfel de materiale distribuite pe social media, DNSC recomandă ca acestea să nu fie redistribuite sau accesate, ci raportate platformei sau autorităților competente. De asemenea, este esențial să vă informați din surse sigure înainte de a lua decizii financiare și să aveți grijă atunci când oferiți detalii personale online. Campaniile de conștientizare din partea autorităților sunt esențiale pentru a reduce riscul de înșelăciuni online, dar responsabilitatea de a analiza critic informațiile disponibile aparține fiecărui utilizator. Într-o lume în care tehnologia deepfake evoluează rapid, cunoașterea și vigilența rămân cele mai importante instrumente de protecție.
Noua escrocherie care te lasă fără bani în cont, subiect de avertisment DNSC. Pleacă de la un telefon aparent nevinovat
Într-o perioadă în care tot mai mulți antreprenori sunt vizați de atacuri cibernetice, Directoratul Național de Securitate Cibernetică (DNSC) avertizează asupra unei noi scheme frauduloase care face ravagii în România. Totul începe cu un apel telefonic aparent nevinovat, dar în spatele acestuia se ascunde o înșelătorie sofisticată, capabilă să lase victimele fără bani în cont. Această metodă, semnalată recent de DNSC, exploatează tehnici de manipulare psihologică și tehnologii avansate pentru a fura date bancare și personale sensibile. Dacă ești antreprenor sau administrezi o firmă, trebuie să fii extrem de atent la detalii și să înveți să recunoști semnele acestei escrocherii. Cum funcționează schema și de ce e atât de periculoasă Frauda începe cu un apel de pe un număr care pare oficial – aparent, chiar de la DNSC. Atacatorii folosesc tehnica numită „spoofing” pentru a masca originea reală a apelului. Sub pretextul că victima ar fi implicată într-un caz de spălare de bani legat de o plată fictivă din anul 2023, aceștia creează panică și presiune. Dacă victima menționează numele băncii unde își ține banii, urmează un al doilea apel, de data aceasta de la așa-ziși „reprezentanți ai băncii”. Scopul? Obținerea de informații bancare și personale: coduri, parole, date de identificare, răspunsuri la întrebări de securitate. Aceste date sunt apoi folosite pentru a goli conturile sau pentru a efectua tranzacții frauduloase. Un detaliu important: atacatorii își aleg țintele din baze de date publice, colectând automat informații de pe site-urile firmelor sau ONG-urilor. Așadar, oricine are o firmă sau apare cu date publice online poate deveni o țintă. Ce spune DNSC și cum te poți proteja DNSC subliniază clar că instituția nu investighează cazuri financiare și nu pune popriri pe conturi. Nicio instituție oficială nu va cere vreodată date bancare prin telefon. Dacă primești un apel suspect, cea mai sigură reacție este să închizi și să suni instituția sau banca, folosind numerele oficiale afișate pe site-urile lor. Specialiștii DNSC recomandă următoarele: Nu oferi niciodată informații personale sau bancare prin telefon, mai ales dacă nu ai inițiat tu apelul. Nu te lăsa intimidat de presiunea sau tonul urgent al apelantului. Escrocii se bazează exact pe reacțiile de panică. Verifică autenticitatea apelurilor prin canale oficiale: sună direct la instituție sau bancă. Raportează imediat orice tentativă suspectă la DNSC, ajutând astfel la combaterea fraudei cibernetice. Pe pagina oficială de Facebook, DNSC îndeamnă publicul să disemineze aceste informații în comunitățile de afaceri, pe rețelele sociale și în grupurile relevante, pentru a reduce riscul ca alții să devină victime. Concluzie: Vigilent și informat, nu vulnerabil Escrocheriile telefonice devin tot mai sofisticate, iar antreprenorii sunt ținte preferate pentru atacatori. În fața unei tehnologii care permite falsificarea numerelor de telefon și a unor scenarii bine puse la punct, singura apărare reală este informarea și vigilența. Dacă primești un apel suspect, închide, respiră adânc și verifică. Un telefon aparent nevinovat poate fi începutul unei fraude cu consecințe grave. Fii mereu atent și protejează-ți datele, banii și afacerea.
Google Calendar, sursă de infecții periculoase pentru utilizatori. Cum se face atacul cu malware, care sunt consecințele
Unul dintre cele mai utilizate instrumente digitale din lume, Google Calendar, a devenit ținta unei tehnici sofisticate de distribuție a malware-ului. Directoratul Național de Securitate Cibernetică (DNSC) a emis un avertisment cu privire la un atac recent, în care atacatorii reușesc să strecoare cod malițios prin intermediul unor invitații aparent inofensive, exploatând încrederea generală în această platformă. Cum funcționează atacul prin Google Calendar Metoda utilizată de atacatori presupune trimiterea de invitații în Google Calendar care conțin linkuri către fișiere sau pagini controlate de atacatori. Aceste invitații pot părea absolut legitime, având descrieri convingătoare sau atașamente aparent banale. În realitate, acestea conțin un șir de caractere codificate în base64, ascuns în titlul evenimentului sau în detalii, care odată decodificate duc la descărcarea unui fișier malițios de pe un server extern. Tehnica este eficientă deoarece atacatorii folosesc și caractere speciale Unicode din zona Private Use Area (PUA), invizibile în editoarele de text obișnuite. Astfel, codul rău intenționat rămâne ascuns în scripturi sau fișiere care la o primă vedere par curate. Cercetătorii în securitate cibernetică de la Aikido au identificat această metodă ca fiind una dintre cele mai greu de detectat. Modulul os-info-checker-es6, actualizat la versiunea 1.0.8, a fost folosit pentru introducerea codului malițios în fișierul preinstall.js , evidențiind astfel scopul ascuns al acestui update aparent banal. De ce este periculos și ce consecințe poate avea Această tehnică de atac nu este doar un exemplu de inginerie socială bine pusă la punct, ci și o dovadă a modului în care platformele de încredere pot fi transformate în instrumente de atac. Malware-ul livrat prin Google Calendar poate permite atacatorilor să obțină acces la sistemul victimei, să instaleze keylogger-e, să fure date personale sau credențiale, și chiar să lanseze atacuri suplimentare în rețelele companiei victimei. Pentru utilizatorii obișnuiți, o simplă accesare a unei invitații suspecte poate duce la compromiterea completă a sistemului, mai ales în lipsa unei soluții de securitate avansate. În mediile corporative, acest tip de atac poate duce la breșe de securitate majore, furt de informații confidențiale și afectarea activității operaționale. Măsuri de precauție recomandate DNSC recomandă utilizatorilor și organizațiilor să fie extrem de atenți la invitațiile primite prin Google Calendar, mai ales atunci când acestea conțin linkuri sau fișiere suspecte. Este esențial să: nu accesezi invitațiile de la expeditori necunoscuți; verifici dacă linkurile din invitații duc către domenii legitime; utilizezi soluții antivirus care pot detecta comportamente anormale ale aplicațiilor; activezi autentificarea în doi pași pentru conturile Google; educi angajații despre riscurile de inginerie socială și tehnicile moderne de phishing. De asemenea, companiile ar trebui să implementeze politici de securitate riguroase și să folosească instrumente de monitorizare a comportamentului aplicațiilor pentru a detecta și preveni astfel de atacuri.
Tentativă nouă de fraudă electronică. Antreprenori din România, vizați de apeluri false care se folosesc de identitateaDNSC
Directoratul Național de Securitate Cibernetică (DNSC) denunță o nouă tentativă de fraudă, în care sunt vizați antreprenorii din România. DNSC atrage atenția asupra unei noi tentative de fraudă telefonică, în care atacatorii se dau drept angajați ai Directoratului Național de Securitate Cibernetică (DNSC), vizând în special antreprenorii din România. Cum funcționează frauda? Apel telefonic fals: Victima este contactată de pe un număr care pare a fi al DNSC, dar este falsificat prin tehnici de spoofing. Pretext legal alarmant: Se pretinde că victima este implicată într-un caz de spălare de bani, pentru o plată din iunie 2023, către o firmă fictivă. Amenințare cu poprirea: Se susține că DNSC ar fi impus poprire pe conturile victimei – o afirmație total falsă. Dacă victima menționează un nume de bancă, urmează un al doilea apel, de această dată din partea unei persoane care se dă drept reprezentant al băncii respective. Scopul: colectarea de date bancare și personale sensibile. Atenție! Atacatorii își aleg țintele din baze de date publice (ex: site-uri de firme sau ONG-uri), folosind tehnici de scraping pentru a obține informații relevante. Recomandări esențiale: DNSC nu investighează cazuri financiare și nu pune popriri pe conturi. Instituțiile oficiale NU solicită date bancare prin telefon. Nu divulgați niciodată informații personale sau bancare în urma unui apel telefonic suspect. Verificați autenticitatea apelurilor prin canale oficiale, spre exemplu închiderea apelului și contactarea directă a numărului de telefon afișat. Dacă ați primit un astfel de apel: Nu continuați conversația. Nu oferiți date personale. Raportați imediat incidentul la DNSC Sursa FOTO: topofthelist.net CITIȚI ȘI: DNSC spulberă un mit: atacurile cibernetice invizibile există. Cum se manifestă și cum pot fi detectate DNSC: „Atenție la ofertele prea bune ca să fie adevărate!”. O tentativă de fraudă în numele brandului Notino este în desfășurare Mara Răducanu este jurnalist de eveniment. A terminat Facultatea de Jurnalism și Științele Comunicării din București și a lucrat la mai multe publicații, precum Jurnalul național, Evenimentul … vezi toate articolele
DNSC: „Atenție la ofertele prea bune ca să fie adevărate!”. O tentativă de fraudă în numele brandului Notino este în desfășurare

O tentativă de fraudă care folosește numele brandului Notino este în desfășurare în mediul online, iar această schemă este menită să colecteze datele personale și bancare ale utilizatorilor, atenționează Directoratul Național pentru Securitate Cibernetică (DNSC), într-o postare publicată, vineri, pe pagina de Facebook a instituției. Atenție la ofertele ‘prea bune ca să fie adevărate’. Ofertele promoționale atractive circulă frecvent online, însă este important să le verificăm înainte de a furniza informații personale sau bancare. Recent, a fost semnalată o tentativă de fraudă care folosește numele brandului Notino. Utilizatorii sunt invitați să comande o așa-zisă ‘cutie misterioasă’ cu produse cosmetice premium, la prețul simbolic de 9,95 lei. În realitate, această ofertă este o schemă frauduloasă menită să colecteze date personale și bancar’, notează sursa citată. Specialiștii DNSC recomandă utilizatorilor măsuri de protecție esențiale în fața unor astfel de tentative: verificarea sursa ofertei (accesați direct site-ul oficial Notino pentru a confirma autenticitatea promoțiilor), să nu se furnizeze date bancare pe site-uri dubioase (orice ‘taxă simbolică’ solicitată în schimbul unor produse gratuite este, de cele mai multe ori, un semnal de alarmă), consultarea de recenzii și a forumurilor (dacă sunteți nesigur în privința unei oferte, căutați experiențele altor utilizatori înainte de a furniza date sau de a efectua plăți) și protecția datelor care începe cu vigilența în mediul online. Citiți și: Noua ESCROCHERIE care te lasă fără bani în cont în câteva minute. Metoda de fraudă face tot mai multe victime în România Rene Pârșan a debutat în presă în 1992, reporter și redactor la Evenimentul Zilei. Între 1994 și 2010 a fost senior editor, editorialist, reporter și fotoreporter la ZIUA. A mai colaborat ca … vezi toate articolele
Avertismentul DNSC despre o nouă amenințare cibernetică ce te poate lăsa fără bani în cont, infecții ransomware pentru firme mici

Directoratul Național de Securitate Cibernetică (DNSC) trage un semnal de alarmă privind o nouă serie de atacuri informatice de tip ransomware, care vizează în mod special companiile mici și mijlocii din domeniul financiar-contabil. Atacurile se desfășoară prin campanii bine orchestrate de spear phishing, utilizând e-mailuri aparent legitime și fișiere .pdf infectate, în spatele cărora se ascund coduri malițioase capabile să cripteze complet sistemele și să solicite răscumpărări în criptomonede. Ceea ce face această amenințare și mai periculoasă este utilizarea abuzivă a funcției BitLocker , un instrument legitim al sistemului de operare Windows, care este exploatat pentru a bloca accesul complet la fișierele compromise. Odată ce atacul este reușit, utilizatorii sunt contactați prin aplicații de mesagerie, unde li se cere achitarea unei sume în monedă digitală, în schimbul unei chei de decriptare. Cum funcționează atacul și ce urmăresc hackerii Atacatorii exploatează un vector de infectare subtil: un fișier PDF aparent inofensiv, atașat la e-mailuri direcționate către firmele vizate. Acest document conține în realitate un cod JavaScript ascuns, care rulează prin intermediul Windows Script Host (WSH) și utilizează obiecte ActiveX pentru a interacționa direct cu sistemul victimei. Astfel, codul poate prelua controlul asupra computerului, poate transmite date către servere externe (C2) și poate executa comenzi de la distanță. Un element-cheie al acestui atac este activarea automată a BitLocker – un mecanism obișnuit de criptare folosit de utilizatorii de Windows pentru protejarea datelor. În acest caz, este utilizat de atacatori pentru a bloca accesul la date, exact așa cum se întâmplă într-un scenariu clasic de ransomware. Odată criptate fișierele, atacatorii deschid un canal de comunicare cu victima, în cadrul unor aplicații de chat, solicitând sume consistente în criptomonedă pentru a permite recuperarea datelor. Aceștia exercită presiune psihologică folosind amenințări legate de ștergerea datelor sau de posibile sancțiuni GDPR, în cazul în care compania afectată gestionează informații personale sensibile. Recomandări pentru prevenirea unui astfel de atac DNSC recomandă revizuirea urgentă a politicilor de execuție a scripturilor , în special cele care permit rularea automată de coduri prin WSH și ActiveXObject, tehnologii învechite, dar încă utilizate în multe rețele interne. Alte măsuri critice includ: Evitarea deschiderii fișierelor atașate necunoscute , chiar dacă vin sub forma unui PDF aparent legitim; Utilizarea de soluții antivirus avansate și sisteme de detecție a comportamentului în rețea; Implementarea de backup-uri frecvente și izolate de rețeaua principală, care să permită recuperarea rapidă în cazul unui atac; Instruirea angajaților cu privire la riscurile de phishing și spear phishing; Limitarea drepturilor de administrator pe stațiile de lucru, pentru a preveni activarea funcțiilor sensibile fără aprobare explicită. Atacurile recente au demonstrat că firmele mici din domeniul financiar-contabil sunt ținte ideale pentru astfel de campanii, deoarece gestionează volume mari de date sensibile și sunt, adesea, mai puțin protejate decât corporațiile. De aceea, este vital ca toate companiile, indiferent de dimensiune, să trateze cu seriozitate amenințările cibernetice și să-și modernizeze infrastructura de securitate digitală.
Locked Shields 2025, exerciţiul NATO de apărare cibenetică. Au participat 4.000 de experți civili și militari din 41 de state / Reacția DNSC
Specialiști din cadrul Directoratului Național de Securitate Cibernetică (DNSC) au participat, în perioada 5- 9 mai 2025, la Locked Shields 2025, cel mai complex exercițiu de securitate și apărare cibernetică organizat sub egida NATO și găzduit în premieră la Biblioteca Centrală a Universității Politehnica din București. Potrivit informațiilor oferite de Directoratul Național de Securitate Cibernetică, activitatea a fost organizată în România de Ministerul Apărării Naționale (MApN), cu sprijinul DNSC și al Universității Politehnica din București, și a implicat specialiști militari și civili din domeniile securitate și apărare cibernetică. „Locked Shields se remarcă față de alte exerciții prin caracterul său complex, realistic și multidimensional, solicitând echipelor nu doar reacții tehnice la atacuri cibernetice, ci și gestionarea comunicării publice, oferirea de consultanță juridică și luarea de decizii strategice, toate desfășurate sub presiunea timpului și în condiții de stres intens”, au conchis specialiștii DNSC. Reamintim că Locked Shields este organizat anual de Centrul de Excelență NATO pentru Cooperare în Domeniul Apărării Cibernetice (CCDCOE) din Tallinn, Estonia, oferind, potrivit experților, un cadru realist de instruire pentru testarea capacităților de reacție în fața unor amenințări cibernetice diverse și în continuă evoluție. Ediția din acest an a reunit aproape 4.000 de experți civili și militari din 41 de state aliate și partenere, grupați în 17 echipe multinaționale de tip Blue Team, fiecare având misiunea de a proteja infrastructuri critice naționale simulate, într-un scenariu cu peste 9.000 de atacuri cibernetice complexe. „România se află la cea de-a cincea participare, fiind reprezentată de Comandamentul Apărării Cibernetice din MApN, care a format o echipă comună împreună cu Portugalia și Republica Moldova, însumând aproximativ 260 de specialiști din instituții componente ale Sistemului Național de Apărare, Ordine Publică și Securitate Națională, Directoratul Național de Securitate Cibernetică, mediul academic, precum și companii private cu expertiză în domeniul securității cibernetice. Participanții au fost nevoiți să gestioneze și să răspundă în timp real unui spectru larg de incidente cibernetice, care reflectă provocările globale actuale, precum, protejarea serviciilor esențiale și a infrastructurilor critice fundamentale pentru funcționarea societăților moderne, inclusiv rețelele energetice, sistemele de distribuție și purificare a apei, serviciile satelitare, de comunicații, 5G și apărare.” CITIȚI ȘI: Specialiștii DNSC, primul MESAJ, după ce Primăria, Fiscul și Poliția din Timișoara au fost țintele unui atac CIBERNETIC: „Aceasta este prioritatea” DNSC: Nu s-au înregistrat ATACURI cibernetice relevante pe site-ul „prezenta.roaep.ro” Mara Răducanu este jurnalist de eveniment. A terminat Facultatea de Jurnalism și Științele Comunicării din București și a lucrat la mai multe publicații, precum Jurnalul național, Evenimentul … vezi toate articolele
Poliția Română și BNR, subiect de fraude online în rândurilor românilor. Rămâi fără bani în cont, conform avertismentului DNSC

În plin avans tehnologic și într-o epocă a digitalizării accelerate, românii devin tot mai des ținta unor scheme de fraudă tot mai sofisticate. Directoratul Național de Securitate Cibernetică (DNSC) trage un semnal de alarmă: în luna aprilie 2025, a fost identificată o nouă metodă de înșelătorie care implică apeluri telefonice și comunicări false în numele Poliției Române și al Băncii Naționale a României (BNR). Scopul final: extragerea de date bancare și furtul direct din conturi. Fraude elaborate cu autoritate falsificată Noua schemă de tip vishing (voice phishing) folosește tactici de intimidare psihologică și manipulare emoțională. Victima primește un apel telefonic de la o presupusă reprezentantă a Poliției Române, care invocă un dosar penal legat de un infractor internațional ce ar fi încercat să contracteze un împrumut în numele persoanei contactate. Pentru a spori credibilitatea poveștii, escrocii trimit fotografii cu legitimații false de poliție prin aplicații precum WhatsApp, iar apoi introduc în conversație un „reprezentant al BNR”. Acesta susține că este responsabil de monitorizarea tranzacțiilor suspecte și că are nevoie de informații bancare pentru a verifica identitatea. De multe ori, se pretinde chiar că există un document semnat de guvernatorul Mugur Isărescu, menit să confirme gravitatea situației. Victimei i se cere apoi să continue comunicarea prin Telegram sau Signal, sub pretextul unui „mediu securizat”, și este rugată să trimită extrasul de cont sau chiar să instaleze aplicații de control la distanță, ceea ce duce la compromiterea completă a conturilor bancare. Cum te protejezi de acest tip de atac DNSC avertizează că escrocii folosesc apeluri cu număr falsificat (caller ID spoofing), documente falsificate digital, limbaj juridic amenințător și manipulare emoțională pentru a crea un sentiment de urgență. În astfel de situații, autoritățile recomandă: Nu oferi date personale sau bancare la telefon, indiferent de cât de convingător pare apelantul. Întrerupe apelul și sună instituția la un număr verificat de pe site-ul oficial. Nu răspunde și nu continua conversații pe aplicații precum WhatsApp, Telegram sau Signal cu necunoscuți care pretind a fi oficiali. Nu instala aplicații care oferă acces la telefonul tău de la distanță. Verifică legitimitatea documentelor primite cu instrumente precum reverse image search. Activează alerte de tranzacții în aplicația băncii și monitorizează constant activitatea contului. Specialiștii recomandă ca orice tentativă de fraudă să fie raportată de urgență către Poliția Română sau DNSC, iar intervenția rapidă poate preveni pierderi financiare majore și poate proteja și alți utilizatori din ecosistemul digital. Fraudele care folosesc imaginea unor instituții precum BNR sau Poliția Română sunt o formă de inginerie socială în continuă evoluție. În spatele acestora se află rețele organizate, care exploatează neîncrederea, panica și lipsa de informare. Cu cât cunoști mai bine aceste metode, cu atât îți poți proteja mai eficient datele și banii.
Parola nu te mai salvează: de ce ai nevoie urgent de un manager de parole
Parolele lungi și aparent complicate nu mai sunt suficiente pentru a te proteja în lumea digitală actuală. În ciuda eforturilor de a crea „cea mai tare parolă”, hackerii sunt cu un pas înainte, iar siguranța online devine din ce în ce mai dependentă de instrumente inteligente precum managerii de parole. Directoratul Național de Securitate Cibernetică (DNSC) trage un semnal de alarmă: o parolă lungă nu înseamnă o parolă sigură. Dacă te bazezi pe aceeași parolă pentru mai multe conturi sau alegi variante ușor de reținut, ai lăsat deja ușa larg deschisă pentru atacatori. Mitul parolei lungi: cât de vulnerabil ești, de fapt? Pentru mult timp, ideea generală era simplă: „parola trebuie să fie cât mai lungă și gata, e sigură”. Din păcate, realitatea e mai complexă. DNSC explică clar: lungimea nu mai e suficientă. O parolă simplă, chiar și lungă, poate fi spartă ușor prin atacuri brute force sau în urma unei breșe de securitate. Mai grav, mulți utilizatori folosesc aceeași parolă pentru mai multe platforme: conturi de social media, e-mail, magazine online, aplicații bancare. Asta înseamnă că dacă o platformă e compromisă, toate conturile tale devin accesibile unui hacker. Și nu e tot. Dacă îți salvezi parolele într-un fișier Word, în Notițe pe telefon sau, mai rău, într-un e-mail, ai făcut cadou informațiile tale celor care știu unde să caute. Cum arată o parolă sigură (și ce ar trebui să faci diferit) Specialiștii în securitate oferă câteva recomandări clare care te pot scuti de multe bătăi de cap: Creează parole unice și complexe pentru fiecare cont: combină litere mari și mici, cifre și simboluri. Evită parolele reciclate (ex: parola123, parola124, parola125… știi tu). Activează autentificarea multifactor (MFA) oriunde ai ocazia – chiar dacă e un pas în plus, este o barieră crucială în fața atacurilor. Schimbă parolele periodic, mai ales dacă bănuiești că un serviciu pe care îl folosești a fost compromis. Dar cea mai importantă recomandare? Folosește un manager de parole. Managerul de parole: cel mai bun aliat pentru siguranța ta digitală Un manager de parole este, simplu spus, un seif digital super-securizat, în care îți poți stoca toate parolele. Dar face mult mai mult decât atât: Generează parole unice și imposibil de ghicit, cu un singur clic. Le salvează într-un singur loc, criptat și securizat, astfel încât tu să nu trebuiască să le ții minte. Sincronizează accesul pe toate dispozitivele tale – telefon, laptop, tabletă. Îți completează automat datele de login în site-urile și aplicațiile pe care le folosești zilnic. Astfel, nu doar că îți faci viața mai ușoară, dar elimini erorile umane și reduci drastic riscul de a fi ținta unui atac. DNSC spune clar: „Securitatea începe cu o parolă bună. Sau mai bine, cu un manager de parole. Ţii minte parolele pentru toate conturile? Sunt toate diferite și complexe? Probabil că nu… iar asta poate fi un risc”. Tu îți protejezi conturile sau doar speri că nu te va păți nimeni? Indiferent că folosești Facebook, Instagram, TikTok, aplicații bancare sau conturi pentru job, e momentul să îți pui întrebarea: cât de sigur ești, de fapt? Realitatea este că securitatea digitală nu mai este opțională, iar metodele clasice de protecție nu mai fac față. Un manager de parole este una dintre cele mai eficiente și accesibile soluții pe care le ai la dispoziție. Și nu trebuie să fii expert IT ca să-l folosești. Cele mai multe aplicații de acest tip sunt intuitive și vin cu opțiuni gratuite foarte bune pentru uz personal. A avea o parolă bună este important, dar nu mai e suficient. Într-o lume digitală în care atacurile cibernetice sunt tot mai sofisticate, ai nevoie de instrumente moderne și de obiceiuri inteligente. Folosește un manager de parole, activează autentificarea în doi pași și lasă rutina „parola123” în urmă. În joc nu mai e doar contul tău de social media, ci identitatea și siguranța ta digitală. Ai grijă de tine și de conturile tale – începând chiar de azi.