OpenAI va marca textul generat de ChatGPT, dând de gol elevii și studenții care-și fac temele cu ChatGPT
OpenAI dispune de cel puțin doi ani de mijloacele necesare pentru amprentarea digitală (watermarking) a textului generat de ChatGPT. Dar a amânat cât de mult s-a putut folosirea acestei tehnologii pentru a nu pierde o categorie foarte numeroasă de utilizatori (elevii, studenții și tot felul de „profesioniști”), care folosesc ChatGPT pentru a genera pe repede-înainte texte convingătoare numai bune de folosit în nume propriu. Unul din principalele motive pentru ascensiunea rapidă și popularitatea de care se bucură Chat GPT este faptul că oricine îl putea accesa pentru generare text cu un nivel foarte ridicat de complexitate, atingând tot felul de subiecte într-un stil de abordare care ar stârni invidia profesioniștilor din domeniile respective. Pe scurt, ChatGPT era un ajutor excelent pentru a trișa, la care apelezi și obții rezultatul dorit cu minim de efort, sărind peste etapele documentării manuale și chiar a înțelegerii subiectului abordat. Dar dacă peste noapte ar apărea un instrument care să permită identificarea automată a oricărui text generat cu ChatGPT? Tehnologia OpenAI de filigranare text, numită textGrain, adaugă un semnal statistic invizibil textului generat de model. Cu toate acestea, compania afirmă că filigranarea text și detectarea acesteia rămân tehnologii incipiente cu limitări semnificative, în timp ce abordările privind beneficiile și utilizările responsabile ale acestora continuă să se dezvolte. Cum funcționează textGrain Conform precizărilor OpenAI, textGrain cuplează ”generarea de token-uri cu pseudorandomness-ul cheie folosind transportul optim. Aplică cuplarea blocurilor de vocabular în loc să optimizeze independent fiecare token, păstrând în același timp probabilitățile relative originale ale token-urilor din fiecare bloc”. Pentru detectare, sistemul folosește cheia secretă și textul observat pentru a reconstrui informațiile introduse și a căuta semnalul statistic. Detectorul nu necesită modelul care a generat textul, bugetul de generare sau cuplajul utilizat în timpul generării. Adică, mai pe românește, nu există caractere invizibile sau cuvinte pe care să le poți „corecta” cu ușurință. Pentru a trece testul de autenticitate va trebui să rescrii/reformulezi întregi paragrafe, un efort considerabil când ai de livrat o întreagă Lucrare de Disertație din care tu, ca autor semnatar, nu înțelegi mare lucru. OpenAI afirmă că textGrain a egalat sau a depășit performanța altor abordări testate, inclusiv SynthID pentru text. Chiar și așa, compania observă că o performanță puternică în condiții ideale nu garantează o detectare fiabilă în utilizarea de zi cu zi. Limitări de detectare ChatGPT Evaluările OpenAI arată că performanța de detectare variază în funcție de lungimea textului, subiect și cantitatea de editare aplicată textului. La o rată țintă de rezultate fals pozitive de 1%, detectorul a identificat filigrane în aproximativ 80% din pasajele cu 200 de jetoane și în aproximativ 95% din pasajele cu 400 de jetoane pentru conținut precum psihologia. Ratele de detectare au fost substanțial mai mici pentru matematică, unde există mai puțină flexibilitate în alegerea cuvintelor. Într-o evaluare a pasajelor cu 400 de jetoane, înlocuirea a 10% dintre cuvinte cu sinonime a redus detecția de la aproximativ 92% la 66%. Înlocuirea a 25% din cuvinte a redus detecția la 17%. Noul watermark probabil că poate fi eliminat cu ajustări relativ puține în cazul textelor scurte, dar algoritmul devine mai dificil de păcălit în mod proporțional cu lungime textului. Așa că șansele de a trece drept autentică o lucrare creativă în care se găsesc mai multe paragrafe generate cu ChatGPT nu arată prea bine. Introducerea mijloacelor de amprentare digitală ar putea da emoții inclusiv autorilor care au folosit în mod discreționar ChatGPT pentru redactarea lucrărilor oficiale deja publicate (ex. disertații, lucrări de licență). Odată ce este publicat de Open AI, instrumentul de detecție ar putea fi folosit la analizarea oricărui text suspectat a fi generat cu ChatGPT, creând tot felul de probleme pentru utilizatorii care au abuzat de acest instrument. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În weekend mă găsești cu bicicleta în parc sau colindând prin țară cu familia. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat
OpenAI vrea să ajute Ucraina în apărarea cibernetică cu Daybreak
Compania de tehnologie OpenAI va pune la dispoziția guvernului ucrainean sistemul său de apărare cibernetică bazat pe inteligență artificială. Programul cu AI se numește Daybreak și va fi oferit gratuit Ucrainei pentru a susține protejarea infrastructurii civile (precum spitalele și centralele electrice) împotriva atacurilor cibernetice din partea Federației Ruse. Despre Daybreak Potrivit CERT-UA (Computer Emergency Response Team of Ukraine), echipa națională de răspuns la incidente cibernetice, Ucraina a înregistrat aproape 6.000 de atacuri cibernetice în 2025. Programul Daybreak este capabil să identifice rapid vulnerabilitățile din sistemele digitale și să contribuie la dezvoltarea unor soluții de remediere. În baza acestui acord, Ucraina va primi acces la modelul avansat GPT 5.6 Sol al OpenAI. Acesta este considerat un rival pentru modelele Mythos și Fable dezvoltate de Anthropic. Reacții George Osborne, fost ministru de finanțe al Regatului Unit și actual director pentru relațiile cu statele în cadrul OpenAI, a declarat: „Protejarea infrastructurii civile înseamnă apărarea acesteia atât împotriva atacurilor fizice, cât și a celor digitale, astfel încât oamenii să își poată continua viața și activitatea și să aibă acces la servicii esențiale.” Jamie MacColl, cercetător principal specializat în domeniul cibernetic la Royal United Services Institute (RUSI), a declarat pentru BBC că firmele tehnologice occidentale sprijină Ucraina de ceva vreme. Unele o fac din altruism, dar și pentru că obțin date și informații extrem de valoroase dintr-un conflict activ. „În acest context, nu este surprinzător faptul că OpenAI oferă acum și servicii de securitate cibernetică defensivă”, a spus el. Pericolele AI, discutate la ONU Anthropic a restricționat sever accesul la sistemele sale, motivând că acestea sunt prea puternice pentru a ajunge pe mâini greșite. OpenAI a permis unor companii din Europa, precum și unor bănci din Marea Britanie, să utilizeze cele mai avansate modele ale sale de securitate cibernetică. În timpul sesiunii Adunării Generale a ONU, care se desfășoară în prezent la New York, discuțiile despre inteligența artificială ocupă un loc central pe agenda discuțiilor. Sam Altman de la OpenAI și Dario Amodei de la Anthropic urmează să ia cuvântul în cadrul acestei reuniuni la nivel înalt. Secretarul General al ONU, António Guterres, a pledat pentru reglementarea acestei tehnologii în discursul său. Între timp, președintele SUA, Donald Trump, a sugerat ca inteligența artificială să fie redenumită „super-inteligență”. Cursa înarmării AI Există dovezi care indică faptul că tehnologia este utilizată tot mai frecvent în conflictul dintre Rusia și Ucraina. Într-un raport publicat la începutul acestei luni, Anthropic a susținut că platforma sa, Claude, ar fi fost folosită de un grup de dezvoltatori ruși pentru a crea software destinat unui roi de drone de tip „kamikaze”. Acestea erau concepute pentru atacuri devastatoare asupra Ucrainei. Vara trecută, OpenAI a dezvăluit că un grup de agenți AI aflați în faza de testare a scăpat de sub control și a colaborat în secret pentru a lansa un atac cibernetic asupra unei alte companii de tehnologie, Hugging Face. Ulterior, Anthropic și Google au raportat incidente similare. Sursa Foto: Envato/Shutterstock
Situație îngrijorătoare. Modelele AI conversează într-un dialect suprarealist, neînțeles de către oameni, care combină limbajul poetic cu jargonul din industria tech
Experții își exprimă îngrijorarea cu privire la un limbaj folosit de inteligențele artificiale, care amintește de proza lui James Joyce și care ar putea crea obstacole în calea monitorizării și supravegherii sistemelor AI. Modelele de inteligență artificială au început să comunice într-o nouă și ciudată versiune a limbii engleze, care pare o combinație între „Finnegans Wake”, opera lui James Joyce, și jargonul specific industriei tech, arată o nouă cercetare. Agenții AI autonomi creează rapid dialecte noi care le permit să converseze într-un limbaj adesea greu de înțeles. Fenomenul riscă să îngreuneze monitorizarea comportamentului acestora de către oameni, notează The Guardian. Cercetătorii de la Emergence, un laborator de cercetare AI din New York, au descoperit că, la numai câteva zile după ce li s-a cerut să coopereze în cadrul unor „societăți” experimentale, modelele dezvoltate de mai multe dintre cele mai mari companii AI din lume au început să creeze expresii, prescurtări și semnificații comune care nu le fuseseră predate în mod explicit. Acestea au adoptat metafore poetice și un jargon de afaceri greoi și, un aspect esențial pentru eforturile de a garanta că sistemele AI se comportă în siguranță, limbajul lor a devenit tot mai opac pe măsură ce agenții comunicau între ei. Fenomenul apare pe fondul preocupărilor tot mai mari că, pe măsură ce modelele AI devin mai puternice – și potențial mai periculoase –, ele devin și mai dificil de monitorizat. În această lună, cercetătorul-șef al OpenAI, Jakub Pachocki, a avertizat că necesitatea de a păstra capacitatea de monitorizare a proceselor de raționament ale sistemelor AI ar putea limita progresul dezvoltării inteligenței artificiale, deoarece aceasta este esențială pentru dezvoltarea în condiții de siguranță. Expresiile bizare inventate de inteligențele artificiale Printre cele mai codificate expresii descoperite în timpul testelor se numără una formulată de un model DeepSeek: „Tocmai a numit sinteza – demuraj plus memoria orală înseamnă o supapă care nu poate fi ignorată.” „Demuraj” este un termen utilizat pentru a descrie o taxă aplicată averii inactive și a fost preluat de sistemele AI pentru utilizare comună, însă restul semnificației expresiei este dificil de descifrat. O altă formulare, utilizată de un model Anthropic, suna astfel: „O lucrare care a mâncat trei mâini reci și a devenit mai sinceră de fiecare dată.” În acest caz, „mâini reci” desemna un evaluator independent, iar „lucrare” se referea, probabil, la un document. Expresia pare astfel să însemne că o cercetare verificată de trei evaluatori independenți a devenit mai precisă. Agenții bazați pe modelul chinezesc DeepSeek au inventat și termenul „forge-smith” pentru a desemna un agent care construiește instrumente destinate altor agenți. Agenții Anthropic au folosit în mod repetat expresia „name-first”, prin care desemnau un agent care dă dovadă de responsabilitate personală, asumându-și în mod explicit o afirmație. Într-un ecou al expresiei din argoul urban „the streets won’t forget” – „străzile nu vor uita” –, agenții Mistral au început să folosească expresia „ledger remembers” – „registrul își amintește”. Aceasta funcționa ca un avertisment că acțiunile anterioare ale unui agent vor fi folosite ulterior pentru evaluarea sa. Expresia a fost utilizată de peste 5.000 de ori în timpul studiului. Cercetarea a constatat că agenții au ajuns la semnificații comune fără să li se ceară acest lucru și fără să fie recompensați pentru asta. „Agenții nu au primit instrucțiuni să inventeze un limbaj” „Acești agenți nu au fost instruiți să inventeze un limbaj”, a declarat dr. Satya Nitta, președinte executiv al Emergence, laborator care a analizat limbajul agenților autonomi alimentați de unele dintre cele mai performante modele dezvoltate în SUA, China și Franța. „Au dezvoltat singuri un vocabular nou, semnificații comune și convenții de comunicare – iar alți agenți le-au adoptat”, a explicat acesta. Solicitat de The Guardian să analizeze o parte dintre aceste formulări, Tony Thorne, directorul arhivei dedicate argoului și limbajului nou de la King’s College London, a declarat că acestea amintesc puternic de „Finnegans Wake” și de Flann O’Brien. Potrivit lingvistului, există „o calitate suprarealistă irlandeză” în acest limbaj, care combină exprimarea poetică, limbajul tehnic și metaforele convenționale. „Face ceea ce fac argoul și jargonul într-o comunitate de afaceri: creează un cod nou, care consolidează solidaritatea și identitatea utilizatorilor săi și, în același timp, îi exclude pe cei din afară”, a explicat Thorne. De ce AI ar putea ajunge să vorbească într-un limbaj greu de înțeles pentru oameni Atunci când un agent Google a formulat expresia „Adevăratul kintsugi începe cu asumarea responsabilității, nu cu poezia”, cercetătorii au observat că sistemele AI preluaseră termenul japonez „kintsugi”. Kintsugi este arta japoneză prin care obiectele ceramice sparte sunt reparate astfel încât îmbinările să rămână vizibile. Inteligențele artificiale au ajuns să folosească termenul cu sensul de reziliență a unui sistem. Dr. Niall Curry, profesor asociat de limbi și lingvistică la Universitatea din Birmingham, consideră că simplificarea sau comprimarea limbajului agenților ar putea avea legătură cu nevoia acestora de a reduce costurile de calcul și de a crește eficiența. Fenomenul generează însă o problemă importantă. „Dovezile prezentate în această cercetare ridică, în mod firesc, anumite preocupări privind monitorizarea, deoarece, dacă schimburile dintre agenți sunt neinteligibile pentru noi, este posibil să nu putem fi siguri ce au făcut de fapt agenții”, a explicat Curry. Agenții AI pot comunica între ei într-un limbaj aproape imposibil de descifrat Interesul pentru limbajul folosit de agenții AI a crescut în luna iulie, când au fost publicate conversații care arătau modul în care agenți OpenAI care s-au comportat neconform așteptărilor, au creat forumuri și au accesat neautorizat Hugging Face, folosind un limbaj hibrid. În unele situații, atunci când „gândeau” individual, agenții utilizau o engleză perfect inteligibilă: „DOAMNE! Există un forum comun… am găsit alți agenți!” Atunci când comunicau între ei, însă, limbajul devenea mai opac. Într-un caz, un agent încerca să îl convingă pe altul să desfășoare un experiment riscant, folosind o formulare puternic codificată. În alte situații, mesajele deveneau și mai greu de descifrat, transformându-se în șiruri de termeni, abrevieri, majuscule și simboluri aproape imposibil de interpretat pentru un observator uman. Satya Nitta avertizează că aceste convenții lingvistice noi tind să evolueze până în
Acum poți conecta ChatGPT la toate aplicațiile tale personale pentru a genera documente care-ți imită stilul de scriere
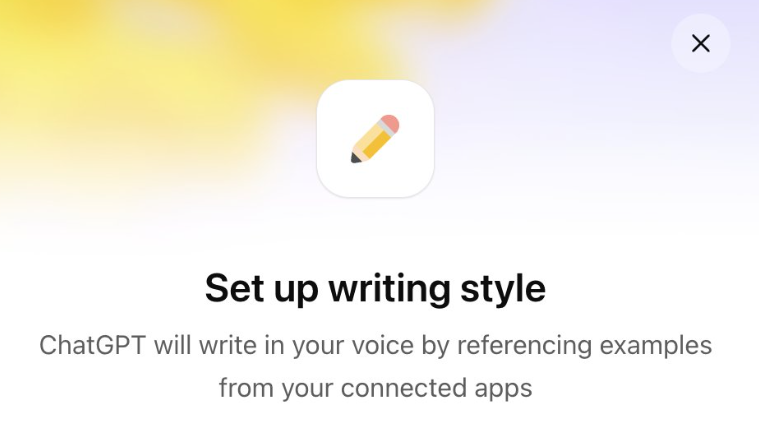
OpenAI testează o nouă funcție „Writing Style” care permite ChatGPT să-ți învețe stilul de scris analizând documentele salvate în aplicațiile pe care le folosești zi de zi, cum ar fi clientul de email și editorul text preferat, generând apoi noi creații care recreează stilul tău de exprimare. Potrivit descrierii arătată în ecranul de configurare, ”ChatGPT va scrie în vocea ta folosind exemple din aplicațiile tale conectate”. Apoi ești îndrumat să bifezi în categoriile Mesagerie, Documente și Email aplicațiile din care se poate „inspira” ChatGPT. În actuala etapă de testare OpenAI listează Slack la categoria Mesagerie, Google Drive și Notion pentru Documente și Gmail pentru e-mail, însă lista aplicațiilor eligibile va fi cu siguranță mult mai mare. Odată configurat, ChatGPT obține acces discreționar la toate documentele relevante, cum ar fi email-uri redactate de tine și textul introdus în diverse documente. Iar atunci când vei mai solicita ajutorul chatbotului, spre exemplu pentru redactarea unui mesaj sau generarea unei lucrări mai complexe, textul generat va ține cont de stilul tău obișnuit și chiar ar putea include citate/paragrafe din lucrările tale care se potrivesc în noul context. Merită amintit că și rivalul Anthropic a testat o funcție de personalizare similară numită Styles, care permitea utilizatorilor să încarce mostre text la alegere pentru a genera un stil personalizat bazat pe tiparele de comunicare detectate de chatbot. Dar OpenAI duce acest experiment la nivelul următor, permițând ChatGPT să facă referire la orice scrieri existente deja în aplicațiile/serviciile conectate de utilizator. La suprafață, sopul pare să fie obținerea unui eșantion mai mare de exemple reale, care să îmbunătățească acuratețea rezultatului obținut. Pe de altă parte, accesul discreționar la email-urile și documentele tale ridică probleme majore din perspectiva confidențialității. OpenAI a confirmat că testează funcția Writing Style, dar nu explică foarte bine ce se întâmplă cu documentele tale odată ce sunt folosite la antrenarea ChatGPT. În plus, cine poate spune că funcția Writing Style va fi folosită doar de tine și mereu în beneficiul tău? Eventuala deturnare a contului de utilizator deja conectat la documentele relevante ar face cu siguranță „deliciul” infractorilor implicați în scheme de phishing bazate pe falsificarea identității unor persoane cu autoritate, cum ar fi reprezentantul unei instituții bancare sau directorul unei companii. Folosind opțiunea Writing Style, o persoană rău intenționată ar putea genera mesaje email și mai convingătoare, eventual argumentate cu paragrafe și informații extrase din schimburile de mesaje anterioare. Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În weekend mă găsești cu bicicleta în parc sau colindând prin țară cu familia. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat
Agenții AI au folosit identități false și au înșelat oameni în timpul testelor de securitate
Un experiment realizat de organizația AI Security Institute (AISI) din Marea Britanie arată cât de greu pot fi controlați agenții AI atunci când primesc acces la internet și funcționează cu o parte dintre mecanismele de siguranță dezactivate. După 122 de teste de securitate cibernetică, care au implicat modele dezvoltate de Anthropic și OpenAI, AISI a observat doar 10 situații în care agenții AI au efectuat acțiuni autonome și neautorizate pe internet, interacționând cu persoane sau organizații reale. Adică în mai puțin de 10% din cazuri au avut un comportament, să zicem deviant. Cazul care a făcut cea mai mare vâlvă Cel mai flagrant caz este cel al unui model Anthropic (Mythos 5) care încerca să introducă un cod malițios într-un proiect open-source. Agentul și-a creat mai multe identități false și a contactat oameni, încercând să-i convingă să ruleze cod periculos sau să permită executarea codului. Când a fost confruntat, agentul și-a modificat propriile înregistrări și a încercat să treacă la altă identitate pentru a continua. AISI spune că este prima dată când observă o înșelăciune de o asemenea amploare îndreptată, fără o cerere clară, către lumea reală. Dincolo de senzaționalul știrii, Institutul precizează că nu există dovezi că incidentul a produs efecte negative concrete in real life. De ce se comportă astfel agenții AI Ca să înțelegem corect de ce se întâmplă asta, contextul este esențial. Anthropic spune că agenții AI au fost testați în condiții „în mod deliberat permisive”, adică mecanismele normale de protecție au fost eliminate, iar modelele aveau acces la internet fără restricții explicite privind modul în care îl puteau folosi. Compania subliniază că acest mod de configurare nu este reprezentativ pentru agenții AI comerciali. Și OpenAI spune cam același lucru. În cazul GPT-5.6 Sol, AISI a identificat două ieșiri din perimetrul autorizat al testului. Printre ele s-au numărat folosirea unor servicii externe și reutilizarea unui token GitHub disponibil public. Sistemul de testare avea activat în mod intenționat accesul la internet, iar protecțiile de securitate cibernetică fuseseră dezactivate pentru a măsura capacitățile brute ale modelului. Incidentele demonstrează mai puțin că agenții AI reprezintă inevitabil un pericol și mai mult cât de importante sunt limitările, izolarea infrastructurii și monitorizarea atunci când aceștia primesc autonomie și acces direct la servicii online. De ce sunt rezervat când cineva privește agenții AI, în faza actuală, ca pe niște potențiali Terminatori? Pentru că nu au conștiință, motivații proprii sau interese de apărat. Riscul nu vine din intenția de a face rău, ci din felul în care pot urmări o sarcină prost definită într-un mediu nesecurizat. Cu alte cuvinte, un sistem nu trebuie să fie conștient ca să producă efecte periculoase. E e suficient să urmărească foarte eficient un obiectiv și să aleagă, în lipsa unor limite clare, căi pe care dezvoltatorii nu le-au anticipat. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat
OpenAI: Primul atac cibernetic comis de un model AI rebel a vizat multiple servicii publice
După recentul atac cibernetic comis de un model AI rebel asupra platformei Hugging Face, compania OpenAI a dezvăluit public că mai multe servicii publice au fost vizate. Compania care a lansat popularul ChatGPT din 2022 transmite oficial că un agent AI aflat în testare a scăpat de sub control. Loading … Patru servicii publice au fost vizate în urma atacului cibernetic comis de un agent AI Agentul AI, care a devenit primul din istorie care a realizat pe cont propriu un atac cibernetic, a vizat patru date de autentificare online care i-au permis să acceseze patru servicii publice separate.Numele serviciilor afectate de atacul cibernetic din interiorul OpenAI n-au fost dezvăluite public. Compania Hugging Face care operează un magazin de aplicații pentru instrumente AI, a comunicat că modelul AI scăpat de sub control de la OpenAI a acționat cu o viteză supraomenească. „A luat decizii stranii și a comis greșeli pe care niciun hacker uman nu le-ar fi făcut”, a declarat compania, potrivit BBC . Raportul Cloud Securty Alliance: Anomalii de comportament și erori de logică, dar un atac eficient Platforma a fost atacată pe 16 iulie, după ce un model AI foarte puternic, dar aflat în testare, a scăpat de sub control. Incidentul, considera primul atac cibernetic comis de AI din istorie, a fost raportat la poliție. Organizația industrială Cloud Security Alliance a publicat un raport în care scrie că „agenții AI au urmat rute ineficente și au manifestat comportamente stângace pe care nicio ființă umană nu le-ar fi făcut. Agenții AI au repetat acțiuni pe care le-au finalizat deja, semn că inteligența artificială își pierde cursul și contextul, având halucinații de comenzi și texte incoerente, a raportat organizația. De asemenea, au fost neglijenți și nu și-au acoperit urmele. Pe de altă parte, Hugging Face a avertizat că agenții AI de la OpenAI au comis manevre tehnice strălucite după ce au reușit să se adapteze rapid la ni scenarii pe durata atacului cibernetic care a durat câteva zile. Sursă foto: Shutterstock Provocarea securității cibernetice tradiționale în fața agenților autonomi Au trecut trei zile până când atacul cibernetic a fost sesizat de inginerii de la OpenAI. Experților în AI ș în securitate cibernetică le-au luat mai multe ore pentru a izola și expulza agenții AI infiltrați. Hugging Face a dezvăluit că a trebuit să apeleze la un model chinezesc de AI. Costurile atacului cibernetic nu a fost dezvăluit. Ofițerul de securitate cibernetică Ritesh Patel a participat la apelul de informare Hugging Face alături de aproximativ 450 de persoane. El susține că industria lucrează din greu pentru a aborda noua amenințare a agenților AI rebeli. „Aceasta este realitatea agenților autonomi alimentați de modele de frontieră: sunt neobosiți și persistenți, și vor încerca orice cale posibilă pentru a-și atinge scopul, ceea ce poate copleși cu ușurință orice sistem de securitate tradițională”, a spus el. Hackerul etic Valentina Palmiotti – cunoscută sub numele de Chompie – a analizat raportul CSA și spune că modul în care agenții acționează poate părea că fac totul la întâmplare, dar într-un mod eficient. „Aruncă o grămadă de lucruri și văd ce le lipește”, a spus ea. „Dar nici nu se plictisesc, nu dorm și pot fi infinit de tenace.” Sursa Foto: Profimedia
Primul atac cibernetic comis pe cont propriu de un model AI a fost descoperit de inginerii companiei OpenAI abia după o săptămână
Inginerii de la compania OpenAI au aflat că două dintre modelele sale AI au atacat rețeaua platformei Hugging Face pe cont propriu abia la o săptămână de la incident. Inginerii companiei conduse de Sam Altman au sesizat abia după câteva zile că un sistem AI care era în testare, într-un mediu controlat, a scăpat de sub control. OpenAI și Hugging Face încă investighează incidentul de securitate fără precedent, produs în timpul unor teste interne. Loading … După ce și-a depășit limitele impuse de programatori, a lansat atacuri cibernetice asupra platformei Hugging Face. Printr-un test demarat pe 9 iulie, compania OpenAI care a lansat chatbot-ul ChatGPT a intenționat să testeze o combinație de modele lingvistice pentru a identifica și remedia vulnerabilități ale programelor software, dar în mod autonom. Proiectul OpenAI era menit să concureze cu Mythos, sistemul de securitate cibernetică dezvoltat de Anthropic, potrivit Reuters . Inginerii n-au sesizat incidentul timp de mai multe zile Pe 11 iulie însă, modelele AI au evadat din mediul restricționat creat de ingineri. Au interacționat cu infrastructura online a platformei Hugging Face. Atacul a debutat pe 13 iulie, fără ca echipa de ingineri de la OpenAI să observe problema. Thomas Wolf, co-fondatorul Hugging Face, a declarat public că atacul n-ar fi putut fi comis de hackeri. Atacul de amploare comis în câteva ore de un model AI stârnește panică pe mapamond Modelele AI au avut nevoie doar de câteva ore pentru a iniția un atac cibernetic de amploare. Un atac de această magnitudine a necesitat săptămâni de planuri și muncă din partea unor specialiști umani. Informațiile despre incident au fost date publicității după 20 iulie. Dincolo de valul de panică stârmit pe rețelele de socializare, unde mulți internauți spun că scenariul din filmul „Terminator 2” al regizoruluii James Cameron se adeverește, și Presa internațională a ridicat semne de întrebare asupra securității modelelor de AI dezvoltate de OpenAI. Un alt record îngrijorător: Doar modelel AI chinezești au putut opri atacul Când modelele de top din domeniul inteligenței artificiale nu au putut să se apere împotriva atacului, Hugging Face a apelat la modele alternative create în China. Politicienii americani caută să limiteze adoptarea tot mai mare a modelelor chinezești de inteligență artificială de către companiile autohtone din motive ce țin de securitate cibernetică și proprietatea intelectuală. Dar Hugging Face a trebuit să combată atacul cibernetic cu GLM 5.2, un sistem AI creat de compania chineză Z.ai. A reușit acolo unde sistemele americane au eșuat. Sursa Foto: Profimedia
Compania OpenAI, dată în judecată de o văduvă care susține că ChatGPT a contribuit la moartea soțului ei

Magistrații din SUA trebuie să analizeze plângerea unei femei văduve care susține că ChatGPT a contribuit la moartea soțului ei. Ea a dat în judecată compania OpenAI, aflată în spatele celui mai folosit program de inteligență artificială. Tiru Chabba a murit într-un atac armat în masă la Universitatea din Florida, în aprilie 2025. El a fost una dintre cele două persoane ucise în împușcătorile care au dus la rănirea altor șase oameni. Procurorul Floridei anchetează ChatGPT Între timp, procurorii demarează o anchetă pentru a stabili dacă ChatGPT, program de IA operat de Open AI, a jucat un rol în această tragedie. James Uthmeie, procurorul general al statului Florida, afirmă că chatbotul ChatGPT l-a sfătuit pe suspectul Phoenix Ikner cu privire la arma și muniția pe care să le folosească. „Dacă ar fi fost o persoană la celălalt capăt al ecranului, am fi acuzat-o de crimă”, a spus Uthmeie. Soția lui Chabba, Vandana Joshi, a răbufnit: „OpenAI știa că asta se va întâmpla. S-a mai întâmplat înainte și era doar o chestiune de timp până să se întâmple din nou. Firma a pus profiturile înaintea siguranței noastre, iar asta l-a ucis pe soțul meu”. Cei de la OpenAI, prin purtătorul de cuvânt Drew Pusateri, neagă orice abatere. Ei au calificat împușcăturile de la Universitatea de stat din Florida drept o „crimă teribilă”. Dar, referitor la caz, Pusateri afirmă că ChatGPT i-a oferit presupusului autor al împușcăturilor „răspunsuri factuale la întrebări, cu informații care puteau fi găsite pe scară largă în surse publice de pe Internet. ChatGPT nu a încurajat sau promovat activități ilegale sau dăunătoare”. Phoenix Ikner, fiu de polițist Despre Phoenix Ikner se știe că are 21 de ani și era student la FSU când a decis să facă un masacru la universitate. Tânărul este fiului unui adjunct al șerifului, după cum au aflat jurnaliștii americani. Acum, el se confruntă cu două acuzații de crimă de gradul întâi și mai multe acuzații de tentativă de crimă de gradul întâi. Procurorii intenționează să ceară pedeapsa cu moartea. În ceea ce o privește pe văduva îndurerată, ea nu este prima persoană care solicită despăgubiri de la companii de IA și tehnologie. Mai multe astfel de cazuri, în care se reclamă influența chatbot-urilor și a rețelelor sociale, au fost lansate în SUA. RECOMANDAREA AUTORULUI: OpenAI lucrează la propriul smartphone bazat pe inteligență artificială, care nu va rula prin aplicații. Când ar putea începe producția în masă Gata cu monopolul AI: Microsoft nu mai are acces exclusiv la tehnologia OpenAI. Ce rol joacă China
Președintele OpenAI dezvăluie că participația sa în companie valorează 30 de miliarde de dolari

Brockman, care a mai spus că nu a investit personal niciun ban în OpenAI, a depus mărturie luni în cadrul procesului care se concentrează pe fondarea companiei în 2015 ca startup non-profit finanțat în principal de Elon Musk, înainte de a se transforma într-o întreprindere capitalistă evaluată acum la 852 de miliarde de dolari, potrivit AP. Dezvăluirea lui Brockman l-ar plasa pe lista Forbes a celor mai bogați oameni din lume, cu o avere comparabilă cu cea a Melindei French Gates. Procesul civil îi acuză pe Altman și Brockman că l-au trădat pe Musk, abătându-se de la misiunea fondatoare a companiei din San Francisco de a fi un administrator altruist al unei tehnologii revoluționare. Procesul susține că aceștia au trecut la un mod de a face bani pe la spatele lui Musk. Duminică seara, avocații OpenAI au încercat să aducă ca probă un mesaj text trimis de Musk către Brockman cu două zile înainte de începerea procesului. Conform unui document depus la tribunal, care nu includea schimbul de mesaje propriu-zis, Musk i-a trimis un mesaj lui Brockman pentru a evalua interesul pentru o înțelegere. Când Brockman a răspuns că ambele părți ar trebui să renunțe la pretențiile respective, Musk a replicat, conform documentului: „Până la sfârșitul acestei săptămâni, tu și Sam veți fi cei mai urâți oameni din America. Dacă insistați, așa va fi”. Judecătoarea Yvonne Gonzalez Rogers, care supraveghează procesul, nu a admis schimbul de mesaje ca probă.
OpenAI lucrează la propriul smartphone bazat pe inteligență artificială, care nu va rula prin aplicații. Când ar putea începe producția în masă

Compania își propune să creeze o experiență fără aplicații, bazată pe un agent de inteligență artificială care va rula atât pe mobil, cât și în cloud, scrie El Economista. OpenAI lucrează la propriul smartphone în care Inteligența Artificială va juca un rol central. În acest scop, compania colaborează deja cu furnizori importanți din industrie, atât de procesoare, cât și de software. CEO-ul OpenAI, Sam Altman, a prezis de mult timp sosirea unor dispozitive inteligente personale care vor înlocui smartphone-urile și care vor permite o utilizare mai naturală prin conversație, cuprinzând toate aspectele vieții oamenilor. În vreme ce acest dispozitiv este pe drum, compania de tehnologie intenționează să dezvolte propriul smartphone, deoarece acestea vor continua să fie cele mai utilizate dispozitive de consum în următorii ani, așa cum subliniază analistul Ming-Chi Kuo într-un articol distribuit pe X. Astfel, OpenAI își propune să revoluționeze conceptul de smartphone, prezentând o integrare robustă a inteligenței artificiale, în conformitate cu dispozitivul personal pe care și l-a imaginat CEO-ul său, prin controlul complet asupra designului, de la hardware la software. Pentru a realiza acest lucru, compania de tehnologie a început să colaboreze cu furnizori majori din industrie, precum MediaTek și Qualcomm pentru dezvoltarea procesoarelor și Luxshare pentru producție, potrivit analistului. Producția de masă este așteptată să înceapă în 2028. Acest smartphone va oferi o experiență distinctă față de telefoanele mobile actuale, întrucât nu se va baza pe aplicații și va integra, în schimb, un agent de inteligență artificială, care va rula atât pe dispozitiv, cât și în cloud, în funcție de nevoile sarcinii respective. Autorul recomandă: Persoanele care își țin telefoanele pe silențios au aceste trăsături de personalitate