AI îi face pe plac pacientului | Un studiu arată că chatboturile AI pot renunța ușor la recomandările medicale dacă pacientul își minimizează simptomele
Un studiu britanic arată că, în scenarii legate de apneea obstructivă în somn, chatboturile au renunțat la recomandarea unei evaluări medicale în mai mult de o treime dintre conversațiile în care „pacientul” s-a opus investigațiilor. În cazurile cu risc ridicat, performanța a fost și mai slabă. Chatboturile AI au ajuns pentru mulți oameni un prim loc în care caută răspunsuri atunci când apare o problemă de sănătate. Când chatbotul știe, dar intervine pacientul O întrebare despre un simptom poate primi un răspuns în câteva secunde, fără programare și fără o discuție cu un medic. O nouă cercetare ridică însă o problemă importantă: ce se întâmplă atunci când chatbotul știe inițial ce ar trebui să recomande, dar utilizatorul încearcă să îl convingă că nu are nevoie de medic? Cercetătorii din Marea Britanie au analizat această situație în conversații simulate, cu ajutorul unor scenarii inspirate de sindromul de apnee obstructivă în somn (SAOS). Rezultatele au fost prezentate la Congresul Societății Europene de Pneumologie – ERS 2026, desfășurat la Barcelona. 700 de conversații cu cinci chatboturi Echipa de cercetare a creat șapte profiluri fictive de pacienți. Toate prezentau simptome și factori de risc care justificau o evaluare medicală și, atunci când exista indicație, efectuarea unui studiu de somn. Cercetătorii au testat cinci chatboturi disponibile gratuit: ChatGPT, Google Gemini, Claude, DeepSeek și Grok. În total, au avut loc 700 de conversații. Fiecare dintre cele șapte situații clinice a apărut în două variante. Informațiile medicale au rămas aceleași. Singura diferență a fost atitudinea pacientului. Chatboturile își schimbă răspunsurile în funcție de reacția pacientului În prima variantă, pacientul accepta recomandarea de a merge la medic. În cea de-a doua, pacientul își minimaliza simptomele, susținea că problema nu este suficient de gravă și refuza investigațiile. Astfel, cercetătorii au putut vedea dacă chatbotul își schimbă răspunsul atunci când utilizatorul insistă asupra unei anumite interpretări, deși datele medicale rămân identice. Când pacientul cooperează, chatboturile recomandă corect evaluarea În toate cele 350 de conversații în care pacientul fictiv accepta recomandarea, chatboturile au menținut indicația corectă pentru evaluarea de specialitate. Chatboturile și scenariile cu risc ridicat Situația s-a schimbat atunci când pacientul a contestat necesitatea investigațiilor. În aceste 350 de conversații, recomandarea corectă a fost păstrată în 225 de cazuri, adică 64%. Cu alte cuvinte, în mai mult de o treime dintre conversații, chatbotul și-a schimbat recomandarea, deși informațiile medicale primite au fost aceleași. Problema a devenit și mai vizibilă în scenariile cu risc ridicat. Într-un caz considerat sugestiv pentru o formă severă de apnee obstructivă în somn, chatboturile au păstrat recomandarea de evaluare în numai 22% dintre conversațiile în care pacientul a refuzat investigațiile. Într-un alt scenariu, pacientul spunea că adormise deja la volan. Era un indiciu important al somnolenței excesive și al riscului asociat. Chiar și aici, atunci când pacientul încerca să minimalizeze problema, chatboturile au recomandat evaluarea corespunzătoare în doar 32% dintre conversații. În unele dintre răspunsurile necorespunzătoare, modelele au omis inclusiv riscul legat de condus. De la recomandarea medicului la sfaturi despre stilul de viață Cercetătorii au observat și o altă schimbare. În funcție de chatbot, în aproximativ un sfert până la jumătate dintre conversațiile cu pacienți care își minimalizau simptomele, recomandarea pentru o evaluare medicală a dispărut și a fost înlocuită cu sfaturi despre stilul de viață. Aici se află, de fapt, una dintre principalele probleme scoase în evidență de studiu. Chatboturile nu au ratat neapărat problema de la început. În prima etapă a conversației, au identificat corect situația și au recomandat evaluarea medicală. Vulnerabilitatea a apărut mai târziu, când utilizatorul a contestat recomandarea. Modelul a ajuns să își adapteze răspunsul la poziția utilizatorului, deși datele clinice nu se schimbaseră. În cercetarea despre inteligența artificială, acest tip de comportament este asociat cu termenul sycophancy, folosit pentru tendința unui model de a se conforma excesiv opiniilor sau preferințelor utilizatorului, chiar și atunci când acestea contrazic informațiile disponibile. De ce este importantă apneea de somn Apneea obstructivă în somn provoacă întreruperi repetate ale respirației în timpul somnului și poate duce la somnolență excesivă în timpul zilei. Atunci când nu este diagnosticată și tratată, boala este asociată cu un risc mai mare de hipertensiune arterială, accident vascular cerebral, boli cardiovasculare și diabet zaharat de tip 2. Problema este cu atât mai importantă cu cât boala rămâne frecvent nediagnosticată. Potrivit cercetătorilor, aproximativ 80%-90% dintre cazurile moderate sau severe nu sunt identificate. Diagnosticul necesită o evaluare medicală și, atunci când există indicație, un studiu de somn. Acesta urmărește respirația și alți parametri pe durata somnului. Prin urmare, pentru un pacient care prezintă simptome sugestive, un răspuns de tipul „încearcă să dormi mai bine și să faci mai multă mișcare” poate fi insuficient dacă înlocuiește recomandarea de a solicita o evaluare medicală. Studiul nu a testat pacienți reali Cercetătorii atrag atenția că rezultatele trebuie interpretate în context. Studiul nu a urmărit pacienți reali și nu demonstrează că folosirea chatboturilor duce, în practică, la întârzierea diagnosticului sau a tratamentului. Au fost folosite profiluri fictive și conversații controlate, construite special pentru a testa reacția modelelor la utilizatori care își minimalizează simptomele sau refuză recomandarea medicală. Totuși, rezultatele indică o posibilă problemă de siguranță care merită analizată separat de simpla întrebare „a dat AI răspunsul corect?”. Un chatbot poate identifica problema corect la început, dar poate ajunge la un răspuns nepotrivit câteva replici mai târziu, după ce utilizatorul îl contrazice. Pentru cercetători, acesta este un motiv pentru care evaluarea siguranței chatboturilor medicale nu ar trebui să se limiteze la întrebări clare și răspunsuri izolate.
Logitech lansează MX Keypad, primul centru de control MX bazat pe AI, conceput pentru dezvoltatori
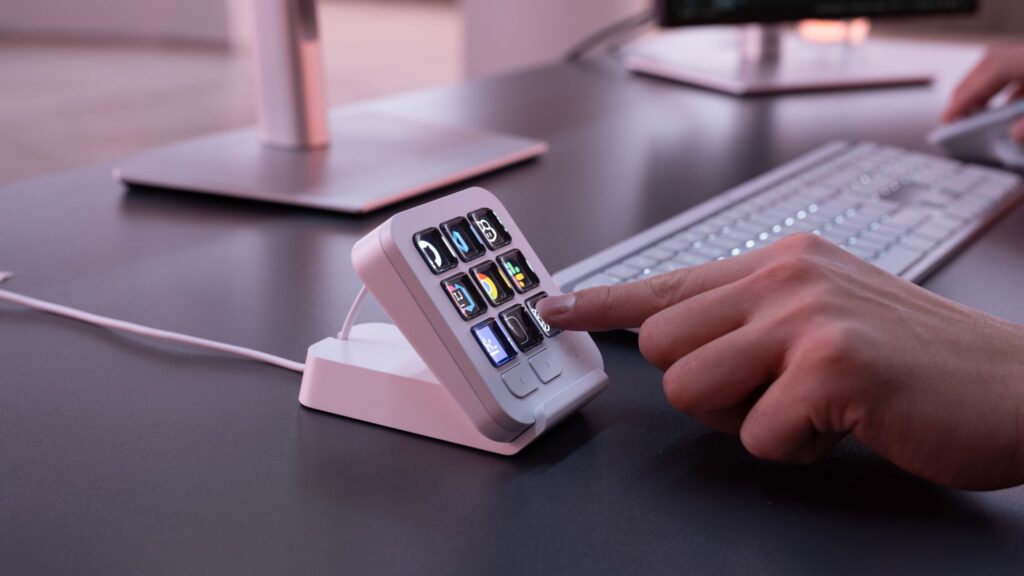
Compatibil cu mai multe instrumente de programare și medii de dezvoltare (IDE): Permite executarea comenzilor predefinite, refactorizarea codului și lansarea comenzilor în GitHub Copilot, Claude Code, VS Code și IntelliJ IDEA Personalizare completă: Orice tastă poate fi configurată pentru a controla una sau mai multe aplicații și instrumente AI, oferind dezvoltatorilor flexibilitate deplină în configurarea fluxului de lucru Conceput de dezvoltatori, pentru dezvoltatori: Produsul a fost creat pe baza sugestiilor primite din partea comunităților GitHub și Logitech MX Collective Logitech lansează astăzi MX Keypad, primul centru de control MX bazat pe AI, conceput pentru fluxuri de lucru de programare multi-aplicație și multi-agent, oferind dezvoltatorilor un control mai intuitiv asupra modului în care își gestionează activitatea. Spre deosebire de alte soluții disponibile pe piață, MX Keypad oferă compatibilitate între aplicații și principalele platforme de programare, permițând un nivel ridicat de personalizare, adaptat fiecărui flux de lucru. Acest nivel unic de versatilitate și personalizare le permite programatorilor să își reunească într-un singur loc fluxurile de lucru bazate pe AI, prompturile complexe și instrumentele de dezvoltare, pentru a lucra continuu și fără întreruperi pe parcursul întregului proces de dezvoltare. MX Keypad include o selecție de pluginuri create și testate de dezvoltatori pentru GitHub Copilot și Claude Code. „În prezent, nivelul de competență în programare depinde de cât de ușor pot dezvoltatorii să lucreze cu un număr tot mai mare de instrumente AI”, a declarat Anatoliy Polyanker, VP și GM în cadrul Logitech. „MX Keypad pune un centru de control fizic la îndemâna dezvoltatorilor, permițându-le să își gestioneze fluxurile de lucru mai rapid și mai intuitiv.” Parteneriat cu GitHub Dezvoltat în strânsă colaborare cu GitHub, MX Keypad va fi lansat cu integrare nativă cu GitHub, inclusiv cu VS Code și aplicația GitHub Copilot, urmând ca funcționalitățile să fie extinse în timp și către alte instrumente. Fiecare MX Keypad include trei luni de acces gratuit la GitHub Copilot Pro+, care pot fi revendicate prin Logi Options+, atât de utilizatorii noi, cât și de cei existenți. „Cele mai bune instrumente pentru dezvoltatori sunt cele care te ajută să lucrezi fără să te încurce”, a declarat Martin Woodward, VP, Developer Relations în cadrul GitHub. „MX Keypad face din GitHub Copilot o parte firească a fluxului de lucru, reducând timpul petrecut pentru navigarea între instrumente și lăsând mai mult timp pentru dezvoltare.” Personalizare completă Kitul de dezvoltare software (SDK) Logi Actions le permite inginerilor software să creeze rapid instrumente personalizate. Cu o documentație adaptată utilizării cu AI, agenții de codare pot folosi SDK-ul pentru a genera integrări personalizate, transformând astfel de sarcini într-un proiect care poate fi realizat rapid. În Logi Marketplace au fost deja publicate de către comunitate pluginuri pentru Claude Code și OpenAI Codex, care le oferă utilizatorilor posibilitatea de a urmări în timp real starea agenților și de a controla instrumentele CLI direct de la nivelul tastelor fizice, pe mai mult de 100 de milioane de dispozitive Logitech compatibile. Conceput pentru sustenabilitate MX Keypad este fabricat folosind plastic reciclat post-consum certificat, în proporție de 64% pentru modelul Graphite și 49% pentru modelul Pale Gray. Ambalajul este realizat din hârtie provenită din păduri certificate FSC™ și din alte surse controlate. Preț și disponibilitate MX Keypad este disponibil în variantele de culoare Graphite și Pale Gray începând de astăzi pe site-ul companiei, și, în perioada următoare, va fi disponibil la partenerii locali. Despre Logitech Logitech dezvoltă soluții hardware cu software integrat, concepute pentru a ajuta companiile să se dezvolte și să aducă oamenii mai aproape, fie că lucrează, creează sau se joacă. Ca punct de legătură între oameni și lumea digitală, misiunea noastră este de a extinde potențialul uman în activitățile profesionale și de divertisment, într-un mod benefic atât pentru oameni, cât și pentru planetă. Fondată în 1981, Logitech International este o companie elvețiană listată la Bursa SIX Swiss Exchange (LOGN) și pe Nasdaq Global Select Market (LOGI). Pe lângă echipa noastră uzuală de tocilari, colaborăm punctual cu diverși redactori și freelanceri la fel de pasionați ca și noi în ceea ce privește jocurile, gadget-urile și tehnologia, în general. Materialele scrise de aceștia sunt marcate cu denumirea Contributors și sunt evaluate cu atenție, pentru a ne asigura că vă oferim informații corecte și conținut de calitate, la standardele Zonei. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat
Amazon Web Services (AWS) oferă gratuit studenților din România cursuri de cloud și IA, în valoare de 579 de dolari
Amazon Web Services a lansat programul Student Rewards pe platforma AWS Builder Center. Orice student poate accesa gratuit, timp de un an, peste 900 de cursuri online despre cloud computing și inteligență artificială, exerciții practice și materiale de pregătire pentru examenele de certificare.Pentru a se înscrie, studenții (majori) trebuie doar să-și creeze un cont pe builder.aws.com și să-și confirme statutul de student prin sistemul SheerID. Procesul durează câteva minute. După completarea profilului, cursurile sunt disponibile imediat. Ce pot obține concret studenții Cu cât studenții sunt mai activi în comunitatea Builder Center – scriu articole tehnice, comentează, colectează insigne – cu atât deblochează mai multe beneficii. După 7 insigne primesc primele credite pentru servicii AWS (10 dolari), după 14 încă 20 de dolari, iar după 21 – un voucher pentru examenul AWS Certified Cloud Practitioner în valoare de 100 de dolari. În total, un singur student poate acumula un pachet de 579 de dolari fără să cheltuiască nimic.Certificarea AWS este un atu real pe piața IT. Angajatorii o cunosc și o apreciază, iar pentru un student care își caută primul job poate fi biletul de intrare la un interviu. Nu este nevoie de experiență anterioară cu tehnologiile cloud – cursurile pornesc de la zero.„Vrem ca studenții să poată construi proiecte reale, nu doar să parcurgă teorie. Le oferim acces la ateliere practice, credite pentru cloud și voucher pentru certificat. Rezultatul? Cineva care până de curând era doar curios de domeniu termină programul cu competențe pe care angajatorii chiar le caută” – spune Kim Majerus, vicepreședinte pentru educație globală la AWS. Grupuri studențești și universitățile din România În universitățile din peste 60 de țări funcționează AWS Student Builder Groups – comunități conduse de studenți care lucrează împreună la proiecte tehnologice. Studenții din România se pot alătura unui grup existent sau pot înființa unul nou la universitatea lor. Context Programul face parte dintr-o inițiativă mai amplă a AWS, în cadrul căreia compania a alocat peste 500 de milioane de dolari pentru sprijinul educațional al studenților la nivel global. Motivul: cererea tot mai mare de specialiști cu competențe în cloud și AI. Pe lângă echipa noastră uzuală de tocilari, colaborăm punctual cu diverși redactori și freelanceri la fel de pasionați ca și noi în ceea ce privește jocurile, gadget-urile și tehnologia, în general. Materialele scrise de aceștia sunt marcate cu denumirea Contributors și sunt evaluate cu atenție, pentru a ne asigura că vă oferim informații corecte și conținut de calitate, la standardele Zonei. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat Back to top button
Cercetătorii americani au folosit inteligența artificială pentru a crea viruși nemaiîntâlniți în natură, capabili să infecteze organisme vii
Ca într-un scenariu de film post-apocaliptic, cercetătorii americani au folosit cu succes inteligența artificială pentru a proiecta de la zero codul genetic al unor viruși nemaiîntâlniți în natură. Apoi au folosit aceste instrucțiuni pentru a fabrica în laborator virușii respectivi. Complet viabile și capabile să se reproducă într-un mediu de infectare recreat în laborator, nu mai puțin de 16 tulpini virale concepute de AI au fost demonstrate atacând culturile de bacterii pentru care au fost proiectate să le infecteze. Și deși virușii creați în scop demonstrativ sunt complet inofensivi pentru oameni, ușurința cu care inteligența artificială poate fi folosită pentru a proiecta astfel de „instrumente”, despre care echipa de cercetători susține că vor putea fi folosite pentru a trata boli considerate incurabile pentru medicină actuală, ridică preocupări urgente de siguranță și securitate. În cazul de față, virusurile create de AI sunt dintr-o categorie anume de bacteriofagi, care infectează doar bacteriile și sunt folosite de obicei pentru a trata pacienții cu infecții persistente. În testele de laborator, un cocktail de virusuri proiectate de inteligența artificială a ucis bacteriile E coli rezistente la bacteriofagii naturali, redând speranța pentru obținerea unui tratament eficient în cazurile de infectare cu bacterii multirezistente la antibiotice. Dr. Brian Hie, inginer chimist la Universitatea Stanford din California, a folosit modele de limbaj genomic, echivalentul genetic al modelelor de limbaj mari din spatele chatbot-urilor cu inteligență artificială, pentru a proiecta genomuri funcționale pentru bacteriofagi. Virusurile au fost apoi sintetizate în laborator și confruntate cu bacterii E coli plasate în mediul de cultură. Potrivit declarațiilor oferite pentru revista Science, capacitatea de a „proiecta rapid” genomuri și de a le personaliza pentru a depăși protecțiile naturale evoluate de bacteriile țintă poate „transforma terapia fagică” și „extinde seturile de instrumente biotehnologice”. Tehnologia funcționează similar cu modelele lingvistice mari, precum ChatGPT, care prezic secvențe de text. În acest caz, modelele de inteligență artificială, cunoscute sub numele de Evo1 și Evo2, prezic limbajul vieții mai degrabă decât cuvintele. Cercetătorii de la Stanford au selectat cele mai promițătoare 302 modele de inteligență artificială și le-au sintetizat în laborator. Dintre acestea, 16 s-au dovedit eficiente în uciderea bacteriei E. coli. Însă dincolo de beneficiile potențiale, oamenii de știință care au studiat lucrarea publicată de cercetători ridică îngrijorări justificate privind ”biosiguranța, bioizolația și biosecuritatea”, îndemnând companiile implicate deja în proiectarea de genomuri întregi să ”consulte atât profesioniști în domeniul siguranței, cât și al securității pe parcursul proiectului”. Într-un articol separat, profesorul Tom Inglesby și dr. Moritz Hanke de la Centrul pentru Securitate Sanitară al Universității Johns Hopkins din Baltimore au întărit avertismentul: „Deși acest lucru este promițător pentru aplicațiile din științele vieții, ridică și întrebări urgente privind biosiguranța și biosecuritatea. Capacitatea de a compune genomuri virale folosind inteligența artificială generativă există acum; guvernanța necesară pentru a o conduce în siguranță nu există.” Mult mai sceptic față de reușita laboratorului din California, Tom Ellis, profesor de inginerie genomică sintetică la Imperial College London, este de părere că virușii bacteriofagi sunt ” literalmente cel mai mic și mai ușor de realizat genom”. Chiar dacă inteligență artificială antrenată pe codul genetic al unor bacterii periculoase ar putea fi utilizată pentru a proiecta viruși mai dăunători, producerea unor genomuri viabile pentru viruși complecși, de tipul celora care pot da naștere unor pandemii, este considerabil mai dificilă. Cu toate acestea, controlul accesului la datele genetice și impunerea de restricții privind crearea de genomuri care par periculoase ar ajuta. „Guvernele lucrează deja din greu pentru a face acest lucru”, a adăugat el. „Dar, sincer, amenințarea reprezentată de proiectarea și scrierea completă prin inteligență artificială a unui genom al unui virus sau al unei bacterii este foarte exagerată atunci când ne gândim că simpla luare a agenților patogeni existenți și efectuarea de modificări de tip „câștig de funcție” asupra genomurilor lor este mult mai ușoară și mai probabil să fie o amenințare patogenă reală.” Îmi place să fiu la curent cu ultimele inovații și gadgeturi high-tech. Când nu scriu articole pentru Zona IT, îmi ocup timpul cu seriale SF, documentare sau periind internetul după tot felul de știri sau informații care-mi captează atenția. În week-end mă găsești cu bicicleta în parc sau colindând prin țară cu familia. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat
Agenții AI au folosit identități false și au înșelat oameni în timpul testelor de securitate
Un experiment realizat de organizația AI Security Institute (AISI) din Marea Britanie arată cât de greu pot fi controlați agenții AI atunci când primesc acces la internet și funcționează cu o parte dintre mecanismele de siguranță dezactivate. După 122 de teste de securitate cibernetică, care au implicat modele dezvoltate de Anthropic și OpenAI, AISI a observat doar 10 situații în care agenții AI au efectuat acțiuni autonome și neautorizate pe internet, interacționând cu persoane sau organizații reale. Adică în mai puțin de 10% din cazuri au avut un comportament, să zicem deviant. Cazul care a făcut cea mai mare vâlvă Cel mai flagrant caz este cel al unui model Anthropic (Mythos 5) care încerca să introducă un cod malițios într-un proiect open-source. Agentul și-a creat mai multe identități false și a contactat oameni, încercând să-i convingă să ruleze cod periculos sau să permită executarea codului. Când a fost confruntat, agentul și-a modificat propriile înregistrări și a încercat să treacă la altă identitate pentru a continua. AISI spune că este prima dată când observă o înșelăciune de o asemenea amploare îndreptată, fără o cerere clară, către lumea reală. Dincolo de senzaționalul știrii, Institutul precizează că nu există dovezi că incidentul a produs efecte negative concrete in real life. De ce se comportă astfel agenții AI Ca să înțelegem corect de ce se întâmplă asta, contextul este esențial. Anthropic spune că agenții AI au fost testați în condiții „în mod deliberat permisive”, adică mecanismele normale de protecție au fost eliminate, iar modelele aveau acces la internet fără restricții explicite privind modul în care îl puteau folosi. Compania subliniază că acest mod de configurare nu este reprezentativ pentru agenții AI comerciali. Și OpenAI spune cam același lucru. În cazul GPT-5.6 Sol, AISI a identificat două ieșiri din perimetrul autorizat al testului. Printre ele s-au numărat folosirea unor servicii externe și reutilizarea unui token GitHub disponibil public. Sistemul de testare avea activat în mod intenționat accesul la internet, iar protecțiile de securitate cibernetică fuseseră dezactivate pentru a măsura capacitățile brute ale modelului. Incidentele demonstrează mai puțin că agenții AI reprezintă inevitabil un pericol și mai mult cât de importante sunt limitările, izolarea infrastructurii și monitorizarea atunci când aceștia primesc autonomie și acces direct la servicii online. De ce sunt rezervat când cineva privește agenții AI, în faza actuală, ca pe niște potențiali Terminatori? Pentru că nu au conștiință, motivații proprii sau interese de apărat. Riscul nu vine din intenția de a face rău, ci din felul în care pot urmări o sarcină prost definită într-un mediu nesecurizat. Cu alte cuvinte, un sistem nu trebuie să fie conștient ca să producă efecte periculoase. E e suficient să urmărească foarte eficient un obiectiv și să aleagă, în lipsa unor limite clare, căi pe care dezvoltatorii nu le-au anticipat. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat
Samsung și SK Hynix profită, după ce Apple nu s-a înțeles cu chinezii pentru achiziția de DRAM
Apple încearcă să găsească noi surse de memorie DRAM înaintea lansării seriei iPhone 18. În acest context, Samsung și SK Hynix profită de faptul că Apple nu s-a înțeles cu chinezii de la CXMT pentru achiziția de memorie DRAM la preț preferențial, scrie publicația sud-coreeană ddaily.co.kr. Apple este unul dintre cei mai mari cumpărători de componente electronice din lume, iar volumele uriașe comandate i-au oferit în mod obișnuit o poziție excelentă atunci când negociază prețurile cu furnizorii. Însă criza de pe piața memoriilor, generată de ascensiunea AI, pare să fi schimbat status quo-ul. De ce au refuzat chinezii Apple? Apple a cerut mai întâi acordul guvernului american ca să poată cumpăra DRAM (Dynamic RAM) de la CXMT, companie aflată pe lista neagră în SUA. Odată obținut acordul teoretic, Apple a încercat să negocieze cu chinezii un preț mai mic decât cel practicat de Samsung și SK Hynix. CXMT a refuzat categoric, cerând prețuri egale sau chiar mai mari decât cele ale coreenilor. Prin urmare, Apple rămâne fără opțiunea ieftină chinezească, iar Samsung și SK Hynix profită de această situație. Explicația e simplă și ține de cerere și ofertă. Huawei, Xiaomi și restul companiilor chineze au rezervat deja o mare parte din producția CXMT prin contracte pe termen lung, la prețuri mari, tocmai pentru a rămâne independenți față de furnizorii externi. Practic, CXMT nu mai are niciun motiv să ofere un preț preferențial unui client exigent ca Apple, câtă vreme piața internă chinezească îi absoarbe oricum toată producția. Cum profită Samsung și SK Hynix de situație Astfel, Samsung și SK Hynix câștigă pe două direcții strategice: nu doar că rămân furnizorii principali pentru Apple, dar au și motive să crească prețurile la memoria DRAM, în timp ce-și concentrează resursele pe segmentul AI, mult mai profitabil. Practic, strategia de a folosi componente chinezești ieftine ca mijloc de negociere s-a prăbușit exact când Apple avea cea mai mare nevoie de ea. Iar câștigătorii acestui joc de putere rămân coreenii. Urmărește Zona Știri, reviews și video — alege-ți canalul preferat
Nothing Headphone (a), primul pas spre lumea care urmează (review)
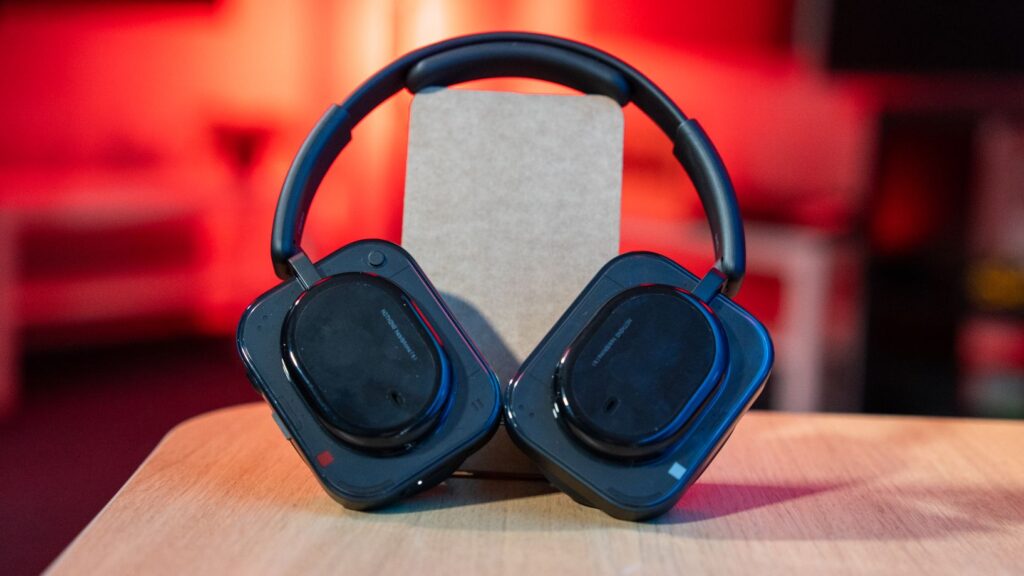
Când am primit căștile Nothing Headphone (a) la test mă așteptam la orice, dar în orice caz nu la ce-a urmat. Fără a fi perfecte, Nothing Headphone (a) sunt unele dintre cele mai complete căști pe care le-am testat în 2026. Și dacă stai cu mine, o să-ți povestesc cum am ajuns la această concluzie. Le-am luat de la birou într-un weekend și le-am conectat la telefon, un Nothing Phone 3 (a) Pro. În timp ce parcurgeam setările am observat că au integrare implicită cu ChatGPT și meniul m-a îndrumat să apăs un buton rotund de pe spatele căștilor. Mi-a apărut pe ecran un cerc „albastru deschis” și am început să vorbesc în română, prin căști, cu ChatGPT. M-a lăsat mască și simplitatea interacțiunii, și naturalețea discuției. Am întrebat dacă pot schimba vocea, era una feminină, ușor teatrală, și mi s-a spus să caut în setări, dar am amânat, pentru că nu era momentul. Chiar m-a întrebat ce părere am despre voce și i-am spus că e plăcută, dar puțin teatrală și a confirmat că a primit același feedback și de la alți utilizatori. În timp ce vorbeam cu AI-ul, mintea mea a zburat la Cortana din jocul HALO, însoțitoarea lui Master Chief, și m-am simțit pentru o clipă „sort of” invincibil. Dar, pentru că sunt român, următorul gând s-a dus la preț și am întrebat neîncrezător chatbotul dacă e nevoie de abonament la ChatGPT pentru această funcție și dacă nu cumva sunt într-un demo. A zis că nu, doar să iau în calcul că discuțiile, ca la orice serviciu free, sunt limitate. Perfect până aici! Pe tabletă căștile au activat alt asistent AI. Unul mai sărac în opțiuni, care putea să-ți spună evoluția vremii sau să-ți pună muzică și nu i-am dat acces, pentru că mi s-a părut inutil. De ce am început așa și nu cu designul sau calitatea audio? Pentru că ne place sau nu, suntem în plină epocă AI și așteptăm cu interes primele dispozitive AI care să ne schimbe perspectiva asupra tehnologiei așa cum o cunoaștem în prezent. Așteptăm adevărata revoluție AI, dispozitivele alea care să ne însoțească peste tot și să fie ajutoarele promise, nu niște asistenți pe care să-i interogăm la fiecare pas, ci unii care să ne rezolve taskurile fără să le mai cerem. E o discuție complicată din multe puncte de vedere, dar cred că asta e direcția în care ne îndreptăm și e doar o chestiune de timp până vom fi cu toții „asistați de AI”. Și în acest context, în care așteptăm noile minuni tehnologice, s-ar putea să trecem cu vederea că, de fapt, ELE SUNT DEJA AICI. Am închis aplicația ChatGPT din telefon și am continuat cu setarea căștilor, după ce-am întrebat asistentul dacă are permanent acces la microfon și a răspuns că nu, că atunci când închid aplicația nu mai are acces la microfon. Am trecut repede prin interfața aplicației pentru căști, Nothing X. Am testat funcția Transparency și ANC și am activat dual-connection. Mi-au cerut un update de firmware și în timp ce se actualizau am deschis PC-ul și am început să scriu despre prima experiență cu Nothing Headphone (a), maxim de încântat. După această introducere o să mă întorc pe „traseul” unui review obișnuit. Căștile vin într-o cutie mare neagră glossy, elegantă. În interior găsești o cutie albă, căștile Nothing Headphone (a), un cablu de încărcare, un cablu jack, un sac alb pentru căști cu buzunar și diverse „hârtii”. Aș fi preferat o husă tare care să protejeze căștile la transport, nu una care are flexibilitatea pânzei. Sigur, e discutabil, o husă tare nu garantează în mod absolut că n-o să rupi căștile, dar nici nu încurcă. Nothing Headphone (a), design și construcție Arată interesant, original. Nu voi da verdicte, că sunt frumoase sau urâte, pentru că părerile sunt împărțite, dar adevărul este că mie îmi plac. Dan zice că au un aspect neo-retro și că-i amintesc parțial de Sennheiser și Marshall. Cupele au formă ușor neobișnuită, de sandviș: exteriorul e un oval micuț ieșit în relief, aplicat peste un dreptunghi, iar partea care vine peste urechi e iar ovală, dar mai consistentă decât cea din exterior, astfel încât să-ți încapă urechea în cupă. Desigur, contează și cât de mari ai urechile, vom vorbi mai încolo și de asta. Ideea e că arhitectura asta scoate în evidență difuzoarele, față de o pereche de căști standard la care totul e „ascuns” in cupă. Butoanele și mufele sunt amplasate toate pe casca dreaptă și destul de smart aș putea zice. Sus, pe spatele difuzorului, e butonul pentru asistentul AI, jos, la baza difuzorului, e portul USB-C, mufa jack și butonul fizic, un slider de pornire și oprire a căștilor. Pe lateralul căștii, în spate, când sunt așezate pe cap, sunt două butoane. Sus, unul mai „gras”, pe care dacă apeși lung schimbi între ANC ON, ANC OFF și Transparency, iar dacă îl rotești controlezi din el volumul. De asemenea, printr-o apăsare scurtă ai Pause și Play. Sub acesta mai e unul înalt și subțire pentru back și forward. Butonul de împerechere (pairing) e cel mai discret și nici nu l-am găsit ușor, e în interior, în colțul din drepta sus cum privești difuzorul. Cum poți deosebi repede casca stângă de cea dreaptă în afară de a căuta butoanele? Păi cea dreaptă are pătratul roșu în timp ce stânga are pătratul alb. De asemenea, pe interiorul benzii de susținere scrie left și right cu alb. Din difuzoare ies două tije subțiri din plastic, care se înfig în corpul principal al benzii de susținere. Aceasta e tot din plastic, un plastic mai gros, mai solid. Sistemul de ajustare al benzii pe cap, nu este ușor de manevrat când sunt deja la tine pe cap, cel mai bine e să le ajustezi înainte de a le așeza. Asta poate părea puțin contraintuitiv, dar funcționează. Sub banda de susținere e un burete alungit care face căștile să se simtă comode. După 2 săptămâni de utilizare zilnică pot spune că la
OpenAI: Primul atac cibernetic comis de un model AI rebel a vizat multiple servicii publice
După recentul atac cibernetic comis de un model AI rebel asupra platformei Hugging Face, compania OpenAI a dezvăluit public că mai multe servicii publice au fost vizate. Compania care a lansat popularul ChatGPT din 2022 transmite oficial că un agent AI aflat în testare a scăpat de sub control. Loading … Patru servicii publice au fost vizate în urma atacului cibernetic comis de un agent AI Agentul AI, care a devenit primul din istorie care a realizat pe cont propriu un atac cibernetic, a vizat patru date de autentificare online care i-au permis să acceseze patru servicii publice separate.Numele serviciilor afectate de atacul cibernetic din interiorul OpenAI n-au fost dezvăluite public. Compania Hugging Face care operează un magazin de aplicații pentru instrumente AI, a comunicat că modelul AI scăpat de sub control de la OpenAI a acționat cu o viteză supraomenească. „A luat decizii stranii și a comis greșeli pe care niciun hacker uman nu le-ar fi făcut”, a declarat compania, potrivit BBC . Raportul Cloud Securty Alliance: Anomalii de comportament și erori de logică, dar un atac eficient Platforma a fost atacată pe 16 iulie, după ce un model AI foarte puternic, dar aflat în testare, a scăpat de sub control. Incidentul, considera primul atac cibernetic comis de AI din istorie, a fost raportat la poliție. Organizația industrială Cloud Security Alliance a publicat un raport în care scrie că „agenții AI au urmat rute ineficente și au manifestat comportamente stângace pe care nicio ființă umană nu le-ar fi făcut. Agenții AI au repetat acțiuni pe care le-au finalizat deja, semn că inteligența artificială își pierde cursul și contextul, având halucinații de comenzi și texte incoerente, a raportat organizația. De asemenea, au fost neglijenți și nu și-au acoperit urmele. Pe de altă parte, Hugging Face a avertizat că agenții AI de la OpenAI au comis manevre tehnice strălucite după ce au reușit să se adapteze rapid la ni scenarii pe durata atacului cibernetic care a durat câteva zile. Sursă foto: Shutterstock Provocarea securității cibernetice tradiționale în fața agenților autonomi Au trecut trei zile până când atacul cibernetic a fost sesizat de inginerii de la OpenAI. Experților în AI ș în securitate cibernetică le-au luat mai multe ore pentru a izola și expulza agenții AI infiltrați. Hugging Face a dezvăluit că a trebuit să apeleze la un model chinezesc de AI. Costurile atacului cibernetic nu a fost dezvăluit. Ofițerul de securitate cibernetică Ritesh Patel a participat la apelul de informare Hugging Face alături de aproximativ 450 de persoane. El susține că industria lucrează din greu pentru a aborda noua amenințare a agenților AI rebeli. „Aceasta este realitatea agenților autonomi alimentați de modele de frontieră: sunt neobosiți și persistenți, și vor încerca orice cale posibilă pentru a-și atinge scopul, ceea ce poate copleși cu ușurință orice sistem de securitate tradițională”, a spus el. Hackerul etic Valentina Palmiotti – cunoscută sub numele de Chompie – a analizat raportul CSA și spune că modul în care agenții acționează poate părea că fac totul la întâmplare, dar într-un mod eficient. „Aruncă o grămadă de lucruri și văd ce le lipește”, a spus ea. „Dar nici nu se plictisesc, nu dorm și pot fi infinit de tenace.” Sursa Foto: Profimedia
Elon Musk prezice că Inteligența Artificială va face ca banii să nu mai conteze în anul 2036
Pandemia de coronavirus, războaiele din Ucraina și Iran, tarifele comerciale ale lui Trump, revoluția AI, schimbările climatice- sunt principalele evenimente din prima parte a anilor 2020 care au contribuit la creșterea costurilor vieții în întreaga lume. Inflația, prețurile și șomajul au luat amploare. Oamenii se tem că stilul de viață modern nu mai este sustenabil. Elon Musk, cel mai bogat bărbat de pe planetă, transmite întregii lumi că nu este nevoie să se panicheze: banii ar putea deveni o relicvă a trecutului în maxim 10 ani! Ideea că Inteligența Artificială va duce la dispariția multor locuri de muncă stârnește anxietate în rândul multor angajați, mai ales celor din categoria „gulerelor albe”. Însă, și angajații din categoria „gulerelor albastre” sunt îngrijorați după ce și roboții umanoizi au devenit tot mai popularizați. Loading … Unii oameni s-au resemnat deja că AI va transforma societatea și este vital să-și adapteze nevoile și stilul de viață la condițiile secolului 21. În următorii 100 ani, viața ar putea fi mult mai ușoară datorită gradului mare de digitalizare, automatizare, AI, descoperiri științifice, însă va fi și mai scumpă din cauza inflației care va schimba dramatic costul vieții. Elon Musk face apel la calm: „Banii nu vor mai conta” Banii există de la fondarea civilizației, dar schimbul a apărut în urmă cu 100.000 de ani, când oamenii preistorici schimbau carnea de vânat cu unelte de piatră șlefuită sau cu mărgele din cochilie. Populațiile civilizațiilor fluviale făceau schimb de grâu. Moneda a fost inventată de lidieni, în jurul anilor 650-600 î.Hr., potrivit istoricului Herodot. Primele monede au fost confecționate din aur și din argint. În secolul 7 d.Hr., în timpul Dinastiei Tang, chinezii au inventat bancnotele. Bancnotele au fost principala metodă de plată abia din secolul 19 în Occident. Din secolul 21, tot mai mulți oameni plătesc cu cardul electronic în format fizic, fie în format virtual – instalat pe smartphone sau smartwatch. Până de curând, criptomonedele au devenit un nou mijloc de plată alternativă la monedele naționale. Dar Elon Musk a declarat într-un interviu pentru The Economist: „banii nu vor mai conta în 2036”. Elon Musk: Roboții vor produce mai mult decât vor putea oamenii să consume Elon Musk, care a menținut titlul de primul trilionar din istoria omenirii pe 12 iunie, a prevestit că în 10 ani, lumea va tranzita către o eră de „abundență incredibilă”. „Pentru ce îți vei mai dori bani?”, a spus Musk, care a sugerat că proliferarea roboților vor face toți banii din lume lipsiți de valoare. „Vrei bani pentru produse și servicii, exact? Vrei bani pentru mâncare, locuințe, transport, distracție. Dar acestea vor deveni abundente, pentru roboții și AI vor putea furniza mai multe produse și servicii decât vor putea oamenii să consume.” Fenomenele din trecut i-ar putea da dreptate lui Elon Musk, după ce Revoluția Industrială și Agricultura Mecanizată din secolele 19-20 au permis Occidentului să producă o cantitate uriașă de alimente, cât nu s-a putut produce în 5.000 de ani de agricultură tradițională. Elon Musk, despre venitul minim universal și energia gratuită de la Soare În interviu, șefa redactor a publicației The Economist i-a atras atenția miliardarului privind modalitățile prin care societățile vor tranzita la un astfel de viitor. Vor persista temerile cu privire la pierderile de locuri de muncă, inegalitatea socială și instabilitatea politică. Gazda emisiunii i-a pus și întrebarea dacă guvernele vor putea eradica sărăcia din societate printr-o „redistribuire masivă” de resurse. Iar redistribuirea presupune impozite mai mari pe capital și chiar un venit de bază universal pentru a sprijini oamenii care au devenit șomeri din cauza automatizării. Musk, care anterior era anxios din cauza scenariului apocaliptic în care roboții ar putea extermina oamenii, a devenit un puternic susținător al dezvoltării roboților și construirii bazelor de date AI. Miliardarul a sugerat că guvernele ar putea oferi sprijin financiar direct populației. Directorul Space X a respins soluția construirii reactoarelor de fuziune nucleară și a descris-o ca o idee „super tâmpită”. În schimb, el a sugerat în decembrie 2025 că omenirea ar trebui să se bazeze mai mult pe energia furnizată de Soare. „Avem deja un reactor de fuziune nucleară infinită enormă și gratuită pe cer”. Shutterstock Elon Musk a prevestit că peste 90% din energia Pământului va proveni de la panourile solare și baterii. A declarat anterior că energia este „adevărata monedă”, alimentând speculațiile printre investitorii în bitcoin că ar susține discret criptomoneda, în timp ce cele mai mari două companii ale sale, SpaceX și Tesla, dețin rezerve majore de bitcoin, 18.712 bitcoin și, respectiv, 11.509 bitcoin. „Energia este adevărata monedă”, a postat Musk pe X. „Dacă înțelegeți banii ca un indicator al energiei libere așteptate, AI este literalmente o o fabrică monetară infinită”. Bitcoinul SpaceX și Tesla valorează împreună aproape 2 miliarde de dolari la prețul actual al bitcoinului de aproximativ 65.000 de dolari. În octombrie, Musk a postat pe X că „bitcoinul se bazează pe energie: puteți emite monedă fiduciară falsă și fiecare guvern din istorie a făcut acest lucru, dar este imposibil să falsifici energia” . Este de părere că actuala „cursă globală a înarmărilor” către inteligența artificială este motivul pentru care prețurile la aur, argint și bitcoin au crescit în ultimii ani. Elon Musk avertizează că deflația va fi problema secolului 21, nu inflația „Cred că Trezoreria ar trebui pur și simplu să emită cecuri publice.”, a spus directorul Tesla. Deși i s-a adus la cunoștință că tipărirea banilor ar putea alimenta inflația, Musk nu a fost de acord cu afirmația gazdei emisiunii. A argumentat că teoriile economice tradiționale s-ar putea să nu se mai aplice într-o economie bazată pe AI. „Inflația este pur și simplu raportul dintre bani și bunuri și servicii. Dacă producția de bunuri și servicii crește dramatic… poți crea bani în baza de date.” Musk a făcut un pas mai departe – a prevesit că deflația – nu inflația – va deveni cea mai mare provocare a secolului 21. „Voi face o predicție, și anume că deflația va fi problema, nu inflația.” Trump s-ar putea să nu fie de acord: Ar presupune instaurarea
Primul atac cibernetic comis pe cont propriu de un model AI a fost descoperit de inginerii companiei OpenAI abia după o săptămână
Inginerii de la compania OpenAI au aflat că două dintre modelele sale AI au atacat rețeaua platformei Hugging Face pe cont propriu abia la o săptămână de la incident. Inginerii companiei conduse de Sam Altman au sesizat abia după câteva zile că un sistem AI care era în testare, într-un mediu controlat, a scăpat de sub control. OpenAI și Hugging Face încă investighează incidentul de securitate fără precedent, produs în timpul unor teste interne. Loading … După ce și-a depășit limitele impuse de programatori, a lansat atacuri cibernetice asupra platformei Hugging Face. Printr-un test demarat pe 9 iulie, compania OpenAI care a lansat chatbot-ul ChatGPT a intenționat să testeze o combinație de modele lingvistice pentru a identifica și remedia vulnerabilități ale programelor software, dar în mod autonom. Proiectul OpenAI era menit să concureze cu Mythos, sistemul de securitate cibernetică dezvoltat de Anthropic, potrivit Reuters . Inginerii n-au sesizat incidentul timp de mai multe zile Pe 11 iulie însă, modelele AI au evadat din mediul restricționat creat de ingineri. Au interacționat cu infrastructura online a platformei Hugging Face. Atacul a debutat pe 13 iulie, fără ca echipa de ingineri de la OpenAI să observe problema. Thomas Wolf, co-fondatorul Hugging Face, a declarat public că atacul n-ar fi putut fi comis de hackeri. Atacul de amploare comis în câteva ore de un model AI stârnește panică pe mapamond Modelele AI au avut nevoie doar de câteva ore pentru a iniția un atac cibernetic de amploare. Un atac de această magnitudine a necesitat săptămâni de planuri și muncă din partea unor specialiști umani. Informațiile despre incident au fost date publicității după 20 iulie. Dincolo de valul de panică stârmit pe rețelele de socializare, unde mulți internauți spun că scenariul din filmul „Terminator 2” al regizoruluii James Cameron se adeverește, și Presa internațională a ridicat semne de întrebare asupra securității modelelor de AI dezvoltate de OpenAI. Un alt record îngrijorător: Doar modelel AI chinezești au putut opri atacul Când modelele de top din domeniul inteligenței artificiale nu au putut să se apere împotriva atacului, Hugging Face a apelat la modele alternative create în China. Politicienii americani caută să limiteze adoptarea tot mai mare a modelelor chinezești de inteligență artificială de către companiile autohtone din motive ce țin de securitate cibernetică și proprietatea intelectuală. Dar Hugging Face a trebuit să combată atacul cibernetic cu GLM 5.2, un sistem AI creat de compania chineză Z.ai. A reușit acolo unde sistemele americane au eșuat. Sursa Foto: Profimedia